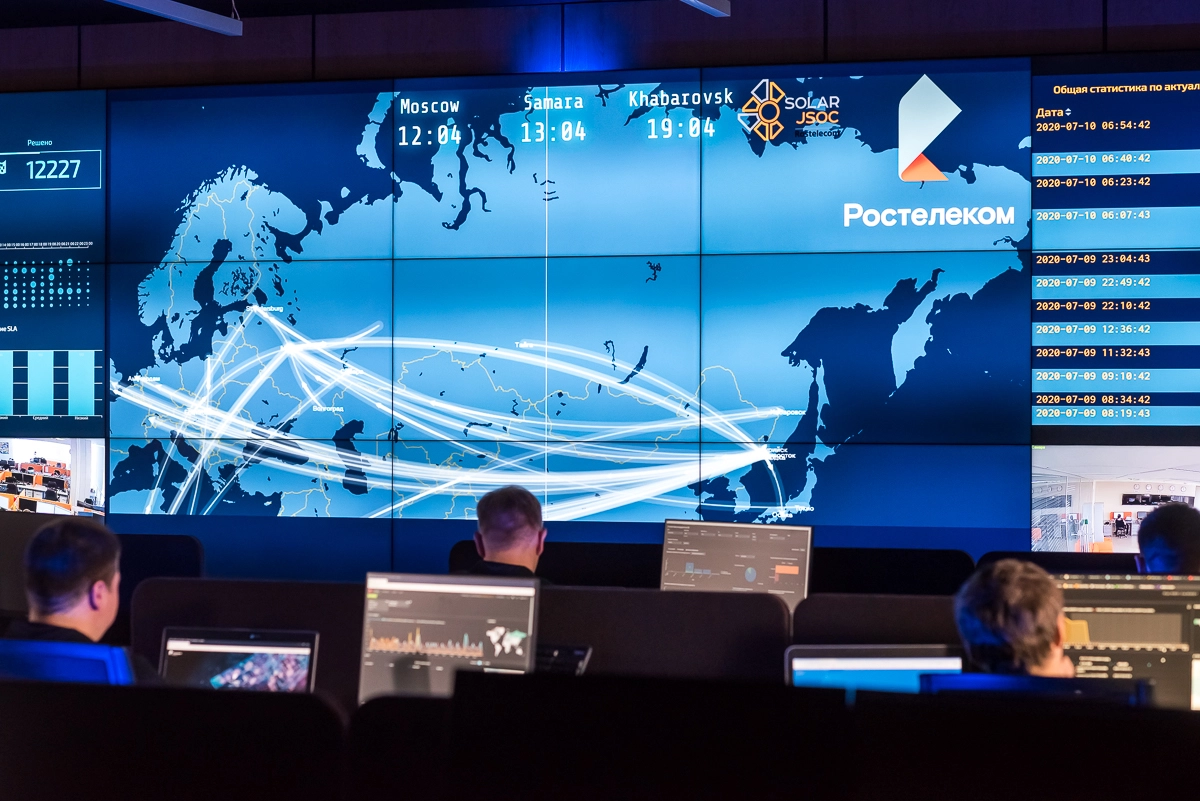
По статистике «Ростелекома», представленной в ходе SOC-Форума, за 2020 год центр мониторинга и реагирования на кибератаки Solar JSOC зафиксировал более 200 хакерских атак со стороны профессиональных кибергруппировок, включая массовые попытки воздействия на целые отрасли и сектора экономики. Примерно в 30 случаях за атаками стояли злоумышленники наиболее высокого уровня подготовки и квалификации – кибернаемники и кибергруппировки, преследующие интересы иностранных государств. В числе наиболее частых целей – объекты критической информационной инфраструктуры России.
Аналитический
отчет «Ростелекома» основан на данных по более чем 140 крупным организациям – клиентам Solar JSOC в самых разных отраслях экономики (банки, энергетика и нефтегазовый сектор, органы государственной власти и др.), а также по компаниям-заказчикам центра расследования киберинцидентов JSOC CERT. Помимо этого, сводная статистика учитывает информацию об атаках и вредоносном ПО, собираемую так называемыми ловушками (honeypot) на сетях связи и центрах обработки данных на территории РФ и данные от других российских и международных CERT.
Как отмечают эксперты Solar JSOC, целью наиболее профессиональных хакерских группировок обычно являются деструктивные воздействия и кибершпионаж. Ущерб от атак такого класса измеряется не только финансовыми потерями, но и влиянием на экономику страны в целом, безопасность жизнедеятельности граждан и политическую ситуацию. Только сопутствующий ущерб от компрометации инфраструктуры, такой как кража персональных данных сотрудников и клиентов, регуляторные и репутационные риски, возможности развития новых атак, в случае успеха киберпреступников мог бы достичь десятков миллионов рублей. Совокупный же ущерб от полномасштабной реализации такого рода атаки составил бы несколько миллиардов рублей.
Слабый уровень защищенности веб-приложений на объектах критической информационной инфраструктуры (КИИ) и в органах государственной власти способствовал тому, что этот вектор атак стал наиболее популярным у злоумышленников в 2020 году. В 45% случаев хакеры атаковали именно веб-приложения, еще в 35% – использовали известные и незакрытые уязвимости периметра организаций.
После проникновения в инфраструктуру киберпреступники пытались получить доступ к конфиденциальной информации организации за счет доступа к почтовым серверам (85% случаев) и рабочим компьютерам первых лиц, их заместителей и секретарей (70% случаев). Параллельно киберпреступники стремились захватить максимальный контроль над инфраструктурой, атакуя рабочие станции ИТ-администраторов с высоким уровнем привилегий (80% случаев) и системы ИТ-управления инфраструктурой (75% случаев). При этом чаще всего использовалось ПО, направленное на сокрытие атаки от стандартных средств защиты, в 20% атак хакеры также применяли легитимные корпоративные или свободно распространяемые утилиты, маскируясь под действия администраторов и пользователей.
«Следует отметить, что сейчас набирает силу тренд так называемых supply chain атак на органы госвласти и ключевые предприятия России. То есть злоумышленники все чаще атакуют не саму организацию напрямую, а действуют через ее подрядчика, который меньше заботится об информационной безопасности и при этом имеет доступ к инфраструктуре конечной цели атаки. Поэтому очень важно обращать внимание на уровень защищенности подрядных организаций и выстраивать максимально безопасный способ их доступа в инфраструктуру», – рассказал Владимир Дрюков, директор центра мониторинга и реагирования на кибератаки Solar JSOC компании «Ростелеком-Солар».
Атаки организованных группировок среднего уровня квалификации – киберкриминала – были направлены на прямую монетизацию: вывод финансовых средств или получение выкупа за расшифрование данных компании. Фокусом их внимания в 2020 году оставалась кредитно-финансовая сфера. В 85% случаев хакеры пытались вывести деньги с корреспондентских счетов и атаковали различные финансовые системы компаний. При этом в целом по рынку, отмечают аналитики Solar JSOC, наблюдается существенное снижение результативности и сокращение ущерба от проводимых атак, достигающее не более нескольких десятков миллионов рублей.
Основным оружием киберкриминала остается фишинг, успешно реализуемый благодаря низкому уровню грамотности сотрудников компаний в области информационной безопасности. В 74% злоумышленники пользовались этим, применяя для проникновения в инфраструктуру социальную инженерию. Для заражения рабочих станций и дальнейшего развития атаки кибергруппировки использовали массово доступное в даркнете вредоносное ПО (40% случаев), а также ПО для ИТ-администрирования и проведения анализа защищенности (40% случаев).