

Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать большеПолучить доступ
16.02.2026
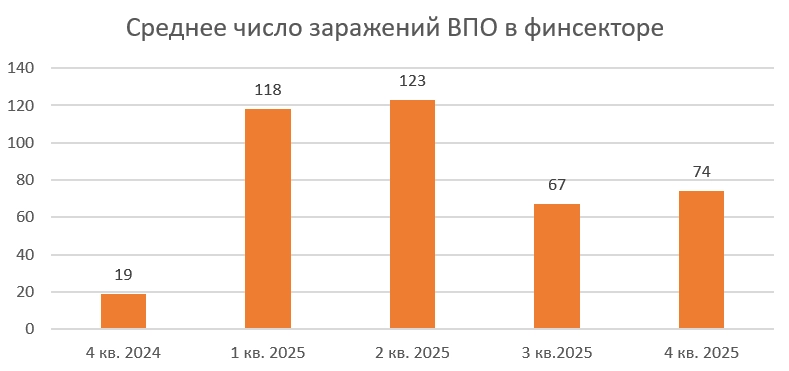
По данным центра исследования киберугроз Solar 4RAYS ГК «Солар», в среднем на одну компанию из кредитно-финансовой отрасли за 4 квартал 2025 года приходилось 74 заражения вредоносным ПО — это почти в 4 раза больше, чем в аналогичном периоде 2024 года. При этом каждая пятая компания из финсектора обладает признаками присутствия профессиональных хакерских группировок в своих инфраструктурах. Отчет о кибератаках на кредитно-финансовую отрасль подготовлен к ежегодному Уральскому форуму «Кибербезопасность в финансах», организатором которого выступает Банк России.
Аналитическое исследование сформировано на основе данных с сети сенсоров на территории России, которые отслеживают активность вредоносных программ из зараженных сетей различных организаций. В частности, сенсоры могут зафиксировать ВПО для майнинга, получения удаленного доступа (RAT), а также вирусы-шифровальщики, ботнеты и др.
Так, в 2025 году в кредитно-финансовых организациях было зафиксировано свыше 375 тысяч случаев заражений ВПО. При этом сам финсектор по этому показателю занимает долю всего в 3% среди других отраслей — это значит, что в отрасли успешно отражают наиболее популярные вредоносы. Вместе с этим в 4-м квартале среднее число заражений на одну организацию из отрасли выросло в несколько раз год к году — до 74, что говорит о росте активности атакующих и повышению интереса хакеров к отрасли.
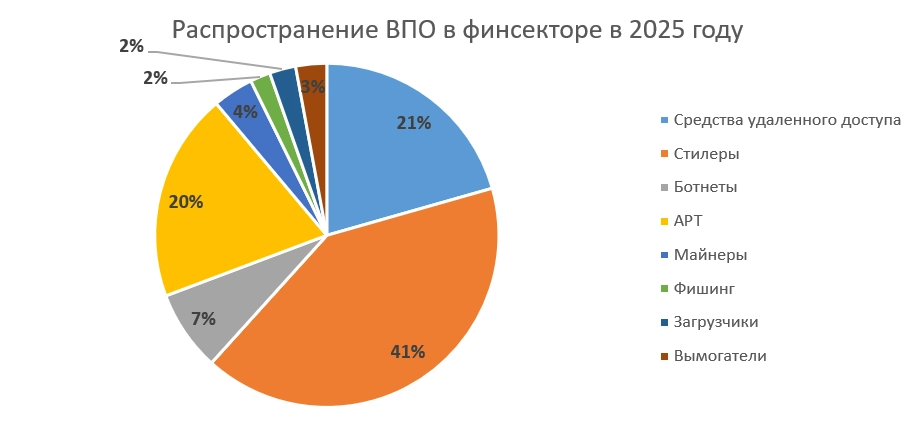
Чаще всего в 2025 году компании из финсектора были заражены программами-стилерами (41%), предназначенными для кражи информации, и средствами удаленного доступа (RAT) либо бэкдорами (21%). С помощью последних злоумышленники могут управлять взломанными устройствами и продавать доступы ко взломанным инфраструктурам на черном рынке. На третьем месте — индикаторы присутствия профессиональных APT-группировок (20%). Как правило, хакеры атакуют финансовые организации либо для кражи данных и их перепродажи, либо для прямого хищения денег с помощью взлома учетных записей. По словам экспертов Solar 4RAYS, финансовый сектор ожидаемо привлекает злоумышленников, которые хотят «заработать».
Отдельно отметим, что в 4-м квартале доля заражений стилерами выросла на 10 п.п. в сравнении с аналогичным периодом прошлого года — до 33%. Это дополнительно говорит о повышенном интересе злоумышленников к хищению данных.
Станислав Пыжов
руководитель группы анализа вредоносного ПО центра исследования киберугроз Solar 4RAYS ГК «Солар»
«Примечательно, что в совокупном объеме ИБ-событий, связанных с вредоносным ПО, у финансовых организаций скромная доля. Косвенно это свидетельствует о высоком техническом уровне защиты. То же самое можно сказать и о показателе интенсивности атак: в финансовой индустрии он хоть и вырос, но значительно меньше, чем во многих других — например, в ТЭК, где среднее число заражений ВПО на одну организацию превышает одну тысячу. При этом, несмотря на общий высокий уровень защищенности инфраструктур, серьезную угрозу для финсектора представляют профессиональные APT-группировки и киберпреступники, которые стремятся украсть деньги напрямую либо через вымогательство и перепродажу конфиденциальных данных».
Для защиты от атак профессиональных хакеров эксперты центра исследования киберугроз Solar 4RAYS рекомендуют методично выстраивать многоуровневую систему защиты, которая включает в себя как внедрение СЗИ, так и обучение сотрудников правилам кибергигены, строгое соблюдение политик в отношении контроля доступа, хранения данных и патч-менеджмента.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать больше
Данные не на распродажу: Solar Dozor 8.4 помогает безопасно работать с ИИ, мессенджерами и кадровыми документами
Узнать больше
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа