
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Получить доступ
14.04.2025
По оценке экспертов «Солара», время между появлением новой уязвимости и началом ее эксплуатации злоумышленниками стремительно сокращается: если раньше для этого требовались дни, то сегодня профессиональные хакеры реализуют атакую через «свежую брешь» всего за несколько часов. Поэтому компаниям важно не только проверять свой ИТ-периметр на наличие слабых мест, но и уровень профессионализма своих ИБ-команд, чтобы они могли вовремя увидеть кибератаку и среагировать на нее. Для решения этой задачи «Солар», архитектор комплексной кибербезопасности, выделил кибероперацию (Adversary Emulation) в отдельный тип услуг. Подобные работы наглядно демонстрируют, готова ли организация, как технически, так и ресурсно, к атаке профессиональных киберпреступников.
Adversary Emulation, или кибероперации, – это разновидность работ класса offensive security (наступательная безопасность). Она имеет сходство с Red Teaming, где главным приоритетом является тренировка команды SOC. Adversary Emulation, в свою очередь, полностью имитирует сложные атаки без уведомления команды защиты, чтобы проверить не только уровень подготовки инфраструктуры, но профессиональные навыки штатной службы реагирования на инциденты. В рамках услуги эксперты отдела анализа защищенности «Солара» моделируют целевую атаку с применением техник и тактик высококвалифицированных киберпреступников.
Работы проходят в несколько этапов. К каким именно элементам инфраструктуры необходимо получить доступ – определяет заказчик. После согласования задач проекта эксперты «Солара» начинают собирать информацию об инфраструктуре и готовить инструментарий для атаки. Далее «нападающие» реализуют сценарий атаки: ищут подходящий вектор преодоления внешнего периметра, способы закрепления внутри сети, повышения привилегий и доступа к целевым системам. При этом кибероперация позволяет cмоделировать атаку не только в цифровой среде, но и посредством физического проникновения на территорию организации.
После завершения кибероперации организация получает подробный отчет с итогами работ, деталями противодействия команды защиты и рекомендациями по исправлению найденных уязвимостей и недостатков. Работы могут длиться от 1 до нескольких месяцев в зависимости от целей.
Александр Колесов
Руководитель отдела анализа защищенности ГК «Солар»
«Кибероперации – это услуга для крупных компаний, которые имеют уже сформированную и профессиональную команду реагирования или собственный центр мониторинга (SOC). Обычного пентеста (то есть базового тестирования на проникновение) для таких организаций уже мало. Им важно понять, что потенциальный злоумышленник сможет сделать с теми точками входа, которые найдет. И кибероперации как раз наглядно демонстрирует цепочки эксплуатации уязвимостей и негативные воздействия, которые смогут осуществить злоумышленники при успешном проникновении в сеть. Также важно, что такие работы позволяют оценить качество процессов мониторинга и реагирования, в том числе скорость реагирования на инциденты, и на каком этапе сотрудники и средства мониторинга смогут выявить и остановить атаку».
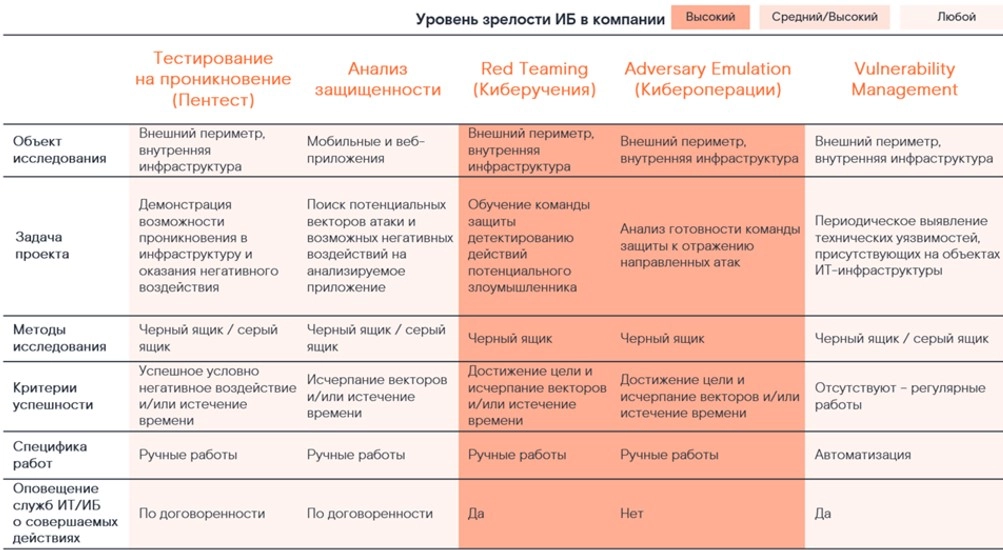
Помимо кибероперации «Солар» предоставляет и другие услуги «наступательной безопасности», выбор которых зависит от уровня зрелости ИБ в организации и задач, которые бизнес хочет решить, заказывая подобные работы:
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать больше
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа