

«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеПолучить доступ
25.09.2024
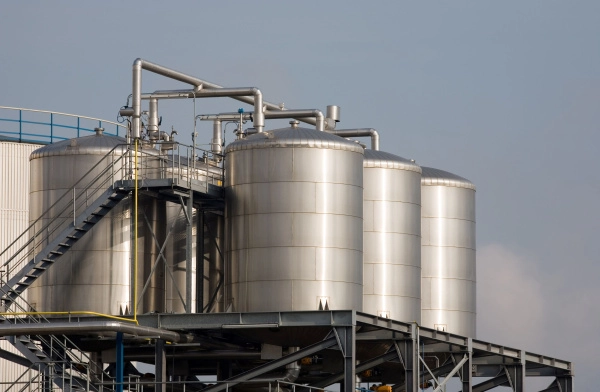
Более 60% всех киберинцидентов в промышленности с начала 2024 года связано с попытками заражения инфраструктур вредоносным ПО. Это следует из данных центра противодействия кибератакам Solar JSOC ГК «Солар». Также предприятиям отрасли угрожает нелегитимный софт (преимущественно, майнеры) и эксплуатация веб-уязвимостей: на эти типы приходится 14% и 11% инцидентов соответственно. Для промышленной отрасли каждая атака может иметь критические последствия, так как подобные предприятия задействованы в процессах жизнеобеспечения и любой сбой может напрямую сказаться на гражданах.
ИТ-инфраструктуры промышленных организаций содержат в себе специфическое ПО и оборудование для автоматизации производства и управления им. Такой софт должен располагаться в отдельном изолированном контуре. Однако надлежащая сегментация существует не во всех компаниях. И в этом случае даже атака обычного шифровальщика на компьютер рядового сотрудника может нанести серьёзный ущерб промышленному оборудованию. При этом в 5% организаций вирусы были обнаружены на критически важных хостах (то есть содержащих значимую и конфиденциальную информацию и тех, с которых можно получить доступ к технологическим системам).
«Помимо массового ВПО, хакеры используют для атак на промышленные инфраструктуры специализированный вредоносный софт, который предназначен именно для уничтожения сегментов АСУ ТП. Такие вирусы хорошо известны: Industroyer, Trisis, Nikowiper, Fuxnet и др. Кроме того, во многих сложных целевых атаках (с которыми чаще других сталкиваются владельцы критической инфраструктуры) вредоносное ПО может быть лишь одним из нескольких инструментов для продвижения злоумышленника по сети. Поэтому факт блокировки вредоноса не обязательно означает устранение угрозы», — уточнил директор центра противодействия кибератакам Solar JSOC Владимир Дрюков.
Не только вредоносное ПО является серьезной угрозой. Еще 14% подтвержденных инцидентов в промышленных сетях связано с использованием нелегитимного ПО. Такой сценарий необходимо отслеживать, чтобы выявить в сети компании различный инструментарий, которым могут пользоваться злоумышленники. К последнему может относиться пиратский софт, запрещенные в организации программы и т.п.
В частности, в отчетный период в большинстве случаев сервис мониторинга Solar JSOC фиксировал в промышленных сетях майнинговое ПО. Это объясняется тем, что инфраструктуры предприятий имеют сложную географически распределенную сеть, которую крайне сложно полностью контролировать. В то же время вычислительных мощностей на таких предприятиях достаточно для майнинга. Среди хакерских утилит, которые были обнаружены мониторингом, также можно отметить средства удаленного доступа (RAT), с помощью которых на компьютере жертвы можно выполнять разные команды. Еще в нескольких инцидентах был зафиксирован запуск TOR на хосте.
Закрывает ТОП-3 угроз в промышленности эксплуатация уязвимостей. На эту категорию пришлось 11% подтвержденных инцидентов. Часто сегменты АСУ ТП имеют веб-интерфейс, доступный из интернета, и злоумышленники могут попытаться проэксплуатировать уязвимость в нем. В практике центра исследования киберугроз Solar 4RAYS недавно был такой случай: группировка Lifting Zmiy использовала изъяны в безопасности доступного из интернета промышленного оборудования для размещения серверов управления вредоносным ПО.
О самых актуальных киберугрозах для разных отраслей эксперты «Солара» расскажут на 10-ом юбилейном SOC Forum, который пройдет в Москве в рамках Недели кибербезопасности с 6 по 8 ноября.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать больше
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа