
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Получить доступ
15.04.2024
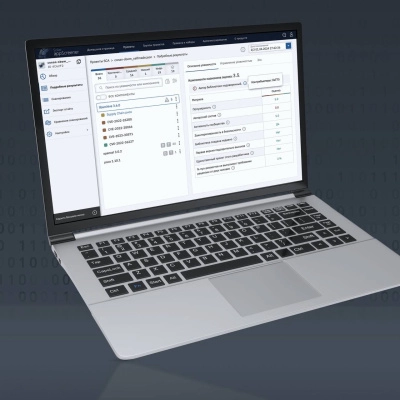
Эксперты ГК «Солар» протестировали популярную утилиту XZ Utils для Linux с помощью комплексного решения для контроля безопасности приложений Solar appScreener и убедились в наличии бэкдора CVE-2024-3094. Разработчики Solar appScreener регулярно анализируют данные из open source-библиотек и прогнозируют риски, связанные с авторством сторонних компонентов.
Так, результат проверки разработчика-создателя CVE-2024-3094 системой Solar appScreener показал, что, несмотря на высокие оценки в показателях «Популярность» и «Активность сообщества», оценка по критерию «Авторский состав» низкая. Solar appScreener считает автора недоверенным, а значит, не стоит использовать его пакеты в своем ПО.
В конце марта стало известно об умышленной атаке на утилиту Linux. Бэкдор CVE-2024-3094 был внедрен в утилиту для сжатия данных XZ Utils. Такая уязвимость позволяет получить несанкционированный удаленный доступ ко всей системе. Пакет XZ Utils включен в большинство дистрибутивов и репозиториев Linux, поэтому под угрозой оказались тысячи компаний по всему миру, которые используют их в своих приложениях.
Бэкдор в XZ внедрил один из его разработчиков. Это была целенаправленная атака на цепочку поставки ПО, которую злоумышленник планировал два года.
«В последние годы мы регулярно видим атаки на цепочку поставок среди техник прогосударственных группировок. Тенденция проявилась в нашумевших инцидентах с CCleaner и SolarWinds в 2018 и 2020 году соответственно. Атаки через компоненты свободно распространяемого ПО – относительно новый виток этого тренда и недавний инцидент с бэкдором в XZ (хоть пока и нет четких свидетельств, что атакующие достигли своих целей) показывает, что организаторы сложных атак готовы инвестировать немалые ресурсы в компрометацию подобного ПО. Это означает, что организациям следует учитывать этот риск и применять средства для анализа и выявления атак на цепочки поставок», – отметил Антон Каргин, эксперт группы анализа ВПО центра исследования Solar 4RAYS ГК «Солар».
По мнению экспертов «Солар» атаки на цепочки поставок – один из самых популярных видов атак на ПО. Через open source-библиотеки любой, включая злоумышленников, может вносить уязвимости в проект с открытым исходным кодом.
«Если в компании open source-компоненты бесконтрольно используются в разработке приложений, то вредоносный код рано или поздно попадет коммерческое ПО. Контрибьютер – неизвестный разработчик – не проверяется никакими корпоративными службами безопасности при внесении изменений в код проекта, а владельцы проектов редко задумываются о безопасности своих репозиториев. Так вредоносный код попадает в контур компании», – пояснил Антон Прокофьев, эксперт по контролю безопасности ПО Solar appScreener ГК «Солар».
Для решения подобных проблем эксперты ГК «Солар» рекомендуют проверять безопасность цепочки поставки на всех этапах пути, по которому ПО попадает в организацию – от момента создания или покупки до этапа использования.
Снизить риски, связанные с использованием ПО из open source-библиотек может комплексное решение для безопасной разработки Solar appScreener. Это единственное решение на рынке, которое содержит модуль SCS (Supply Chain Security) и позволяет анализировать уровень доверия к используемым внешним компонентам на базе восьми параметров (популярность библиотеки, ее авторский состав, заинтересованность в безопасности и др.).
«Модуль SCS – новая технология на рынке, и зачастую пользователям не до конца очевидно его преимущества. Подобные громкие кейсы позволяют подсветить риски, связанные с использованием open sourсe-компонентов. Применение технологии анализа SCS в составе комплексного продукта Solar appScreener дает возможность на основании рейтинга доверия принимать решение об использовании конкретного компонента в разработке», – отметил Антон Прокофьев, эксперт по контролю безопасности ПО Solar appScreener ГК «Солар».
Существующий функционал продукта Solar appScreener обеспечивает всесторонний контроль безопасности ПО и включает ключевые виды анализа в одном инструменте: статистический анализ кода (SAST) на уязвимости в исходном коде; динамический анализ (DAST) на уязвимости в запущенном приложении; и анализ состава ПО (SCA) для комплексного контроля безопасной разработки.
Solar appScreener — комплексное решение для контроля безопасности приложений, сочетающее в едином интерфейсе статический, динамический анализ, анализ состава ПО и анализ безопасности цепочки поставок ПО (SAST, DAST, SCA, SCS). Продукт сертифицирована ФСТЭК России, внесен в Единый реестр отечественного ПО и может интегрироваться с другими системами для встраивания в цикл безопасной разработки.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Solar AURA: в 2026 году лидерами по утечкам стали финансы и услуги вместо госсектора
Узнать больше
175 вредоносов и 10 000 атак: как «Солар» защищал Международный форум молодежи в Екатеринбурге
Узнать больше
«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
«Солар» и F6 оптимизировали проверку подозрительных файлов в веб-трафике
Узнать больше
Solar 4RAYS: вредонос для кражи аккаунтов научился скрываться с помощью блокчейна Telegram
Узнать больше
Мошенники взялись за старое, а блокировка вредоносных сайтов ускорилась: отчет Solar AURA о трансформации фишинга в 2026 году
Узнать больше
«Солар» на ZeroNights 2026 – 12‑й международной конференции по практической кибербезопасности
Узнать больше
Проект построения киберустойчивости Почты России получил премию «Инженерное искусство»
Узнать больше
Мошенники с ИИ сбегают из .ru в доменные зоны .com и .cfd: отчет Solar AURA об инфраструктурных изменениях фишинга в 2026 году
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа