
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать большеПолучить доступ
30.06.2023

После появления модуля анализа состава ПО (Software Composition Analysis, SCA) Solar appScreener стал единственным на российском рынке решением, в котором доступны три ключевых вида анализа в едином интерфейсе – SAST, DAST и SCA, обеспечивающие комплексный контроль безопасной разработки приложений.
Новый модуль SCA позволяет ускорить выявление и устранение уязвимостей. Система самостоятельно обнаруживает все сторонние компоненты, используя крупнейшие базы уязвимостей, а также собственный реестр данных, который регулярно обновляется экспертами компании. Для минимизации количества ложных срабатываний используется собственная уникальная технология Fuzzy Logic Engine.
«Приложения и библиотеки с открытым исходным кодом за последний год стали одной из наиболее актуальных угроз информационной безопасности, - отмечает Даниил Чернов, директор Центра Solar appScreener компании «РТК-Солар». - По данным Linux Foundation, от 70% до 90% современных приложений содержат ПО с открытым исходным кодом, и уязвимости в сторонних компонентах открывают перед злоумышленниками большие возможности. Достаточно вспомнить историю с обнаруженной уязвимостью в библиотеке Apache Log4j, которая используется в миллионах корпоративных приложений. Кроме того, участились случаи намеренного внедрения вредоносного кода в Open Source. Поэтому сегодня очень важно проверять на уязвимости не только собственный код, но и сторонние компоненты».
В обновленную версию продукта добавили поддержку классификации уязвимостей OWASP MASVS и обновили поддерживаемую версию PCI DSS с 3.2.1 до 4.0. Значительно расширена база правил поиска уязвимостей для Java и C#, а также добавлены новые паттерны поиска уязвимостей для целого ряда языков программирования. Solar appScreener остается мировым лидером по количеству поддерживаемых языков – сегодня их 36. Сканер автоматически определяет язык, на котором написан код, а также может проверять программы, написанные сразу на нескольких языках.
Кроме того, внесен целый ряд изменений для повышения удобства работы пользователя с системой, например, при первом входе в систему теперь появляются интерактивные подсказки. Появление возможности управлять очередью сканирований позволяет при запуске анализа назначать приоритет сканирования и отслеживать очередь на новой странице в разделе «Проекты». Также упростили работу офицеров безопасности в компаниях, которые внедряют решение в процессы безопасной разработки, добавив возможность автоматически создавать задачи в Jira по результатам сканирования.
Изменение логики работы с пользователями протокола LDAP упрощает процесс контроля доступа к системе сотрудников, подключающихся по данному протоколу, а также отслеживает количество пользователей, которое допустимо в рамках имеющейся лицензии.
Широкие возможности Solar appScreener позволяют интегрировать его с репозиториями, средами разработки, системами отслеживания ошибок и сервисами CI/CD. Максимальная автоматизация и непрерывность процесса выявления и устранения уязвимостей сегодня являются необходимостью для компаний, которые занимаются разработкой ПО.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше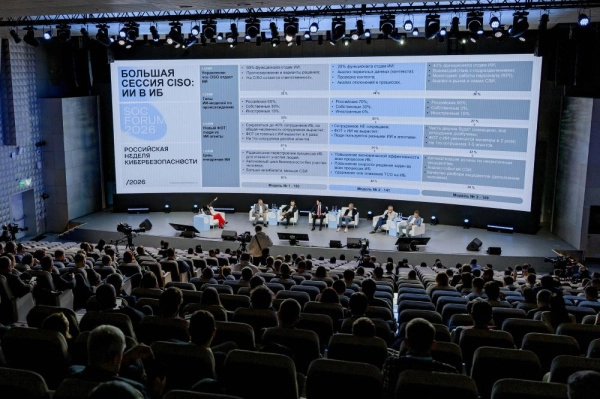
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа