

Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать большеПолучить доступ
20.06.2022
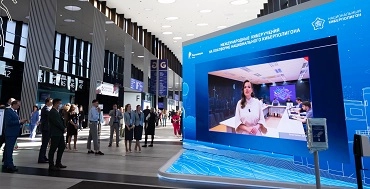
Впервые в России прошли международные киберучения по предупреждению чрезвычайной ситуации в результате хакерских атак. В масштабных учениях приняли участие представители шести стран: России, Беларуси, Казахстана, Азербайджана, Пакистана и Вьетнама. Мероприятие проходило в рамках Петербургского международного экономического форума на платформе Национального киберполигона, которую для проведения киберучений предоставила компания «РТК-Солар». Учения проводились совместно с Министерством цифрового развития, связи и массовых коммуникаций РФ при поддержке Аппарата Совета Безопасности РФ.
Мероприятие было направлено на координацию усилий по борьбе с хакерами на мировом уровне и практическую отработку информационного обмена между странами-участницами об атаках, осуществляемых из инфраструктуры другого государства. Для проведения международных киберучений специалисты Национального киберполигона развернули цифровой двойник инфраструктуры энергетического объекта и разработали автоматизированные сценарии атак, которые повторяли действия реальных злоумышленников, зафиксированные с начала спецоперации и направленные на различные российские организации. Участники киберучений на практике отработали взаимодействие по противостоянию высокопрофессиональным хакерским группировкам, нацеленным на дестабилизацию социально-экономической обстановки путем совершения атак, влекущих возникновение чрезвычайной ситуации.
В ходе киберучений участники разбились на команды и должны были сообща защитить выделенные им сегменты инфраструктуры от серии разрушительных кибератак, целью которых было повлечь масштабный блэкаут. По легенде учений, хакерская группировка производила серию скоординированных атак на крупный объект электроэнергетики.
По условиям учений, к моменту начала работы команд уже произошло несколько значимых инцидентов, в результате чего инфраструктура энергетического объекта была заражена вредоносным программным обеспечением. Злоумышленники продолжали проводить атаки для распространения компьютерного вируса с целью получения полного контроля над атакуемым объектом. Участникам киберучений требовалось расследовать произошедшие инциденты, зачистить инфраструктуру от вредоносной активности и предотвратить повторное заражение, а также восстановить поврежденные файлы. Для расследования атак команды использовали целый ряд отечественных инструментов кибербезопасности, в том числе систему централизованного сбора и корреляции событий Kaspersky Unified Monitoring and Analysis Platform (KUMA), платформу для оркестрации, автоматизации ИБ и реагирования на инциденты R-Vision SOAR, платформу анализа информации об угрозах R-Vision TIP и другие.
«Участники международных киберучений отрабатывали противодействие атакам на системы жизнеобеспечения, успешная реализация которых в реальной жизни грозит серьезными последствиями для атакуемых государств. Поэтому очень важно тренироваться сообща выявлять их на ранних этапах и вести непрерывный диалог на мировом уровне. По итогам прошедших киберучений нам удалось сформировать серьезный задел в этом направлении, что поможет странам-участницам действовать слаженно в случае возникновения аналогичных угроз на практике», — заявил генеральный директор компании «РТК-Солар» Игорь Ляпунов.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать больше
Данные не на распродажу: Solar Dozor 8.4 помогает безопасно работать с ИИ, мессенджерами и кадровыми документами
Узнать больше
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа