
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Получить доступ
19.04.2022
«Ростелеком-Солар» представил новую версию анализатора кода безопасности Solar appScreener 3.11. В ней появилась возможность классификация обнаруженных с помощью сканера уязвимостей в соответствии с актуальными версиями международных стандартов OWASP Top10 и CWE/SANS 2021. В новом релизе стала доступна возможность выгрузки отчетов в редактируемых форматах DOCX и SARIF. В интерфейсе системы появилась фильтрация по принадлежности к пакету или файлу, источнику уязвимости и точке эксплуатации.
Команда Solar appScreener непрерывно следит за появляющимися угрозами безопасности программного обеспечения, оперативно обновляя базы поиска уязвимостей в продукте. Вместе с этим в Solar appScreener версии 3.11 в числе первых появились актуальные классификации наиболее серьезных уязвимостей безопасности в веб-приложениях, такие как OWASP Top10 и CWE/SANS 2021.
В новой версии инструмента SAST-анализа появилась возможность выгрузки отчетов в редактируемых форматах DOCX и SARIF. Последний является унифицированным форматом обмена результатами статического анализа на основе JSON для вывода инструментов статического анализа. Поскольку для построения DevSecOps важна автоматизация, единый формат позволяет упростить взаимодействие компонентов разработки инфраструктуры со статическим анализатором.
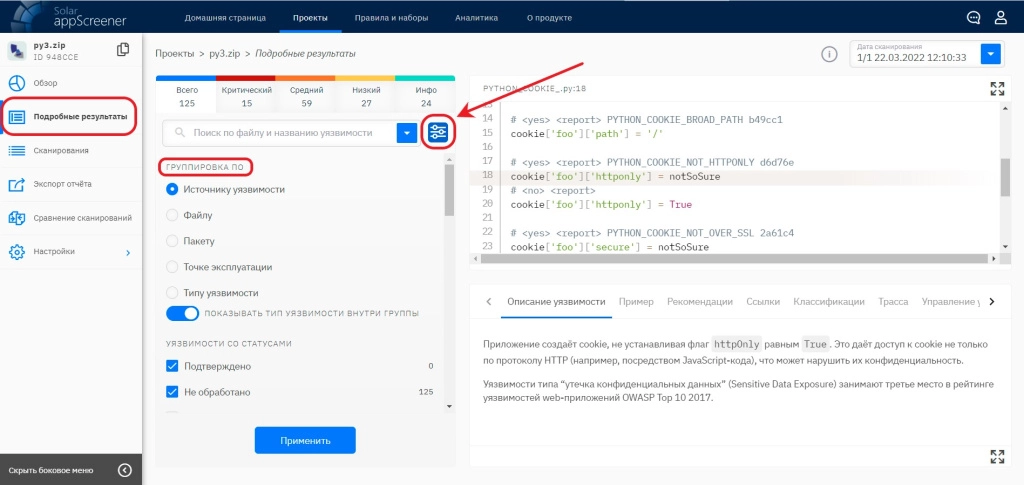
В Solar appScreener 3.11 реализовали новые функции для работы с обнаруженными уязвимостями. В системе появилась возможность фильтрации по принадлежности к пакету, файлу, источнику уязвимости и точке эксплуатации. Гибко настраиваемые параметры позволяют избирательно анализировать необходимые элементы больших проектов, не создавая дополнительной нагрузки.
Даниил Чернов, директор Центра Solar appScreener компании «Ростелеком-Солар»:
«В развитии продукта наша команда в первую очередь ориентируется на обратную связь пользователей. По запросам заказчиков в последней версии мы значительно расширили поддержку 1С. База правил поиска уязвимостей для этого языка увеличилась на 40%, благодаря чему Solar appScreener стал лидером рынка по поддержке анализа кода на 1С».
Среди других нововведений – появилась возможность запускать проекты по расписанию из интерфейса Solar appScreener. До этого пользователи могли настроить сканирование по расписанию через CI/CD компоненты. Поскольку у большинства компаний нет CI/CD-серверов, разработчики сканера безопасности добавили возможность анализа по расписанию из интерфейса продукта.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Solar AURA: в 2026 году лидерами по утечкам стали финансы и услуги вместо госсектора
Узнать больше
175 вредоносов и 10 000 атак: как «Солар» защищал Международный форум молодежи в Екатеринбурге
Узнать больше
«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
«Солар» и F6 оптимизировали проверку подозрительных файлов в веб-трафике
Узнать больше
Solar 4RAYS: вредонос для кражи аккаунтов научился скрываться с помощью блокчейна Telegram
Узнать больше
Мошенники взялись за старое, а блокировка вредоносных сайтов ускорилась: отчет Solar AURA о трансформации фишинга в 2026 году
Узнать больше
«Солар» на ZeroNights 2026 – 12‑й международной конференции по практической кибербезопасности
Узнать больше
Проект построения киберустойчивости Почты России получил премию «Инженерное искусство»
Узнать больше
Мошенники с ИИ сбегают из .ru в доменные зоны .com и .cfd: отчет Solar AURA об инфраструктурных изменениях фишинга в 2026 году
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа