

«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
Получить доступ
25.01.2022

Компания «Ростелеком-Солар» представила новую версию системы предотвращения утечек информации Solar Dozor 7.6 Ключевым изменением стала реализованная в Endpoint-агенте для macOS возможность блокировки печати конфиденциальных документов – уникальная для российского рынка функция. Кроме того, в Solar Dozor 7.6 появилась функциональность мониторинга поступления трафика из внешних систем по протоколу ICAP при их интеграции с DLP-решением.
Начиная с версии 7.6, Solar Dozor позволяет контролировать на компьютерах на базе macOS печать документов, применяя к ним правила политики безопасности. Осуществляется перехват данных, отправляемых на локальные, сетевые и виртуальные принтеры, а также блокирование операции печати. Так, например, можно заблокировать печать документа, содержащего паспортные данные или любой другой вид конфиденциальной информации. На сегодняшний день Dozor Endpoint Agent для macOS – единственный на российском рынке endpoint-агент для рабочих станций на базе ОС от Apple, в котором реализована блокировка печати конфиденциальной информации.
«Ноутбуки на базе macOS составляют существенную часть компьютерного парка многих российских компаний, в особенности работающих в сфере дизайна, медиа, ритейла и др. При этом контроль рабочих станций под управлением ОС от Apple на отечественном рынке обеспечивают лишь единицы DLP-систем. Выпустив в 2021 году первую версию агента для macOS, «Ростелеком-Солар» продолжает стремительно развивать его возможности, реализуя для рынка уникальные функции. Теперь наши заказчики-пользователи macOS могут не просто фиксировать факт утечки конфиденциальной информации через печать с MacBook, но и активно предотвращать такие инциденты», – подчеркнула Галина Рябова, директор Центра продуктов Dozor компании «Ростелеком-Солар».
Одним из магистральных трендов развития рынка DLP-систем является расширение их интеграционных возможностей со сторонними решениями. Легкая интеграция ИБ и ИТ-систем и быстрое решение возникающих проблем – мечта любого заказчика. Поэтому разработчики Solar Dozor 7.6 дополнили продукт функцией отслеживания поступления и обработки ICAP-трафика от различных внешних систем. Это позволяет пользователю DLP-системы, не копаясь в лог-файлах и не анализируя технические заголовки, быстро увидеть, поступает ли ICAP-трафик от той или иной системы, обрабатывается ли он, и делается ли это корректно.
Важной частью решения задачи мониторинга поступления данных от внешних систем стала функция идентификации трафика, которая позволяет определить, от какой именно системы поступают конкретные сообщения. Благодаря этому можно быстро выявить и устранить проблемы с трафиком от внешних систем, что очень важно для оперативного контроля и предотвращения утечки информации.
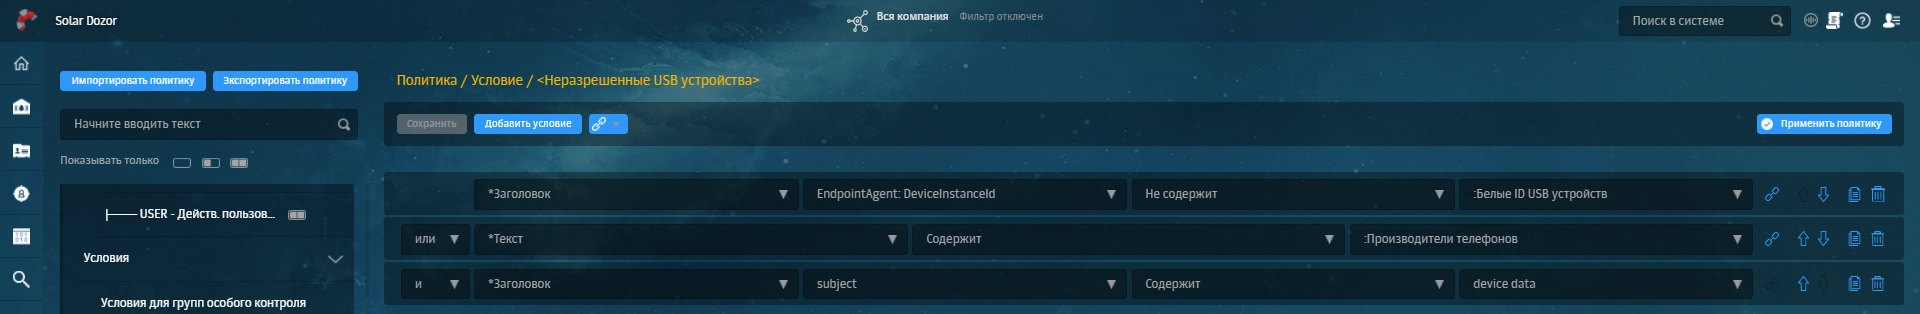
В целом, в новой версии Solar Dozor разработчики уделили максимум внимания различным улучшениям, связанным с контролем рабочих станций сотрудников. Так, стало удобнее контролировать доступ к различным USB-устройствам на рабочих станциях – флеш-накопителям, подключаемым веб-камерам и др. Теперь можно запретить или, наоборот, разрешить использование USB-устройств конкретной модели и производителя. Это существенно сокращает время работы с большими массивами USB-устройств по сравнению с необходимостью их настройки по полному списку по всей компании.
Также пользователи Solar Dozor 7.6 могут в скрытом режиме удаленно развертывать агенты мониторинга рабочих станций на macOS через облачную службу управления корпоративной мобильностью (EMM). Это кроссплатформенное решение для управления мобильными устройствами, ПК и установленными на них приложениями используют многие заказчики, что и послужило причиной реализации этой функции. Кроме того, в рамках релиза Solar Dozor 7.6 разработчики добавили поддержку новой ОС macOS 12 Monterey.
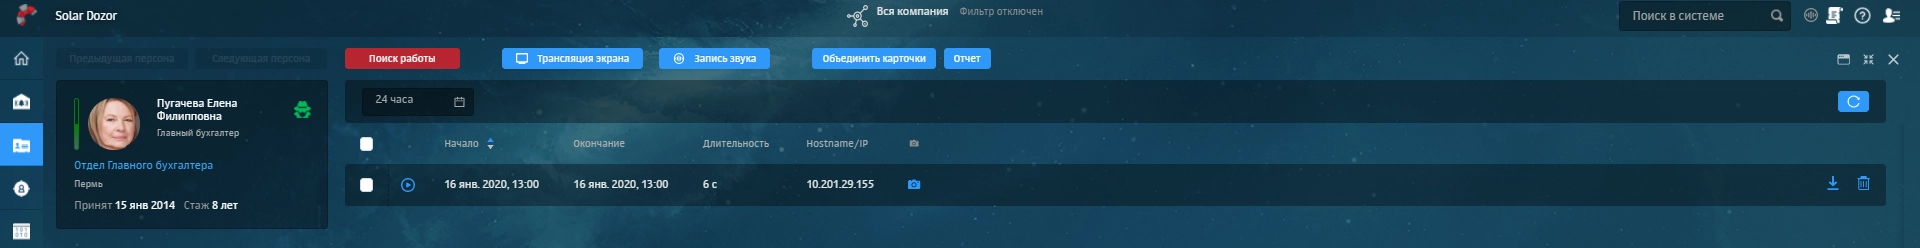
И, наконец, в Solar Dozor 7.6 появилась функция записи звука с микрофона рабочей станции с возможностью ее прослушивания в режиме, максимально приближенном к реальному времени. Сотрудник службы безопасности может начать прослушивать запись через 1-2 минуты после ее запуска. Также можно настроить срок хранения записей для их последующего использования. Эта функциональность помогает специалисту по безопасности осуществлять проверку при возникновении подозрений на нарушение со стороны сотрудника, поэтому она востребована заказчиками для сбора доказательной базы при проведении расследований.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
«Солар» и F6 оптимизировали проверку подозрительных файлов в веб-трафике
Узнать больше
Solar 4RAYS: вредонос для кражи аккаунтов научился скрываться с помощью блокчейна Telegram
Узнать больше
Мошенники взялись за старое, а блокировка вредоносных сайтов ускорилась: отчет Solar AURA о трансформации фишинга в 2026 году
Узнать больше
«Солар» на ZeroNights 2026 – 12‑й международной конференции по практической кибербезопасности
Узнать больше
Проект построения киберустойчивости Почты России получил премию «Инженерное искусство»
Узнать больше
Мошенники с ИИ сбегают из .ru в доменные зоны .com и .cfd: отчет Solar AURA об инфраструктурных изменениях фишинга в 2026 году
Узнать больше
«Солар» открыл регистрацию на первый CTF-турнир компании для студентов
Узнать больше
«Солар»: хакеры атаковали российские компании под видом DeepSeeek, ChatGPT и Perplexity
Узнать больше
«Игроник» и «Солар» завершили проект по защите данных за три месяца
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа