
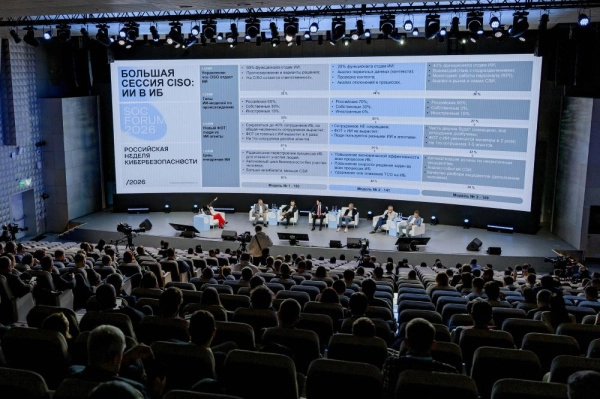
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать большеПолучить доступ
01.11.2021


«Каждый новый релиз продукта – результат глубокой и длительной аналитической работы. Проведя исследование потребностей пользователей, трендов рынка, новых угроз и путей реализации фич в продукте, мы всегда фокусируемся на главном. Благодаря этому Solar appScreener сегодня один из самых функционально проработанных и удобных сканеров безопасности кода, представленных на рынке» – отмечает Даниил Чернов, директор Центра Solar appScreener компании «Ростелеком-Солар».
Традиционно в каждом обновлении улучшается база правил поиска уязвимостей. В частности, в Solar appScreener 3.10 вошли новые правила поиска в конфигурационных файлах Dockerfiles и docker-compose.yml. Кроме того, в новую версию добавили возможность создания паттернов для языка С++ в формате XML. Теперь пользователи смогут создавать свои правила поиска уязвимостей, загружать их в систему через интерфейс и применять при анализе проектов С++. Подробные требования к формату правил можно получить в разделе «О продукте». Также были дополнены правила поиска уязвимостей в приложениях Delphi, что значительно улучшило его поддержку.
Вместе с этим улучшения коснулись модуля анализа JVM – добавлены правила поиска повторного использования криптографических ключей и улучшена производительность.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа