
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Получить доступ
12.10.2021
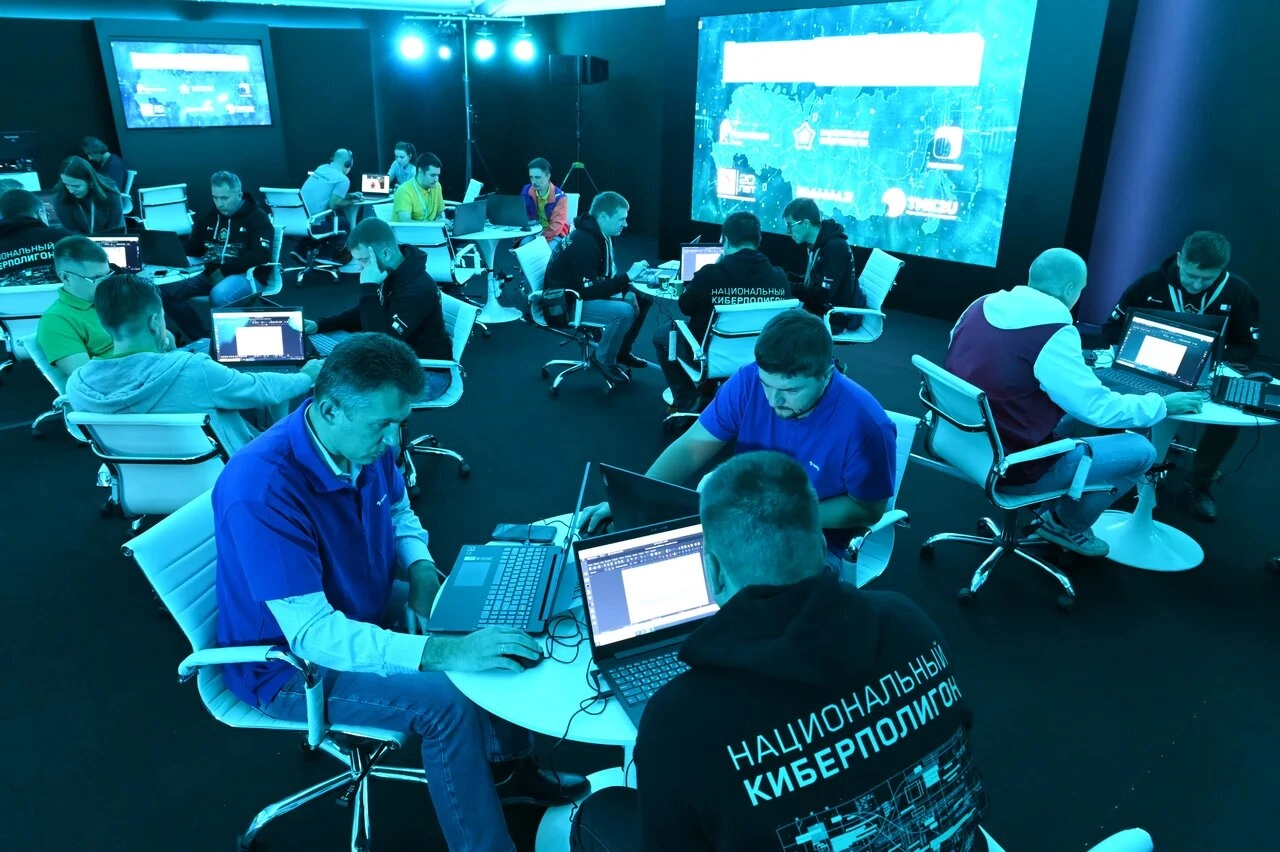
«Ростелеком-Солар» совместно с Корпоративным университетом ТМК2U организовали для сотрудников Трубной Металлургической Компании (ТМК) и Группы Синара масштабные кросс-отраслевые корпоративные учения на Национальном киберполигоне. Это первые в России киберучения, охватывающие отработку всех ключевых процессов служб информационной безопасности – от анализа защищенности и выстраивания системы комплексной безопасности инфраструктуры до выявления и отражения хакерских атак.
«Безопасность промышленных предприятий – тема, значимость которой остается недооцененной. Ее сложность связана с необходимостью очень специфических компетенций от защитников, будь то внутренний ИБ-департамент или сервис-провайдер, особенностями функционирования технологических сегментов и одновременно – максимально недопустимыми рисками от успешной хакерской атаки. Поэтому мы очень рады тому, что ТМК и Группа Синара так тщательно прорабатывают вопросы киберустойчивости предприятия, используя максимум инструментов для ее проверки и повышения», - отметил вице-президент «Ростелекома» по информационной безопасности Игорь Ляпунов.
Киберучения прошли в рамках международного корпоративного форума ТМК и Группы Синара «Горизонты» и длились три дня, в течение которых семь команд, состоящих из ИТ- и ИБ-специалистов компаний, боролись за первенство в выявлении, отражении и расследовании кибератак. В последний день мероприятия был проведен разбор сценариев кибернападений и тактик реагирования команд защитников. Прямые включения в корпоративном мобильном приложении Mobi2U комментировали Руководитель направления кибербезопасности ТМК Антон Кокин и руководитель Лаборатории Кибербезопасности автоматизированных систем управления технологическим процессом (АСУ ТП) компании «Ростелеком-Солар» Андрей Кузнецов.
«Киберучения – это отличная возможность объективно оценить уровень своих компетенций и отработать практические навыки реагирования на инциденты информационной безопасности, а формат соревнования привнес в них элемент азарта. Важно, что в ходе мероприятия отрабатывались сценарии, близкие к жизни, релевантные именно для промышленных предприятий. Подобный формат используется впервые в металлургической отрасли. Результаты учений подтвердили высокий профессионализм нашей команды кибербезопасности», – подчеркнул директор по информационным технологиям ТМК Дмитрий Якоб.
В первый день киберучений команды должны были провести максимально полную инвентаризацию инфраструктуры, специально созданной на базе промышленного сегмента киберполигона. Затем им необходимо было выполнить поиск уязвимостей в ней и настроить источники событий в SIEM-системе. На данном этапе оценивались полнота и точность данных от каждой команды.
Во второй день команды противостояли целенаправленным атакам, и на этом этапе ключевым показателем стала скорость обнаружения инцидента и реагирования на него. По итогам каждой атаки команды предоставляли отчеты с описанием как цепочки шагов злоумышленника, так и мер, необходимых для того, чтобы избежать повторения инцидента.
В заключительный день киберучений были подведены общие итоги, а также проведен подробный разбор сценариев учебных кибератак и действий команд. Наилучший результат по отражению кибератак продемонстрировала команда управляющей компании ТМК, второе место заняла сборная Первоуральского новотрубного и Челябинского трубопрокатного заводов (ПНТЗ и ЧТПЗ), третье место — у команды Северского трубного завода (СТЗ).
Национальный киберполигон создан по поручению Минцифры России в рамках программы «Цифровая экономика». Целью его создания является отработка процессов выявления и реагирования на компьютерные атаки на уровне отраслей и ключевых организаций России. К настоящему моменту «Ростелеком» на базе ресурсов дочерней компании «Ростелеком-Солар» создал три первых сегмента киберполигона, которые представляют собой цифровые копии типовых ИТ-инфраструктур, существующих в организациях ключевых отраслей экономики.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Solar AURA: в 2026 году лидерами по утечкам стали финансы и услуги вместо госсектора
Узнать больше
175 вредоносов и 10 000 атак: как «Солар» защищал Международный форум молодежи в Екатеринбурге
Узнать больше
«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
«Солар» и F6 оптимизировали проверку подозрительных файлов в веб-трафике
Узнать больше
Solar 4RAYS: вредонос для кражи аккаунтов научился скрываться с помощью блокчейна Telegram
Узнать больше
Мошенники взялись за старое, а блокировка вредоносных сайтов ускорилась: отчет Solar AURA о трансформации фишинга в 2026 году
Узнать больше
«Солар» на ZeroNights 2026 – 12‑й международной конференции по практической кибербезопасности
Узнать больше
Проект построения киберустойчивости Почты России получил премию «Инженерное искусство»
Узнать больше
Мошенники с ИИ сбегают из .ru в доменные зоны .com и .cfd: отчет Solar AURA об инфраструктурных изменениях фишинга в 2026 году
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа