

Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Получить доступ
08.04.2020
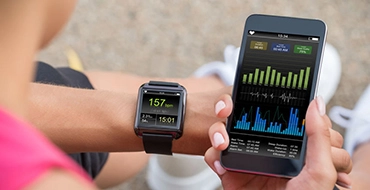
Специалисты компании «Ростелеком-Солар» провели сравнительное исследование защищенности популярных мобильных приложений для занятий фитнесом и спортом. Анализ 16-ти фитнес-сервисов показал, что ряд обнаруженных в приложениях уязвимостей потенциально могут привести к компрометации конфиденциальных данных пользователей.
Данное исследование проводилось в разгар пандемии короновируса Covid-19. В большинстве стран мира были введены жесткие карантинные меры и закрыты все объекты массового посещения, в том числе фитнес-центры. В связи с этим эксперты отметили значительный рост популярности различных онлайн-сервисов и мобильных приложений, предлагающих спортивные упражнения и тренировки в домашних условиях. Так, ряд разработчиков приложений в США зарегистрировали резкое увеличение количества новых пользователей, а также 50% рост подписки на фитнес-программы, не требующие спортивного снаряжения.
Исходя из актуальности тематики эксперты «Ростелеком-Солар» проверили на уязвимость популярные мобильные фитнес-приложения (в том числе для занятий на дому) с помощью инструмента Solar appScreener. Все просканированные приложения содержат встроенные покупки, а значит, при наличии определенных уязвимостей, данные платежных карт пользователей могут быть скомпрометированы в результате кибератаки. Кроме того, приложения могут запрашивать доступ к местоположению телефона пользователя, к контактам, календарю, учетным записям в социальных сетях.
По результатам автоматизированного сканирования с помощью Solar appScreener самыми защищенными Android-приложениями для занятий фитнесом признаны приложения Fitness Online и «Тренировки для Дома» (Leap Fitness Group). Эти приложения не содержат ни одной критической уязвимости, их показатель общего уровня защищенности равен 4.1 балла из 5.0. Неожиданно слабые результаты продемонстрировала Android-версия фитнес-приложения NTC торговой марки Nike, Inc. Данное приложение содержит в исходном коде 12 вхождений критических уязвимостей, что превышает предельно допустимый показатель в 5 единиц, чтобы не опуститься ниже среднего по рынку общего уровня защищенности.
Лучшие показатели продемонстрировало iOS-приложение Daily Workouts Fitness Trainer, однако и оно по результатам тестирования набрало лишь 1 балл, что значительно ниже среднего по отрасли показателя в 2.2 балла. iOS-приложение MiFIT (в отличие от своего Android-аналога) включает самое большое количество вхождений (209!) уязвимостей критического уровня. Поэтому по результатам автоматизированной проверки с помощью Solar appScreener оно получило самый низкий балл – 0.0 балла из 5.0.
«В случае успешной эксплуатации ряда выявленных в приложениях уязвимостей злоумышленник может получить доступ к данным банковских карт пользователей, их переписке и персональным данным в социальных аккаунтах, личным данным других людей в контактах смартфонов пользователей фитнес-приложений и другой чувствительной информации. Кроме того, некоторые из исследованных приложений могут допускать утечку технической информации о приложении, что потенциально позволяет злоумышленнику совершить атаку на приложение. Например, внедрить вредоносный код, а также, получив контроль над приложением, совершать атаки на другие системы», – комментирует Даниил Чернов, руководитель направления Solar appScreener компании «Ростелеком-Солар».
Сервисы для анализа были отобраны согласно критерию популярности: занимаемому месту в категории «Здоровье и фитнес» в App Store и Google Play, количеству установок не менее 5 млн, а также позициям в рейтингах «The 10 Best Fitness Apps to Download in 2020», «7 лучших фитнес-приложений для iOS» и «7 лучших фитнес-приложений для Android». Приложения рассматривались в вариантах для мобильных операционных систем iOS и Android.
Анализ безопасности кода мобильных фитнес-приложений осуществлялся автоматически с помощью Solar appScreener – российского программного продукта для проверки защищенности приложений. Решение использует методы статического, динамического и интерактивного анализа. При подготовке исследования модуль декомпиляции и деобфускации был отключен. Статический анализ производился в отношении бинарного кода мобильных приложений в автоматическом режиме.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать больше
Luntry, актив «Солара», запустил на рынок первое сертифицированное ФСТЭК России решение для защиты контейнерных приложений и Kubernetes
Узнать больше
«Кибербез-ликбез» и True Кибер Crime сериал – какой будет Российская неделя кибербезопасности 2026
Узнать больше
AI & Cybersecurity стал самым востребованным треком SOC Forum 2026 по числу заявок
Узнать больше
«Солар» и AppSec Solutions объединили контроль цепочки поставок ПО и управление уязвимостями
Узнать больше
«Солар» представил новую версию «ЗАСТАВА 9» для организаций любого масштаба – от небольшого офиса до ЦОД
Узнать больше
ГК «Солар»: из-за ИИ хакеры стали чаще и сложнее атаковать российские компании
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа