

Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать большеПолучить доступ
08.10.2019
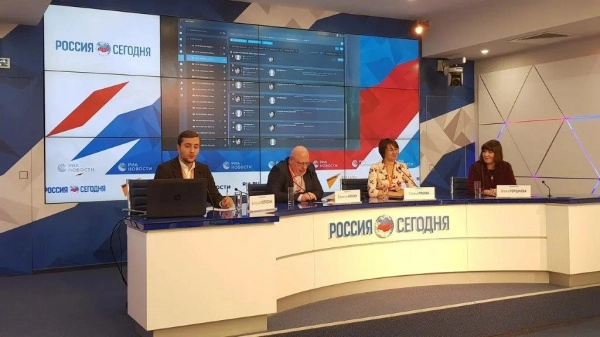
«Ростелеком-Солар», национальный провайдер технологий и сервисов кибербезопасности, объявляет о выходе на рынок DLP-системы Solar Dozor 7 с интегрированным модулем продвинутого анализа поведения пользователей Solar Dozor UBA. Система решает широкий круг задач безопасности, выходящих за рамки защиты от утечек, и позволяет с помощью автоматизированного анализа выявлять ранние признаки нарушений со стороны сотрудников компании.
Solar Dozor 7 – система защиты от утечек нового поколения, основанная на передовой концепции People Centric Security. Эта концепция подразумевает переход службы информационной безопасности от мониторинга сотен и тысяч уведомлений об инцидентах с данными к анализу поведения сотрудников и выявлению отклонений в поведении.
В состав Solar Dozor 7 вошел модуль глубокого анализа поведения пользователей (UBA – User Behavior Analysis). Модуль позволяет автоматически выявлять в поведении сотрудников компании аномалии, которые могут свидетельствовать о ранних признаках корпоративного мошенничества, зарождении коррупционных схем, предпосылках к возникновению утечек информации и т.п. Это дает возможность службам безопасности работать с рисками превентивно, используя автоматизированные инструменты анализа.
«Сегодня мы четко видим два тренда в развитии DLP-систем. С одной стороны, возможности систем защиты от утечек вышли за рамки задач, лежащих исключительно в сфере информационной безопасности. Они становятся эффективным инструментом снижения рисков в сфере экономической, собственной, кадровой безопасности компаний. С другой стороны, и сама информационная безопасность расширяет свой взгляд на мир, переходит от анализа событий и данных к стратегии безопасности с фокусом на человеке. Эта эволюция рынка открывает его участникам новый горизонт возможностей и позволяет решить задачу сокращения бизнес-рисков на качественно новом уровне», – подчеркнула директор центра развития продуктов Solar Dozor компании «Ростелеком-Солар» Галина Рябова.
Методы анализа модуля Solar Dozor UBA основаны на уникальных алгоритмах класса unsupervised machine learning (обучение без учителя), не требующих предварительной настройки и адаптации системы под новые условия эксплуатации. Система анализирует поведение сотрудников по двум направлениям одновременно. С одной стороны, осуществляется наблюдение за каждым сотрудником по набору показателей, которые измеряются с высокой частотой и с учетом персональных особенностей поведения, делового контекста, роли в коллективе и ряда других факторов. Накопленной в течение 2-х месяцев истории активности пользователя достаточно для того, чтобы определить его устойчивое поведение и начать детектировать аномалии его поведения. Такие цифры получены в ходе апробации технологии Solar Dozor UBA на ряде компаний масштабом от 1000 сотрудников.
С другой стороны, модуль Solar Dozor UBA определяет наиболее уязвимые с точки зрения бизнеса группы сотрудников и сотрудников с подозрительным поведением, относя их к различным паттернам поведения (комбинациям поведенческих особенностей и аномалий). На данный момент в системе насчитывается порядка 20-ти паттернов, среди которых: «мертвые души», сотрудники с аномалиями внешних коммуникаций, с наличием теневых личных контактов (т.н. приватных эго-сетей) и др. По каждому из паттернов ведется постоянный контроль опасных тенденций, приближенный к реальному времени.
Собираемая с помощью UBA-модуля информация существенно обогатила модуль Досье DLP-системы Solar Dozor 7. Теперь он сосредотачивает в себе максимально полную информацию о персоне (сотруднике, группе сотрудников и других участниках коммуникаций) и вместе с быстрым сквозным поиском и настроенными срезами данных является оптимальной средой для проведения расследований, не имеющей аналогов в других DLP-системах. Здесь же стало доступным и профилирование персонала по показателям использования рабочего времени.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать больше
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать больше
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа