


SWG vs NGFW: почему веб-контроль не должен жить только на межсетевом экране
Узнать больше
Получить доступ

Узнайте больше о Solar WebProxy
Спасибо, заявка получена
Мы свяжемся с вами в течение двух дней
по вашему запросу.
Защищенное соединение стало базовым условием работы в интернете. Привычный SSL-сертификат помогает клиенту проверить, что сертификат выдан для доменного имени веб-сервиса, а TLS защищает данные при передаче. Но вредоносный контент и другие угрозы тоже могут передаваться внутри зашифрованного HTTPS-трафика. Поэтому бизнесу важно не только использовать защищенные соединения, но и контролировать корпоративный веб-трафик.
Зачем нужны защищенные соединения в интернете
При обычном HTTP-соединении передаваемые данные не защищены шифрованием, поэтому при доступе к каналу связи их можно перехватить или изменить. HTTPS решает эту проблему: он использует TLS для создания защищенного соединения между пользователем и веб-сервисом. Благодаря этому данные передаются в зашифрованном виде, а клиент может проверить, действительно ли он подключается к ожидаемому серверу.
Особенно важно это при передаче паролей, документов, платежной информации и других конфиденциальных данных. SSL-сертификат помогает клиенту проверить, что сертификат выдан для доменного имени веб-сервиса, а TLS защищает передаваемую информацию от перехвата и незаметного изменения.
При этом наличие HTTPS еще не означает, что сам сайт безопасен. Корректный сертификат подтверждает определенные сведения о ресурсе и помогает установить защищенное соединение, но не проверяет размещенный на сайте контент на вредоносность. Поэтому HTTPS может использоваться и на фишинговых или скомпрометированных ресурсах, а защита соединения и защита от веб-угроз остаются разными задачами.
Что такое SSL-сертификат простыми словами
Когда пользователь спрашивает, что такое SSL-сертификат, речь идет о цифровом сертификате для защищенного соединения. Термин SSL-сертификат сохранился из-за привычной терминологии, хотя современные сайты обычно используют TLS. Сам сертификат не шифрует поток данных.
Проще представить его как цифровое удостоверение сервера. SSL-сертификат связывает сведения о сервисе с открытым ключом и позволяет клиенту проверить эту связь. Шифрование дальнейшего обмена выполняют механизмы TLS и ключи, согласованные сторонами соединения.
Корректное использование SSL-сертификата помогает клиенту понять, что он подключается к ожидаемому ресурсу. При проверке учитываются имя сервиса, срок действия, цепочка доверия и другие параметры. Ошибка в этих проверках может вызвать предупреждение браузера или привести к прекращению соединения.
Что содержит сертификат
Цифровые сертификаты для TLS обычно используют формат X.509. В нем много технических полей, но для базового понимания достаточно основных. Они позволяют установить, кому соответствует открытый ключ и на каких условиях сертификат может использоваться:
Срок действия ограничивает период, в течение которого сертификат может считаться актуальным. Имя сервиса сопоставляется с адресом, к которому обращается клиент. Если проверка не проходит, приложение может предупредить пользователя или остановить соединение.
Для чего нужен центр сертификации
Центр сертификации выпускает сертификат после необходимых проверок и подтверждает его своей цифровой подписью. Браузеры и операционные системы используют хранилища доверенных корневых сертификатов, чтобы проверить, можно ли доверять выданному сертификату. Так формируется цепочка доверия от сертификата конкретного сайта до доверенного центра сертификации.
Объем проверки зависит от вида сертификата. В одних случаях достаточно подтвердить контроль над доменом, в других дополнительно проверяются сведения об организации. Для некоторых сертификатов выпуск и продление можно автоматизировать после подтверждения права управления доменом.
При этом действующий сертификат не гарантирует безопасность самого сайта. Он подтверждает определенные сведения о ресурсе, но не оценивает размещенный контент и действия владельца. Поэтому корректный сертификат может использоваться в том числе на фишинговом или скомпрометированном ресурсе.
Распространенные типы SSL-сертификатов различаются прежде всего объемом проверки владельца и набором защищаемых доменных имен. При этом более строгая проверка заявителя сама по себе не делает шифрование TLS «сильнее».
| Тип | Что подтверждается | Где применяется |
|---|---|---|
| DV | Контроль над доменом | Когда достаточно подтвердить управление именем сайта |
| OV | Домен и сведения об организации | Когда важно связать сертификат с организацией |
| EV | Расширенная проверка организации | Когда требуется более строгая проверка сведений о владельце |
Кроме этого, сертификаты различаются по охвату имен: один домен, несколько имен или группа поддоменов. Поэтому типы SSL-сертификатов можно классифицировать по разным признакам. Их не следует смешивать с криптографической стойкостью самого TLS-соединения. Требования к публично доверенным сертификатам определяются, кроме прочего, документами CA/Browser ForumОтраслевое объединение центров сертификации и разработчиков браузеров, которое устанавливает требования к цифровым сертификатам..
Если разобрать, как получить SSL-сертификат, последовательность действий достаточно понятна. Сначала выбирают центр сертификации и подтверждают право управления доменом, после чего выпускают сертификат. Затем его устанавливают на сервер и связывают с закрытым ключом, а выпуск и последующее продление при необходимости автоматизируют с помощью протокола ACME.
SSL и TLS: в чем разница
SSL появился раньше и со временем был заменен более современным протоколом. Его старые версии больше не считаются безопасными и не должны использоваться. Сегодня защищенные HTTPS-соединения строятся на TLS, актуальной версией которого является 1.3.
При этом привычные названия сохранились. Например, сертификаты SSL и TLS в повседневной речи часто называют просто SSL-сертификатами, хотя технически современные соединения работают уже по другому протоколу. Поэтому эти обозначения важно различать, даже если в массовой терминологии они используются рядом.
Современное использование SSL-сертификата фактически связано с установлением защищенного TLS-соединения. Версии 1.0 и 1.1 уже устарели, 1.2 еще применяется, а основным направлением развития стала версия 1.3. Поэтому в техническом описании корректнее говорить о TLS, сохраняя термин SSL там, где он закрепился исторически.
Как работает защищенное HTTPS-соединение
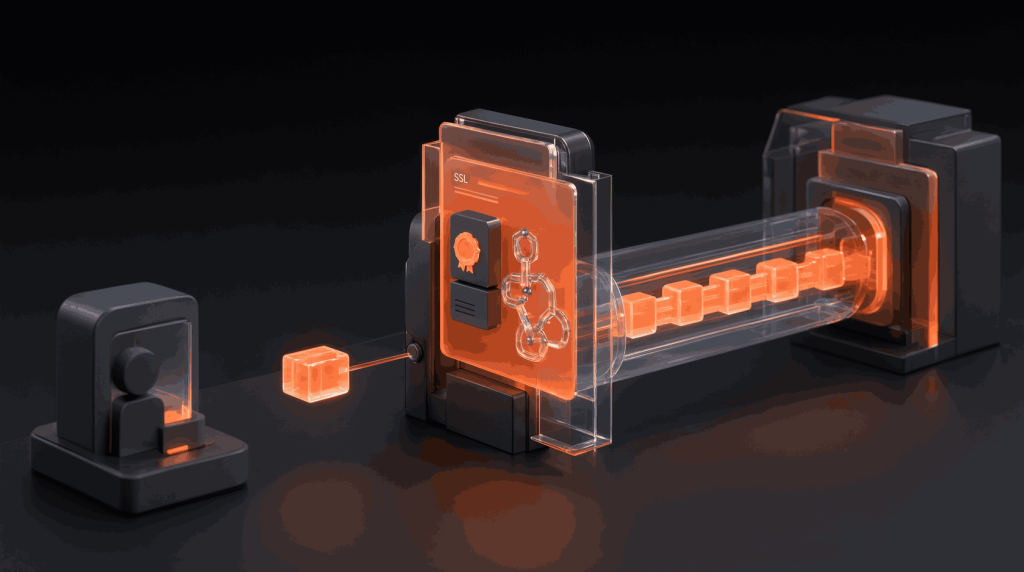
Когда пользователь открывает сайт по HTTPS, клиент сначала устанавливает защищенное соединение. Стороны обмениваются служебными сообщениями и выбирают совместимые параметры. Сервер предъявляет сертификат, который используется для подтверждения его идентичности.
Упрощенная последовательность выглядит так:
Почему HTTPS-трафик стал вызовом для корпоративной ИБ
Шифрование защищает данные пользователя от перехвата и подмены, но одновременно ограничивает возможности корпоративных средств безопасности. Если интернет-трафик передается внутри TLS, без расшифровки можно получить лишь часть сведений о соединении. Например, система может определить, к какому ресурсу обращался сотрудник, но не увидеть передаваемые файлы и содержимое запросов.
Сам HTTPS при этом не представляет угрозы. Проблема в том, что защищенное соединение одинаково доступно как легитимным сервисам, так и злоумышленникам. Через него сотрудник может скачать рабочий файл из корпоративного сервиса, но тем же способом на устройство способен попасть вредоносный объект.
Основные риски, которые могут скрываться в HTTPS-трафике:
Ограниченная видимость особенно заметна при расследовании. Специалист по ИБ может зафиксировать соединение с определенным доменом, но не понять, какой файл был загружен или какие данные передавались через веб-сервис. В результате установить причину и последствия инцидента становится сложнее. Повысить видимость содержимого HTTPS-соединений помогает SSL/TLS-инспекция.
Что такое SSL-инспекция и как она работает
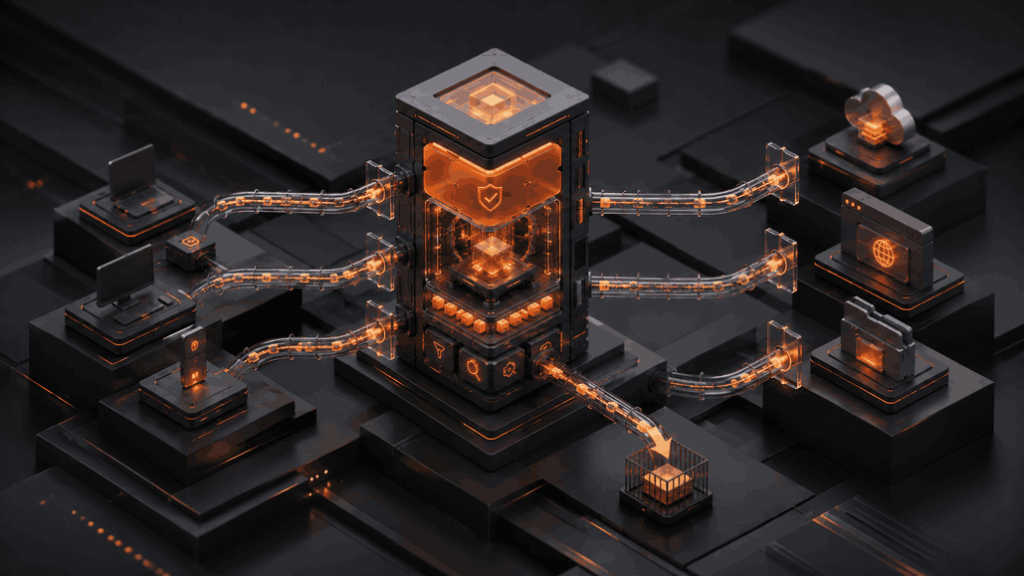
В корпоративной безопасности SSL-инспекция — привычное название проверки защищенного веб-трафика, хотя технически сегодня корректнее говорить «TLS-инспекция». Доверенное средство безопасности анализирует выбранные зашифрованные соединения в соответствии с политиками компании и действует как контролируемая промежуточная точка между пользователем и внешним веб-сервисом.
В процессе проверки:
Таким образом, проверка HTTPS становится частью штатного контроля корпоративного веб-трафика.
Термин «SSL/TLS-инспекция» объединяет привычное и технически точное названия. Инспекцию не обязательно включать для всего трафика. Политика может определять, что проверяется, что проходит без расшифровки и какие соединения необходимо блокировать.
Зачем бизнесу SSL/TLS-инспекция
Для бизнеса защита трафика означает не только шифрование, но и контроль данных в веб-канале. SSL-инспекция возвращает средствам безопасности видимость там, где это предусмотрено политиками организации. Правила можно применять к содержимому HTTPS, а не только к адресу ресурса.
Основные задачи, которые SSL/TLS-инспекция помогает решать в составе системы защиты:
Инспекция особенно полезна там, где веб стал полноценной рабочей средой: в облачных приложениях, браузерных сервисах, файлообмене и внешних ИИ-платформах. Она не заменяет DLP-системы защиты от утечек, средства защиты конечных точек или управление доступом. Ее задача — обеспечить дополнительную видимость и точку применения правил в веб-канале.
Шифрование не отменяет контроль
Шифрование делает веб-соединение приватным для постороннего наблюдателя, но корпоративной защите нужна контролируемая видимость. Инспекция должна применяться по понятным правилам — там, где она оправдана риском и соответствует внутренним политикам.
Екатерина Черкасова
PMM Solar webProxy
Как SWG помогает контролировать защищенный веб-трафик
Класс SWGШлюз веб-безопасности, который контролирует доступ пользователей к внешним веб-ресурсам и применяет политики защиты. предназначен для контроля корпоративного веб-доступа и защиты пользователей от веб-угроз. Обычно ключевым элементом такого решения выступает веб-прокси, через который проходят обращения сотрудников к внешним ресурсам. Для HTTPS-трафика SWG может выполнять управляемую SSL/TLS-инспекцию, чтобы анализировать содержимое защищенных соединений и применять к нему политики безопасности.
Решения класса SWG помогают контролировать корпоративный веб-трафик сразу по нескольким направлениям:
Благодаря этому решение может учитывать не только адрес ресурса, но и характер передаваемого через веб-канал содержимого.
При этом SWG не заменяет NGFW, DLP, WAF или антивирусные решения. Эти средства отвечают за разные участки защиты и могут работать совместно. Например, NGFW контролирует широкий сетевой трафик, DLP помогает предотвращать утечки данных, WAF защищает опубликованные веб-приложения, а SWG сосредоточен прежде всего на безопасном доступе сотрудников к внешним веб-ресурсам.
Такое разделение задач позволяет выстроить более понятную архитектуру защиты корпоративного веб-канала. В SWG контроль доступа, проверка HTTPS-трафика, категоризация ресурсов, анализ файлов и другие механизмы объединяются вокруг одной задачи — снизить риски, возникающие при работе сотрудников в интернете.
Узнайте, как SWG усиливает безопасность веб-канала. Скачайте гайд «Как SWG усилит безопасность организации» и посмотрите, как веб-прокси, категоризация и анализ контента помогают контролировать веб-угрозы.
SSL/TLS-инспекция в Solar webProxy
Solar webProxyШлюз веб-безопасности класса Secure Web Gateway для централизованного контроля корпоративного веб-доступа и защищенного трафика. относится к классу SWG и предназначен для контроля корпоративного веб-трафика. Решение поддерживает HTTP(S)- и SSL/TLS-инспекцию, включая версию 1.3. Инспекцию можно применять по правилам политики, а не ко всем соединениям сразу.
После расшифровки система может применять антивирусную проверку и правила работы с файлами. Для анализа приложений и протоколов используется DPIТехнология глубокого анализа трафика, позволяющая распознавать приложения и протоколы на прикладном уровне. на уровне L7, который может работать в числе прочего с невскрываемым трафиком. Через ICAPПротокол взаимодействия прокси с внешними средствами анализа контента, например DLP, антивирусами и песочницами. контент можно передавать во внешние средства анализа, поддерживающие этот протокол, например антивирусные решения или DLP-системы. События могут передаваться в SIEM и другие внешние системы мониторинга по протоколу Syslog.
Solar webProxy позволяет применять политики контроля веб-трафика по нескольким параметрам:
Перед внедрением стоит определить, какие категории HTTPS действительно требуют глубокой проверки. Это помогает соотнести безопасность, совместимость и нагрузку на инфраструктуру. Затем политику можно проверить в реальном корпоративном контуре и скорректировать до широкого применения.
Возьмите HTTPS-трафик под управляемый контроль
Используйте Solar webProxy для централизованного контроля веб-доступа, SSL/TLS-инспекции и применения политик безопасности к HTTPS-трафику.
Как внедрять инспекцию без лишних рисков
SSL/TLS-инспекцию лучше внедрять выборочно, исходя из рисков и особенностей корпоративной инфраструктуры. Не все HTTPS-соединения требуют одинаковой глубины проверки: для отдельных категорий ресурсов можно настроить исключения. Это особенно важно для сервисов и приложений, которые технически несовместимы с инспекцией или используют закрепление сертификата.
При настройке также необходимо учитывать производительность инфраструктуры. Расшифровка, анализ и повторное шифрование трафика требуют вычислительных ресурсов, поэтому предполагаемую нагрузку оценивают заранее. Разделение трафика по категориям и применение разных политик позволяет направлять на углубленную проверку прежде всего те соединения, где это действительно оправдано риском.
Контроль по понятным правилам
Инспекция зашифрованного трафика должна быть управляемой: с понятными целями, обоснованным объемом проверки и учетом внутренних правил компании. Если контроль затрагивает персональные данные или содержание коммуникаций сотрудников, порядок обработки и информирования необходимо закрепить в локальных документах и согласовать с юристами.
Екатерина Черкасова
PMM Solar webProxy
Сохраните видимость внутри HTTPS
SSL-сертификат помогает клиенту проверить, что сертификат выдан для доменного имени веб-сервиса, а современные механизмы TLS защищают данные при передаче между клиентом и сервером. При этом само наличие защищенного соединения не гарантирует безопасность файлов, страниц и других данных, которые проходят внутри HTTPS.
Поэтому корпоративной ИБ важно сохранять видимость зашифрованного веб-трафика. SSL-инспекция позволяет выборочно проверять такие соединения, применять к ним политики безопасности и после анализа снова передавать разрешенный трафик в защищенном виде.
Для централизованного решения этой задачи подойдет Solar webProxy. SWG-система выполняет SSL/TLS-инспекцию, контролирует доступ к веб-ресурсам и передачу файлов, помогая выявлять риски в HTTPS-трафике и управлять корпоративным веб-каналом.
Часто задаваемые вопросы
Это цифровой сертификат, который помогает клиенту проверить идентичность сервера. Он участвует в установлении TLS-соединения, но не шифрует трафик сам.
HTTPS скрывает содержимое соединения от посторонних, но одновременно уменьшает видимость для корпоративных средств защиты. Без инспекции сложнее проверять файлы, веб-запросы и передачу данных во внешние сервисы.
Нет. Сертификат содержит сведения об идентичности и открытом ключе и используется при установлении доверия. Шифрование прикладных данных выполняет TLS с помощью ключей, согласованных сторонами соединения.
SSL-инспекция — рыночное название контролируемой проверки TLS-трафика. Корпоративный шлюз расшифровывает выбранное соединение для анализа, применяет политики и снова шифрует разрешенный поток.
Solar webProxy позволяет выполнять инспектирование SSL выборочно — только для трафика, который требует расшифровки по заданным политикам. Для части HTTPS-соединений можно применять правила без расшифровки содержимого, а при увеличении нагрузки — масштабировать инфраструктуру обработки трафика. При этом расшифровка и анализ требуют вычислительных ресурсов, поэтому нагрузку необходимо учитывать при проектировании.
Да. Solar webProxy поддерживает SSL/TLS-инспекцию трафика TLS 1.3. Решение анализирует расшифрованный HTTPS-трафик и применяет к нему заданные политики безопасности и правила доступа.
Скачать материал
Спасибо!
Если файл не скачался, перейдите по ссылке
Файл не найден
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
SWG vs NGFW: почему веб-контроль не должен жить только на межсетевом экране
Узнать больше
Контроль доступа сотрудников в интернет: как настроить правила для разных подразделений
Узнать больше
Прокси-сервер в компании: самостоятельно собранный контур веб-защиты или специализированный SWG
Узнать больше
SSL/TLS-сертификаты: зачем бизнесу управлять доверием в защищенном трафике
Узнать больше
Что такое HTTPS: зачем нужно защищенное соединение и как его контролировать
Узнать больше
FTP-трафик: чем опасен для бизнеса и как его контролировать через SWG
Узнать больше
Архивы как канал доставки угроз в веб-трафике: аналитика, кейсы и выводы
Узнать больше
Приказ ФСТЭК России № 117: какие требования к веб-каналу важно учесть
Узнать больше
Как компании минимизируют утечки через ИИ-инструменты: кейсы Solar webProxy
Узнать больше
Фильтрация и контроль ИИ‑сервисов: как снизить риски без тотальных запретов
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа