


Утечки данных через ИИ: риски, сценарии и защита от новых угроз
Узнать больше
Получить доступ
Получить консультацию по Solar Dozor
Спасибо, заявка получена
Мы свяжемся с вами в течение двух дней
по вашему запросу.
База данных пациентов стоит на теневом рынке дороже обычного слива логинов и паролей: диагноз или ВИЧ-статус нельзя сменить так же просто, как номер карты после кражи. Клиники и страховые компании ежедневно обрабатывают тысячи таких записей, а каждая точка передачи данных превращается в потенциальный канал риска. За первое полугодие 2025 года Россия поднялась на второе место в мире по числу инцидентов в здравоохранении, пропустив вперед только США. Рассказываем, какие сведения о пациенте закон относит к особо охраняемым и как выстроить защиту от утечки данных в здравоохранении с помощью DLP-системы.
Почему здравоохранение стало главной целью для утечек данных
Номер банковской карты после компрометации меняется за один визит в отделение. С диагнозом или записью психиатрической консультации так не получится: эти сведения остаются с человеком навсегда, поэтому и цена на них выше. На теневых площадках связка из паспортных данных, полиса ОМС, диагноза и телефона стоит заметно дороже обычного набора логинов и паролей. Именно поэтому утечка в здравоохранении обходится дороже, чем типичный инцидент с персональными данными в среднем бизнесе.
Инфраструктура медицинских организаций уязвима сама по себе, независимо от цены данных на черном рынке. Электронные карты и лабораторные системы в типичной клинике связаны десятками интеграций, а бюджет на безопасность в госучреждении часто скромнее, чем в банке. По данным InfoWatch, в первом полугодии 2025 года утечек из российских медицинских организаций стало на 16,7% больше, чем во втором полугодии 2024-го. На российские клиники пришлось 8,1% всех таких инцидентов в мире.
Какие данные под защитой и что говорит закон
У информации о пациенте в законе несколько уровней защиты: обычные персональные данные, сведения о здоровье и врачебная тайна. Правила обработки первых двух закреплены в 152-ФЗ, а врачебную тайну регулирует закон № 323-ФЗ. Сотрудники клиники нередко считают, что документ без диагноза можно пересылать свободно, хотя ФИО, номер полиса и СНИЛС пациента тоже относятся к персональным данным, и за их утечку клиника тоже несет ответственность.
Персональные данные и сведения о здоровье пациента
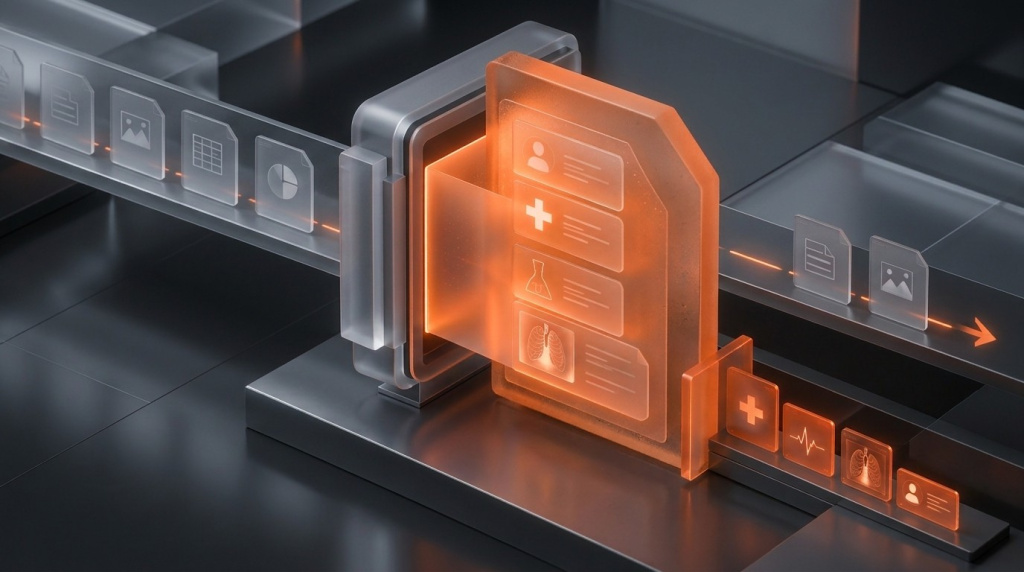
Имя, номер полиса, СНИЛС, домашний адрес и телефон — это стандартный набор персональных данных, по которому легко установить конкретного человека. Отдельно стоит блок сведений о здоровье, и он куда чувствительнее: диагноз, история болезни, результаты анализов, беременность, психиатрические консультации, ВИЧ-статус. Сведения о здоровье закон относит к специальной категории, поэтому уровень технической защиты для них должен быть выше, чем для паспортных и контактных данных.
Клиника собирает эти сведения на каждом шаге пути пациента: при записи на прием, во время приема, при выписке эпикриза. Отсюда и практическая сложность: утечка данных способна произойти на любом узле информационной системы, включая архив историй болезни. Особенно высокий риск несут четыре категории данных, которые чаще всего становятся целью мошенников и покупателей на теневом рынке:
Врачебная тайна
Пациент рассказывает врачу то, что не рассказал бы никому другому, и закон это учитывает отдельной нормой. Статья 13 закона № 323-ФЗ запрещает раскрывать без согласия пациента сам факт обращения за помощью, диагноз и любые сведения, полученные при обследовании и лечении. Формально эта норма адресована врачу, но на деле доступ к тем же данным получают медицинские сестры, регистраторы и IT-специалисты клиники. Именно поэтому за утечки данных в здравоохранении наказывают строже, чем в большинстве других отраслей.
Без технического контроля каналов передачи данных запрет остается только на бумаге: сотрудник физически может скопировать файл или переслать его, даже если по договору это запрещено.
Что 152-ФЗ требует от медицинской организации
152-ФЗ «О персональных данных» относит сведения о здоровье к специальной категории персональных данных. Обрабатывать их можно с письменного согласия пациента, а без согласия только в случаях, перечисленных в статье 10, например когда медицинский работник, обязанный хранить врачебную тайну, ставит диагноз и лечит пациента. Дополнительно закон требует хранить базы с персональными данными граждан России на серверах внутри страны и уведомлять Роскомнадзор до начала обработки. Такой уровень контроля объясняется тем, что утечка в здравоохранении угрожает здоровью пациента наравне с его финансами и репутацией.
Если утечка персональных данных все же случилась, у клиники есть 24 часа на уведомление Роскомнадзора с момента обнаружения инцидента и еще 72 часа на отчет о результатах внутреннего расследования. Эти сроки закреплены поправками к 152-ФЗ, и нарушение их само по себе становится основанием для отдельного штрафа, независимо от того, удалось ли минимизировать ущерб от утечки.
Угрозы и каналы утечек в здравоохранении
Угроза объясняет, почему инцидент вообще стал возможен: устаревшее оборудование, невнимательный сотрудник, слабый контроль сети. Канал показывает, каким путем данные физически покинули клинику: личная почта, флешка, незащищенная интеграция. Разбор инцидента, который путает эти два понятия, обычно закрывает канал, но не саму угрозу, и через какое-то время утечка повторяется по тому же сценарию.
Основные угрозы для медицинских данных
Лабораторный комплекс или система хранения снимков может годами работать без обновлений безопасности: производитель сертифицировал только одну версию программного обеспечения, а обновление означает риск потерять гарантию. Слабая сегментация сети довершает картину: получив доступ к одной станции регистратуры, злоумышленник добирается до сервера с историями болезни всей клиники. Такие пробелы часто становятся причиной, почему утечка в здравоохранении происходит именно через технически устаревшие узлы сети.
Собственные разработки клиник тоже становятся источником риска: пациентские порталы, приложения для записи на прием, интеграции с региональными реестрами редко проходят полноценный анализ кода. Обеспечение безопасности исходного кода для таких систем финансируется по остаточному принципу, а единственная ошибка в коде портала способна открыть доступ к базе данных пациентов без единого фишингового письма.
Каналы утечек данных в здравоохранении
Данные пациента покидают клинику разными путями, но не все каналы одинаково опасны. С этими четырьмя каналами связано большинство случаев, когда утечки данных в здравоохранении попадают в публичное поле:
Кто виноват в утечке: инсайдеры и внешние атаки
У утечки медицинских данных всегда есть конкретный источник, и это либо кто-то внутри организации, либо атакующий снаружи. Разница принципиальная: против инсайдера бесполезен антивирус, а против внешней атаки бесполезны только внутренние регламенты.
Внутренние угрозы: сотрудники и инсайдеры
Врач переслал результаты анализов коллеге в мессенджер, чтобы быстро посоветоваться: формально это уже утечка, хотя злого умысла в действии нет. Сотрудник регистратуры перед увольнением скопировал на флешку базу контактов, чтобы забрать пациентов в новую практику. Случайные утечки такого рода составляют значительную часть всех инцидентов.
Более опасный сценарий: сотрудник продает данные пациентов напрямую. Базы для холодного обзвона расходятся среди страховых агентов и медицинских брокеров за считаные дни после появления в клинике новой информационной системы. Без технического контроля обнаружить такую продажу почти невозможно: формально сотрудник действует в рамках своих штатных полномочий.
Внешние угрозы: хакерские атаки на медицинские организации
Программы-вымогатели все чаще выбирают целью именно клиники: шифрование серверов с историями болезни парализует работу учреждения. Руководству приходится выбирать: заплатить выкуп или остановить прием пациентов на недели. Предотвращение утечек информации в бизнесе строится на двух рубежах: антивирус отсекает известные угрозы, а контроль поведения в сети ловит остальное.
Проще всего вымогателю попасть внутрь через обычное фишинговое письмо, замаскированное под рабочую переписку. Сотруднику клиники, у которого плотный рабочий день, может быть некогда проверять подлинность каждого входящего письма. Один переход по ссылке, и атакующий уже владеет учетными данными для входа.
В здравоохранении редко можно четко разделить умышленную и случайную утечку: врач, переславший снимок в личный мессенджер для консультации с коллегой, формально нарушает те же правила, что и инсайдер, продающий базу данных. DLP-система должна одинаково внимательно фиксировать оба сценария.
Эксперты Solar Dozor
Что теряют клиника и пациенты после утечки
Деньги посчитать проще всего: сумму штрафа зафиксирует протокол регулятора, и на этом расчет ответственности заканчивается. Ущерб для пациента и для репутации клиники точно не измерить, но меньше от этого он не становится: он просто проявляется не сразу, а растягивается на месяцы вперед.
Последствия для клиники и пациентов
Пациент, узнавший о разглашении своего диагноза, редко разбирается в деталях инцидента. Он просто уходит к конкуренту и рассказывает об этом знакомым. Утечка личных данных подрывает доверие к клинике быстрее, чем любой маркетинговый провал, а восстановление репутации занимает месяцы и напрямую отражается на потоке новых пациентов.
Пациентам достается своя доля неприятностей. Тем, чьи данные попали в открытый доступ, звонят мошенники с предложением платного повторного анализа или льготного лечения; обладатели чувствительных диагнозов рискуют столкнуться с шантажом. Банковскую карту в такой ситуации можно перевыпустить за день, а диагноз, однажды раскрытый, обратно не спрячешь.
Ответственность за утечку медицинских данных
С 30 мая 2025 года штрафы по этой статье выросли многократно: так решил законодатель, приняв № 420-ФЗ. Теперь за утечку данных менее чем 10 000 пациентов юридическому лицу грозит от 3 до 5 млн рублей, а если пострадало больше 100 000 человек — уже от 10 до 15 млн. Обработку данных без согласия закон наказывает отдельно: штраф по части 2 статьи 13.11 КоАП РФ составляет от 300 до 700 тысяч рублей.
Отдельная, самая тяжелая категория — повторное нарушение. Штраф здесь считается процентом от годовой выручки организации: от 1 до 3%, но не менее 20 и не более 500 млн рублей. Для частной клиники такая сумма способна поставить под вопрос само ее существование, а руководитель дополнительно рискует уголовной ответственностью по статье 137 УК РФ при умышленном разглашении врачебной тайны.
| Нарушение | Что грозит организации | Основание |
|---|---|---|
| Утечка данных менее 10 000 пациентов | Штраф от 3 до 5 млн рублей для юридического лица | Ч. 12 ст. 13.11 КоАП РФ |
| Утечка данных более 100 000 пациентов | Штраф от 10 до 15 млн рублей для юридического лица | Ч. 14 ст. 13.11 КоАП РФ |
| Обработка данных пациента без согласия | Штраф от 300 до 700 тыс. рублей для юридического лица | Ч. 2 ст. 13.11 КоАП РФ |
| Повторная утечка персональных данных | Оборотный штраф 1–3% годовой выручки, не менее 20 млн и не более 500 млн рублей | Ч. 15 ст. 13.11 КоАП РФ, закон № 420-ФЗ |
Как защитить данные в медицинской организации
Все пять шагов ниже нужно выполнить по порядку: пропуск любого из них оставляет брешь в защите, даже если остальные сделаны идеально. Организационные правила без технического контроля остаются на бумаге, а технические средства без понятных регламентов персонал обходит по незнанию.
На деле эти пять шагов редко идут вместе. Клиника либо покупает DLP-систему и оставляет прежние регламенты работы персонала без изменений, либо, наоборот, прописывает строгие правила, которые физически некому проверять. Ответ на вопрос, как защитить медицинские данные от утечки, лежит именно в сочетании обоих направлений, зафиксированном во внутренних документах клиники.
Роль DLP в защите данных здравоохранения
Регламент говорит сотруднику, как правильно обращаться с данными пациента, но не может физически ему помешать нарушить это правило. Именно этот разрыв закрывает DLP-система, превращая правило в техническое ограничение.
Зачем DLP медицинской организации
DLP-системы отслеживают перемещение конфиденциальной информации по всем каналам связи организации и блокируют или помечают передачу, которая нарушает установленные политики. Для клиники это означает конкретную вещь: пересылку истории болезни в личный мессенджер можно остановить в момент попытки, до того как файл покинет периметр.
Меняется сама логика работы службы безопасности. Раньше расследование начиналось после того, как утечка уже случилась и данные ушли за периметр. Теперь система блокирует подозрительное действие в реальном времени и сразу уведомляет ответственного сотрудника, поэтому большая часть инцидентов закрывается без ручного разбора логов.
Как DLP контролирует передачу медицинских данных
Файл можно переименовать, изменить расширение, вложить в архив. DLP-система все равно распознает его по содержимому. Технология анализирует текст документа, узнает структуру номеров полисов ОМС и СНИЛС, считывает метаданные снимков из систем медицинской визуализации.
Solar Dozor настраивается именно под такие сценарии медицинской организации: распознает форматы историй болезни и данных полисов, контролирует пересылку через почту, мессенджеры и печать. Параллельно система ведет архив переписки, который пригодится при расследовании инцидента и, если потребуется, послужит доказательством в суде.
Данные пациента невозможно обесценить простой заменой пароля, и в этом главная причина, по которой здравоохранение остается одной из самых атакуемых отраслей. Технический контроль каналов передачи вместе с понятными регламентами снижает вероятность утечки данных в здравоохранении и сокращает ущерб, если инцидент все же произошел. Solar Dozor помогает выстроить такой контроль без остановки работы клиники, лаборатории или страховой компании.
Смена тактики до финального свистка
Узнайте, как Solar Dozor выявляет утечку медицинских данных до того, как о ней узнают пациенты и регулятор. Оставьте заявку на консультацию.
Частые вопросы и ответы
Закон охраняет обычные персональные данные пациента и отдельно, на особом уровне, сведения о здоровье: диагнозы, историю болезни, результаты анализов и психиатрические консультации.
Это факт обращения человека за медицинской помощью, диагноз и результаты обследования пациента. Раскрывать их без письменного согласия запрещает статья 13 закона № 323-ФЗ.
Чаще всего данные уходят через личную почту и мессенджеры сотрудников, съемные накопители, а также через незащищенные интеграции с внешними лабораториями и страховыми.
Ограничить доступ по принципу минимальных привилегий, обучить персонал распознавать фишинговые письма и внедрить DLP-систему для контроля каналов передачи данных карт.
Она распознает содержимое файлов независимо от их названия и формата, а затем блокирует передачу данных пациентов по запрещенным каналам: почте, мессенджерам и печати.
Юридическому лицу грозит штраф от 3 до 15 млн рублей в зависимости от масштаба утечки, а руководителю при умышленном разглашении грозит уголовная статья 137 УК РФ.
Скачать материал
Спасибо!
Если файл не скачался, перейдите по ссылке
Файл не найден
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Утечки данных через ИИ: риски, сценарии и защита от новых угроз
Узнать больше
Основы информационной безопасности: с чего начать защиту организации
Узнать больше
Защита от утечки данных в IT-компании: стратегии, инструменты и лучшие практики
Узнать больше
Информационная безопасность в банках: защита данных и операций
Узнать больше
Информационная безопасность в финансовых системах: угрозы, требования и защита
Узнать больше
Купить российскую DLP-систему: импортозамещение без компромиссов
Узнать больше
Приказ ФСТЭК 117: требования и способы выполнить их с помощью DLP-системы
Узнать больше
Обеспечение защиты данных в организации: пошаговое руководство для бизнеса
Узнать больше
Коррупция сотрудников: признаки, риски и методы защиты
Узнать больше
Комплаенс без бюрократии: как бизнес снижает риски до инцидента
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Защитите бизнес
от штрафов по 420‑ФЗ
Получите запись вебинара от юриста «Солара» с понятными шагами для снижения риска утечек персональных данных. Все решения можно внедрить всего за неделю.
Что вы узнаете из записи:
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа