

LUNTRY
Защищает контейнеры и Kubernetes на всех этапах жизненного цикла приложения. Контролирует риски, устраняет слепые зоны в инфраструктуре, синхронизирует работу ИТ- и ИБ-команд

Внедрение на установку за 20 минут.
Без предаудита, долгой подготовки
и сложной проектной документации

End-to-end-решение — закрывает все аспекты безопасности в контейнерных средах

Прозрачность инфраструктуры, а также упрощение межкомандного
взаимодействия

Что такое Luntry и как работает
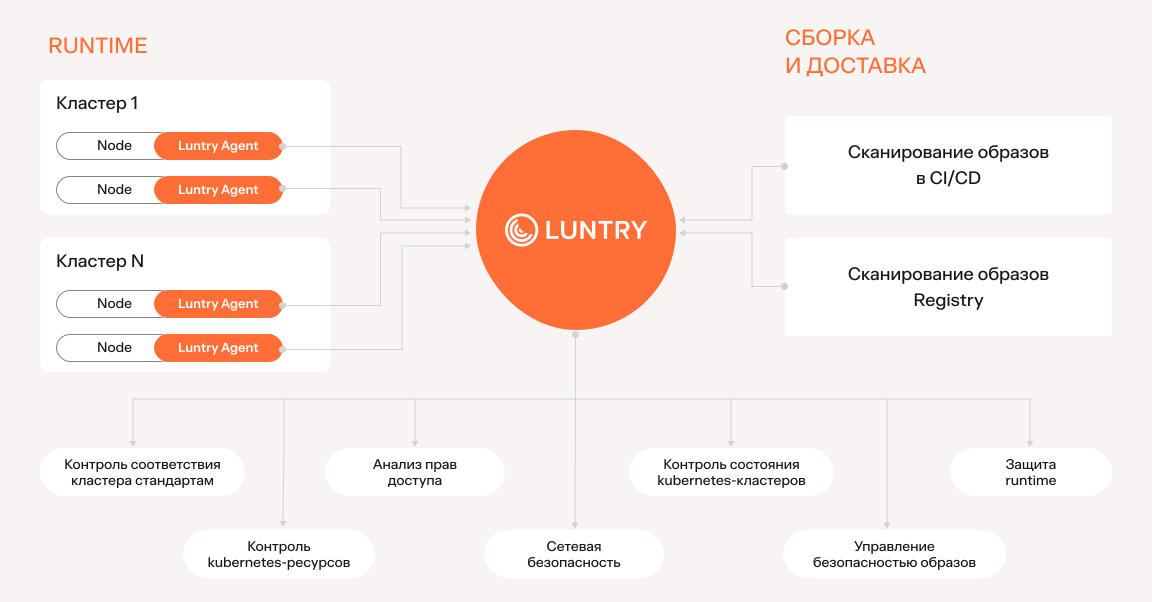
Платформа для защиты контейнерной инфраструктуры. Она приоритизирует недостатки, обнаруживает угрозы, реагирует на них и предотвращает атаки.
Какие задачи закрывает Luntry
Из чего состоит решение
Совместимость с платформами
Sber Cloud
Штурвал
Red Hat OpenShift
Container Platform
Selectel
Deckhouse Kubernetes Platform
Nova by Orion Soft

Yandex Cloud
VK Cloud
Почему выбирают Luntry
Какие проблемы решает Luntry
ПРОИСХОДИТ РЕЛИЗ
НЕБЕЗОПАСНОГО ПРИЛОЖЕНИЯ
Luntry проверяет образы на уязвимости, секреты, небезопасные настройки и вредоносный код. DevSecOps-команда может настроить Security Gates и остановить сборку до запуска
SOC НЕ ВИДИТ АТАКУ
Платформа выявляет атаки по аномалиям и правилам, собирает данные для расследования и передает события в SIEM. Это помогает SOC быстрее обнаруживать угрозы и реагировать на инциденты
ОКРУЖЕНИЕ НЕ СООТВЕТСТВУЕТ
ТРЕБОВАНИЯМ
Контроль окружений на соответствие отраслевым стандартам, требованиям внутреннего ИБ. Это помогает внутреннему отделу комплаенса все держать в рамках соответствия
Хотите подобрать решение для киберзащиты? Оставьте заявку
Мы обсудим цели, проведем демо продукта, рассчитаем стоимость. Чтобы получить ответ быстрее, укажите ИНН компании.
Часто задаваемые вопросы о Luntry
Что такое Luntry?
Luntry — платформа для комплексной защиты контейнеров и Kubernetes на полном жизненном цикле приложения. Она анализирует образы, риски, ресурсы кластера, процессы, сетевые связи и права доступа, чтобы находить уязвимости, опасные настройки и вредоносную активность.
Кому подойдет платформа Luntry?
Luntry объединяет задачи разработчиков, DevOps- и DevSecOps-инженеров, ИБ-специалистов по информационной безопасности, сотрудников инфраструктурных команд и SOC. Каждый работает со своим уровнем безопасности, а все данные и результаты анализа находятся в одной системе.
Как выстроить безопасность контейнерной инфраструктуры
С инвентаризации. Сначала нужно понять, какие ресурсы есть в окружении, как они связаны между собой и в каком состоянии находятся. Это позволяет оценить реальные риски и только после этого настроить политики безопасности.
В чем уникальность Luntry?
Luntry — это security-observability-решение. Оно позволяет контролировать всю контейнерную инфраструктуру и видеть полную картину происходящего.
Какие основные преимущества у Luntry?
Решение предлагает единый контроль за безопасностью контейнерной инфраструктуры независимо от окружения. Платформа рассчитана на высокие нагрузки и учитывает специфику Kubernetes и контейнеризации.
Как быстро можно развернуть Luntry?
Luntry — это набор образов и helm‑чарт, установка за 20 минут. Срок полноценной активации зависит от масштаба инфраструктуры, количества кластеров и требований компании.
Какие данные Luntry передает за периметр компании?
Luntry работает в инфраструктуре клиента и не передает данные за ее пределы. Платформу можно развернуть в закрытом контуре.
Нужны ли специальные навыки для работы с Luntry?
Решением могут пользоваться даже начинающие команды, ввиду того что в продукт заложена экспертиза компании и встроенные политики безопасности, правила детектирования, лучшие практики, другая полезная информация. Предусмотрено поэтапное погружение для каждого из доменов — от более простых к более сложным политикам безопасности, механикам.
Самые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа