
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Получить доступ
03.11.2015
JSOC Security flash report является сводным материалом и результатом анализа инцидентов, выявленных командой JSOC, в рамках оказания регулярных услуг мониторинга и реагирования на инциденты за второй квартал 2015 года в сравнении с тремя предыдущими кварталами. Отчет предназначен для ИТ и ИБ-служб и содержит информацию об основных трендах и ландшафте угроз информационной безопасности (ИБ), которую они могут использовать для формирования современной карты рисков и мер их минимизации.
Всего за второй квартал 2015 года в JSOC было зафиксировано 47 876 событий с подозрением на инцидент, что на 37% выше, чем аналогичный показатель за первый квартал 2015 года.
Эксперты компании в числе ключевых тенденций выделяют следующие:
«Мы видим, что из квартала в квартал увеличивается рост инцидентов, связанных с вирусным заражением как массовым, так и таргетированным, – говорит Владимир Дрюков, руководитель департамента JSOC компании Solar Security, – это является показателем увеличения теневого рынка предложений вредоносного программного обеспечения, повышения конкурентной борьбы на этом рынке и, соответственно, снижения цен на профессиональные программные инструменты злоумышленников».
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать больше
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше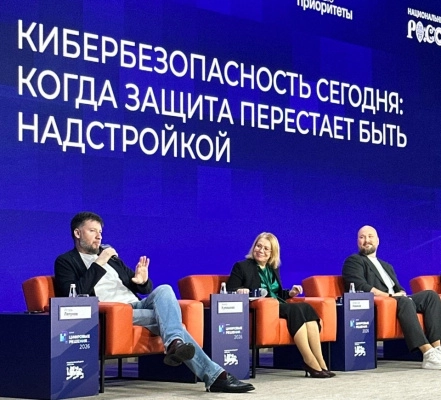
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа