
1. Что нового: обзор изменений
В новой версии Solar Dozor сделан акцент на защите информации, передаваемой в таких актуальных каналах, как веб-сервисы искусственного интеллекта и национальный мессенджер MAX. Внимание также уделено инструментам, с помощью которых можно быстро и легко получить нужные данные, и удобству работы с системой.
В Табл. 1 приведен обзор функций системы, реализованных в Solar Dozor версии 8.4.
Табл. 1. Обзор новых функций/доработок системы
| Функция/доработка | Краткое описание | Результат |
|---|---|---|
| ОСНОВНЫЕ ФУНКЦИИ РЕЛИЗА: КОНТРОЛЬ АКТУАЛЬНЫХ КАНАЛОВ КОММУНИКАЦИИ: ИИ И MAX, А ТАКЖЕ УЛУЧШЕННАЯ ЗАЩИТА ВОЕННЫХ БИЛЕТОВ ОТ УТЕЧКИ | ||
| Контроль передачи данных в веб-сервисы искусственного интеллекта (ИИ-сервисы) |
В новой версии системы можно контролировать передачу данных в ИИ-сервисы – перехватываются запросы (промпты) и файлы, отправляемые в веб-сервисы DeepSeek, Perplexity, GigaChat, Алиса AI, ChatGPT, Gemini (режим ИИ в Google), Claude, Google NotebookLM. При необходимости можно задать правила, в соответствии с которыми передача в ИИ-сервисы будет блокироваться. Кроме того, можно получить отчет со сводной информацией по инцидентам, связанным с использованием ИИ-сервисов (как конкретным сотрудником, так и сотрудниками компании или отдела в целом) |
Предотвращение утечки данных по ИИ-каналу. Быстрое получение подробных сведений об инцидентах, связанных с применением ИИ. Выявление в переписке сотрудников опасных/нелояльных тенденций |
| Контроль переписки в мессенджере МАКС (MAX) |
С помощью нового функционала служба безопасности компании может контролировать переписку сотрудников в десктоп- и веб-версиях мессенджера MAX. В том числе можно заблокировать отправку в MAХ сообщений или файлов, содержащих конфиденциальные и другие чувствительные для компании данные |
Минимизация риска утечки данных при использовании национального мессенджера MAX |
| Усиленный контроль передачи военных билетов (ВБ): качественное распознавание ВБ |
В новой версии системы для наиболее точного распознавания военного билета РФ можно использовать специально обученную нейросеть (наряду с модулем OCR или вместо него). В систему добавлен шаблон, содержащий множество признаков военного билета. Используя этот шаблон в соответствующем правиле политики безопасности, система может автоматически распознать и заблокировать передачу военных билетов, например, по электронной почте |
Предотвращение утечки военных билетов (а значит, и персональных данных, содержащихся в них) |
| ТЕХНОЛОГИЧЕСКИЙ СТЕК: ПОВЫШЕНИЕ СТАБИЛЬНОСТИ И СКОРОСТИ РАБОТЫ С СИСТЕМОЙ, ОБЕСПЕЧЕНИЕ БЕСПЕРЕБОЙНОГО ДОСТУПА К ДАННЫМ | ||
| Управление нагрузкой: выбор сервера для перефильтрации сообщений |
Теперь администратор системы может самостоятельно определять, какие узлы будут задействованы в процессе перефильтрации сообщений, назначая им соответствующую роль – Сервер перефильтрации сообщений. Например, при необходимости повторно отправлять сообщения после перефильтрации эта роль может быть назначена узлу, на котором функционирует агент передачи почты (MTA) postfix. При этом на корпоративном почтовом сервере должен быть разрешён приём SMTP-трафика с этого узла. При обновлении существующих инсталляций роль Сервер перефильтрации сообщений будет автоматически добавлена на все узлы с ролью Фильтр почтового потока (smtp-filter) |
Гибкое распределение нагрузки без необходимости вручную задавать имена каждого узла |
| Возможность распаковки файлов внешними программами – больше контроля над содержимым файлов |
Реализован механизм, позволяющий использовать внешние программы для распаковки файлов и извлечения их содержимого. Теперь можно выбрать подходящую конкретному типу файлов программу-распаковщик. Условия обработки файлов легко задаются в веб-интерфейсе системы. Таким образом, можно обрабатывать не только архивы, поддерживаемые системой, но и файлы других форматов, включая ArZip |
Расширение контроля над файлами Гибкость: при необходимости можно подключить подходящий внешний инструмент |
| Переработка механизма обработки очередей – с синхронного на асинхронный режим |
Доработан механизм обработки очередей (spool) – теперь запросы выполняются в асинхронном режиме. В веб-интерфейсе это проявляется отсутствием задержек и блокировки интерфейса системы – в процессе выполнения запросов и обработки очереди пользователь может работать с другими объектами системы. Информация о начале и завершении обработки конкретной очереди отображается в отдельном уведомлении |
Возможность перейти к другому разделу веб-интерфейса, не прерывая обработку очереди – повышение скорости и удобства работы с системой |
| АГЕНТЫ: УСИЛЕНИЕ ЗАЩИТЫ, УСКОРЕННАЯ ДИАГНОСТИКА | ||
| Endpoint Agent для Windows: мониторинг работы 24*7 |
Разработан модуль мониторинга работы Агента, который в режиме 24*7 собирает:
|
Ускоренная диагностика проблем – возможность быстро вернуться к контролю каналов коммуникации и не допустить утечки |
| Endpoint Agent для Windows: анализ метаданных файлов – контроль их передачи вне зависимости от их размера |
В новой версии системы обеспечен анализ метаданных файла, размер которого превышает лимит, установленный для проверки его содержимого на соответствие политике безопасности. Теперь такой файл все равно не остается без контроля – в правилах политики можно использовать имя, расположение и другие доступные метаданные этого файла |
Исключение «слепых зон» в защите: система контролирует файлы независимо от их размера. Снижение риска утечек: закрывается сценарий обхода политик с помощью передачи крупных файлов |
| Endpoint Agent для Linux: контроль работы сотрудника в режиме мультисессии |
В версии Solar Dozor расширен контроль каналов коммуникаций на рабочей станции под управлением Linux: теперь система отслеживает действия сотрудника не только в локальной сессии Linux, но и в XRDP-сессиях. Все перехваченные при этом данные сохраняются в системе в виде сообщений, которые можно найти и просмотреть в веб-интерфейсе системы в разделе Поиск. Дополнительно добавлена возможность при наличии нескольких сессий, запущенных от имени одного и того же пользователя, различать эти сессии в случае трансляций экрана и записи звука. В карточке персоны отображаются все доступные для трансляции и записи звука сессии. При этом указывается, какая сессия – открытая на локальной консоли рабочей станции или удалённая с использованием RDP/XRDP |
Закрыта еще одна зона риска утечки данных – дополнительные сессии сотрудника, которые до этого были вне периметра DLP. Политики теперь покрывают все сессии, а при расследовании инцидента доступен более полный, чем раньше, след действий сотрудника |
| Endpoint Agent для macOS: использование нескольких ICAP-серверов |
Для обмена данными с модулем анализа трафика Endpoint Agent использует ICAP-протокол. Теперь в настройках обмена по ICAP (в параметре Отправка данных по ICAP) можно задать несколько IP-адресов и/или несколько FQDN-записей ICAP-серверов. Если текущий ICAP-сервер не доступен, Агент переключится на следующий в перечне |
Оперативное получение наиболее полных сведений о действиях сотрудников на рабочих станциях |
| Endpoint Agent для macOS: защита от деструктивных действий администратора |
Реализована функция самозащиты Агента: можно настроить систему так, чтобы операции с Агентом были доступны только администраторам, знающим пин-код |
Повышение устойчивости агентского покрытия – предотвращение утечек в том числе при саботаже |
| АНАЛИТИКА И РАБОТА С ДАННЫМИ: СУЖЕНИЕ ВЫБОРКИ, ПОВЫШЕНИЕ СКОРОСТИ ПОЛУЧЕНИЯ ДАННЫХ, УЛУЧШЕНИЕ ЮЗАБИЛИТИ | ||
| Модуль UBA: сужение выборки данных – внимание на важное и актуальное |
В новой версии Solar Dozor доработан модуль анализа поведения (UBA) в части фильтрации данных и удобства работы – теперь можно:
|
Фокус внимания на узкой группе персон с аномальным поведением - повышение вероятности предотвращения инцидента |
| Быстрое получение сведений о том, кто изменил статус нарушения (события/инцидента) последним |
Появилась возможность быстро получить информацию о том, какой пользователь (офицер ИБ) последним менял статус события/инцидента ИБ (Новое, Просмотрено, Ошибочное; Открыт, Закрыт, Не инцидент) – в карточки события и инцидента добавлено поле Изменивший статус, в котором отображается ФИО этого пользователя. Кроме того, теперь можно отобразить список событий и/или инцидентов, статус которых последним изменил конкретный офицер ИБ |
Быстрый доступ к информации о последнем изменившем статус события/инцидента сотруднике прямо из карточки объекта. Поиск по ответственным за изменение статуса. Оперативное формирование отчетности для предоставления ее руководству |
| Сохранение TelegramID в системе: возможность быстро получить данные о передаче информации в мессенджере Telegram |
Теперь при использовании сотрудниками мессенджера Telegram, система сохраняет TelegramID – идентификаторы их учетных записей пользователей в мессенджере. Как результат, офицер безопасности может найти информацию (события, сообщения, данные персоны), зная TelegramID |
Возможность быстро найти данные в системе даже в случае, если пользователь Telegram изменил ник |
| Возможность выбора структурного подразделения (каталога Organizational Unit) в формах веб-интерфейса |
Веб-интерфейс системы частично оптимизирован для работы в компаниях со сложной организационной структурой (с глубокой разветвленной службой каталогов). Теперь в соответствующих формах веб-интерфейса перед выбором персоны и/или группы персон можно выбрать подразделение/отдел. Для удобства пользователя подразделения упорядочены по алфавиту, а сам список подразделений представлен в виде дерева. При выборе подразделений отображается соответствующий список персон/групп персон – так система фильтрует данные, предоставляя только нужные сведения. Функционал внедрен в разделах интерфейса Поиск, Политика, Отчеты и Пользователи |
Возможность и удобство быстрого получения данных о персонах – сокращение нагрузки и ручных операций при работе с системой |
| Расширение UI-возможностей модуля подтверждения отправки |
В новой версии системы расширены возможности работы с модулем подтверждения отправки (МПО). С помощью этого модуля можно подтвердить или отменить отправку писем, которые в соответствии с политикой безопасности были задержаны на этапе проверки и ждут решения. Теперь пользователь, получивший соответствующее уведомление, может перейти не только к конкретному письму, но и к перечню всех писем, требующих подтверждения отправки. Кроме того, теперь можно подтвердить или отменить отправку сразу нескольких писем. При этом работать с другими письмами можно, не дожидаясь завершения операции. Также появилась возможность скачивания вложенных в письма файлов для их последующего просмотра |
Стабильность МПО и удобство работы с ним позволяет отправителям заблокированных системой сообщений самим принимать решение об их отправке, тем самым сокращая трудозатраты специалистов ИБ и снимая с них часть ответственности |
| РАСШИРЕНИЕ ПЛАТФОРМЕННОЙ ПОДДЕРЖКИ И СПИСКА СОВМЕСТИМЫХ РЕШЕНИЙ | ||
| Endpoint Agent для Linux: расширение списка ОС, в которых гарантируется работа |
Endpoint Agent для Linux теперь может полноценно работать под управлением ОС Debian 13 |
Контроль действий пользователей на рабочих станциях под управлением указанной ОС |
| Интеграция с мессенджерами Loop и Dion: контроль переписки |
Получены сертификаты совместимости системы с мессенджерами Loop и Dion. Интеграция позволяет ИБ-службе контролировать рабочую переписку в мессенджере: мониторить, выявлять и анализировать события, связанные с передачей конфиденциальной информации, а также реагировать на них и использовать собранные данные при расследовании инцидентов |
Предотвращение утечек конфиденциальной информации Готовый сценарий защиты рабочей переписки Контролируемый обмен файлами |
| Интеграция с MFlash: усиленный контроль передачи файлов |
Подтверждена совместимость системы с корпоративным сервисом MFlash, предназначенным для защищенного обмена файлам. При попытке скачать или отправить файлы в MFlash, сервис передает их в Solar Dozor для проверки на наличие конфиденциальных данных. Если Solar Dozor выявляет нарушение политик безопасности, передача файла может быть заблокирована или поставлена на паузу для расследования инцидента |
|
Примечание
В релизе поставляются следующие версии модулей Endpoint Agent (EA) и Traffic Analyzer (TA):
- EA для Windows 5.8.0
- EA для Linux 4.8.0
- EA для macOS 2.7.0
- TA 1.25.0
2. Новые функциональные возможности: подробности
2.1. Контроль передачи данных в веб-сервисы искусственного интеллекта: перехват и блокировка
В новой версии системы можно мониторить, какие данные сотрудники передают ИИ – перехватываются запросы (промпты) и файлы, отправляемые в веб-сервисы нейросетей:
- DeepSeek,
- Perplexity,
- GigaChat,
- Алиса AI,
- ChatGPT,
- Gemini (режим ИИ в сервисах Google),
- Claude,
- Google NotebookLM.
Переписку с ИИ можно найти в системе как в виде отдельного сообщения, так и в виде беседы.
На Рис. 1 и 2 приведен пример выявления в ИИ-переписке опасных/нелояльных для компании тенденций – для этого достаточно создать правило политики, при котором, если отправляемый веб-сервису ИИ текст содержит конкретные слова, создается событие соответствующего типа угрозы.
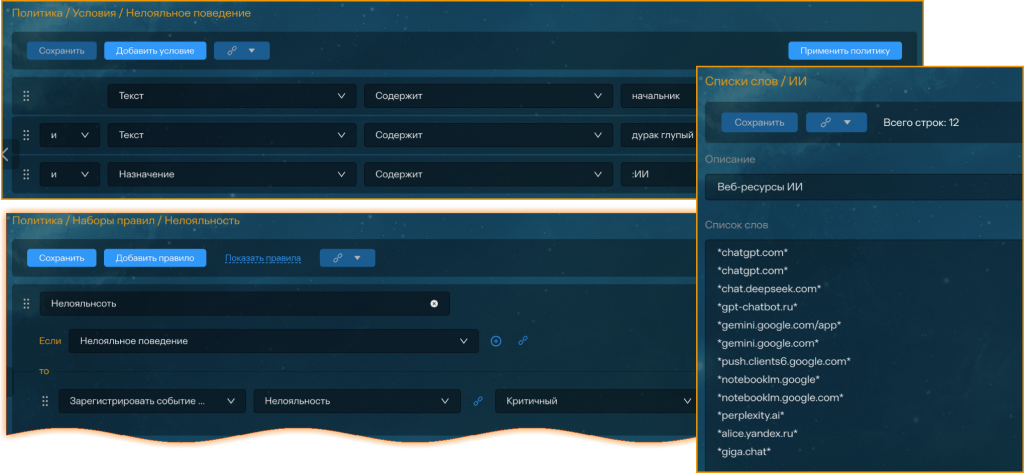
Рис. 1 – Политика для выявления в ИИ-переписке опасных/нелояльных для компании тенденций
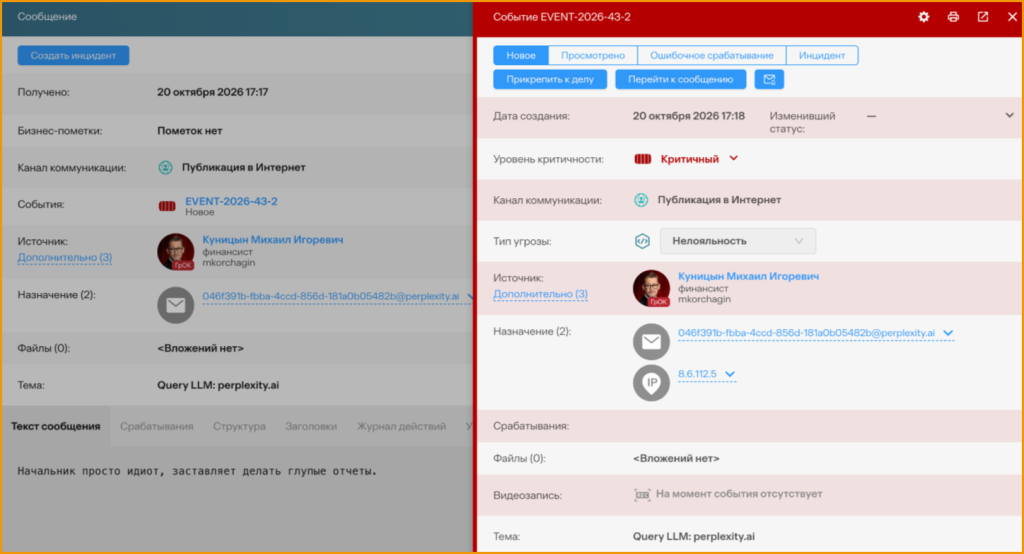
Рис. 2 – Карточка сообщения и события с данными, которые сотрудник отправил ИИ
При необходимости можно задать правила, в соответствии с которыми передача информации в ИИ-сервисы будет блокироваться. Это реализуется созданием соответствующей агентской политики для канала Публикация в интернет.
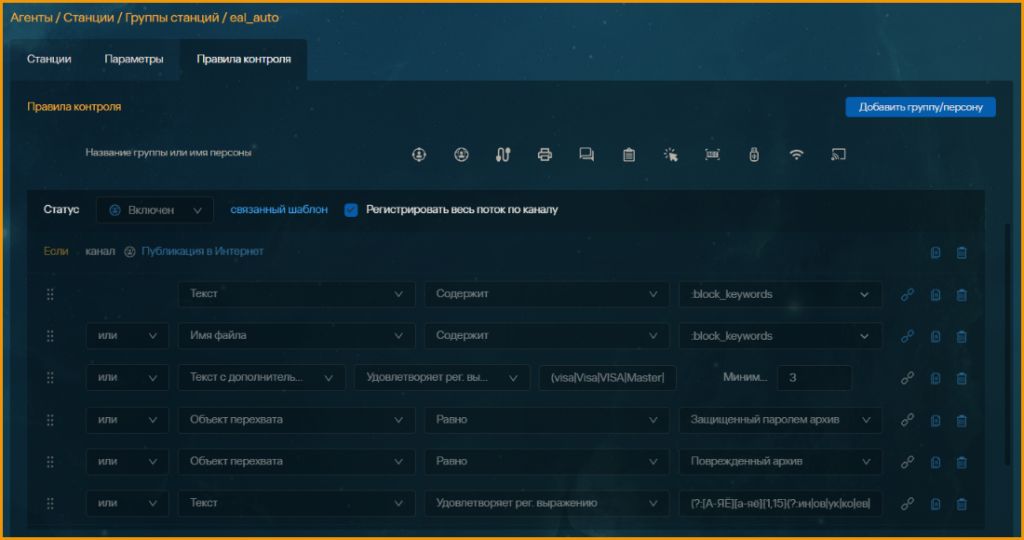
Рис. 3 – Раздел Агенты: политика для блокировки передачи данных в веб-сервисы ИИ
В результате если сотрудник попытается отправить конфиденциальные данные ИИ, операция будет заблокирована, а на экран рабочей станции будет выдано соответствующее уведомление.
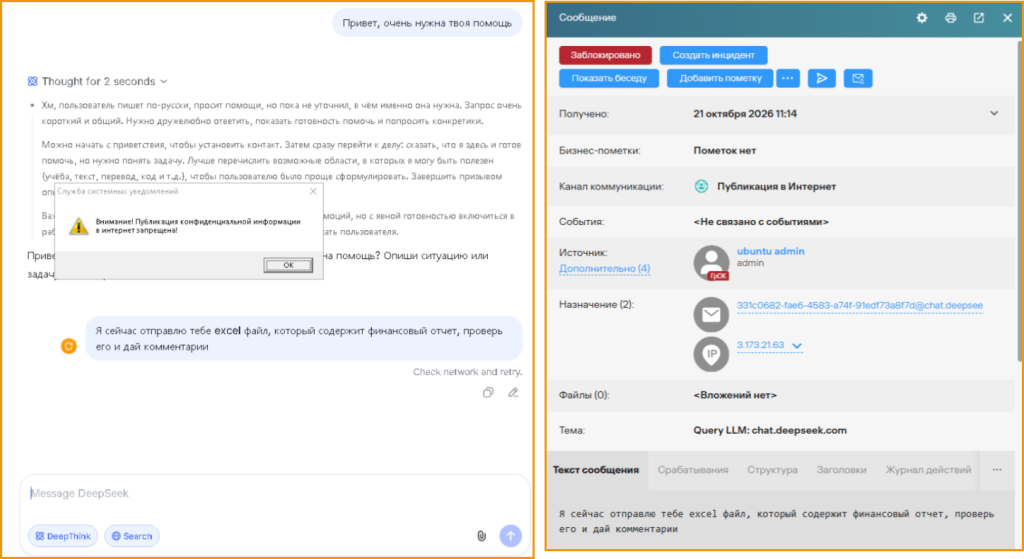
Рис. 4 – Демонстрация блокировки передачи конфиденциальных данных ИИ: экран рабочей станции сотрудника и сообщение в веб-интерфейсе Solar Dozor
Также можно получить отчет со сводной информацией по инцидентам, связанным с использованием ИИ-сервисов (как конкретным сотрудником, так и сотрудниками компании или отдела в целом). Для этого достаточно в настройках отчета указать требуемые ИИ-сервисы или категорию Нейросети / Искусственный интеллект.
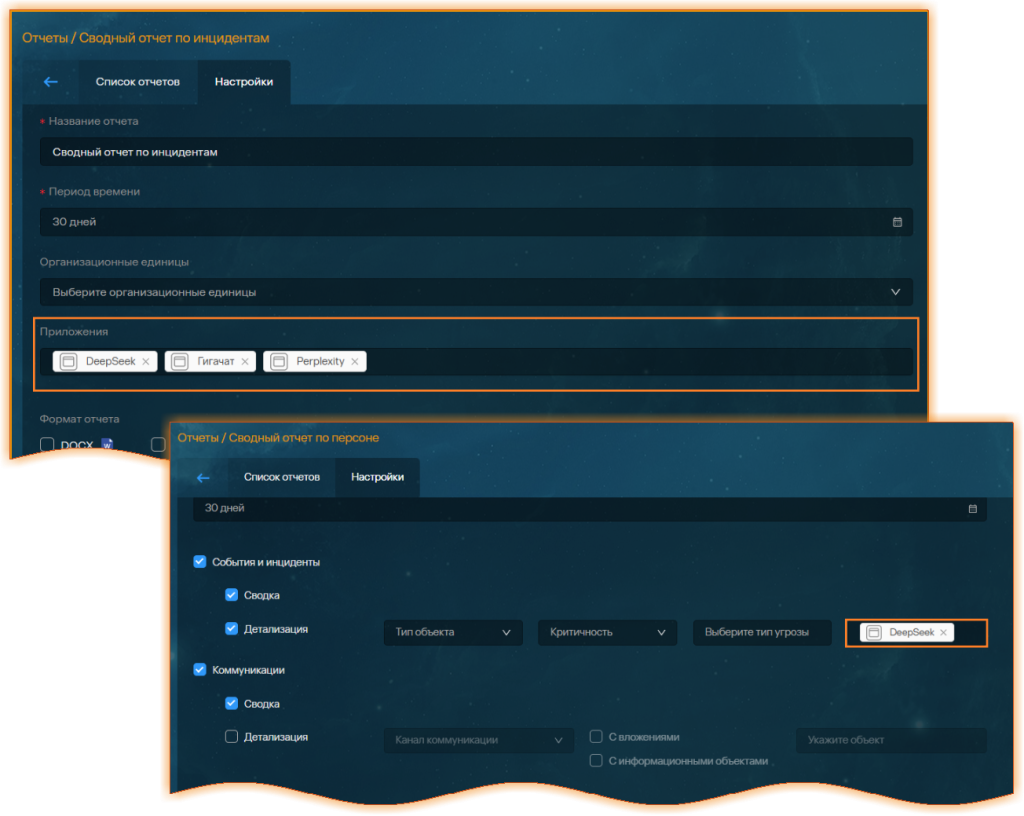
Рис. 5 – Раздел «Отчеты», настройки отчетов «Сводный отчет по инцидентам» и «Сводный отчет по персоне»: указаны конкретные веб-сервисы ИИ
2.2. Контроль переписки в мессенджере МАКС (MAX): перехват и блокировка
Теперь служба безопасности компании может контролировать переписку сотрудников в десктопной и веб-версиях мессенджера MAX – обеспечен перехват исходящих сообщений и блокировка отправки сообщений и файлов (в том числе графических).
Особенности и ограничения:
- перехватываются отредактированные сообщения (отображаются с пометкой [updated])
- не перехватываются аудио- и видеофайлы,
- не блокируются пересылаемые сообщения,
- не реализован перехват данных в веб-версии MAX ГОСТ.
Чтобы Агент перехватывал данные, отправленные в мессенджерах (в том числе и MAX), достаточно в веб-интерфейсе Solar Dozor в настройках перехвата, заданных для требуемой группы рабочих станций, установить флажок Перехват данных мессенджеров и сохранить изменения.
Перехваченные данные сохраняются в системе в виде сообщений, которые можно найти и просмотреть в веб-интерфейсе системы в разделе Поиск.
В каждом сообщении с данными переписки в MAX содержатся:
- сведения о канале коммуникации - Мессенджер,
- тема Private (messenger: max...) при переписке двух человек или <Название группы> (messenger: max...) при общении в группе.
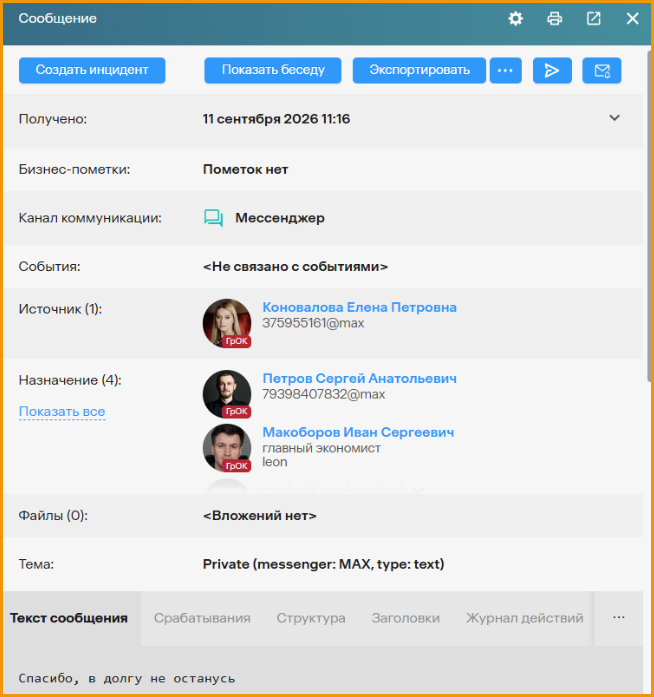
Рис. 6 – Карточка сообщения с данными переписки мессенджере в МАХ
Кроме того, можно просмотреть переписку в виде в беседы – единой ленты связных сообщений.
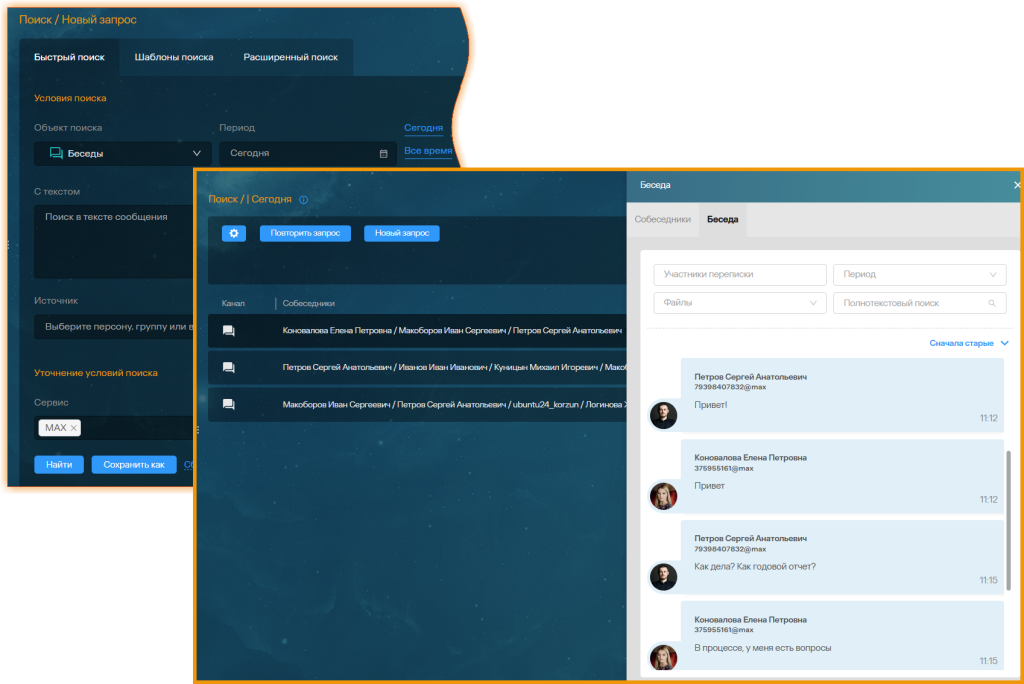
Рис. 7 – Отображение переписки в мессенджере МАХ в виде беседы
При необходимости можно задать правила политики, в соответствии с которыми при выявлении попытки сотрудника отправить сообщения или файлы с конфиденциальной информацией в МАХ сообщения заменяются на фразу [MESSAGE BLOCKED], а передача файлов блокируется с предупреждением сотрудника.
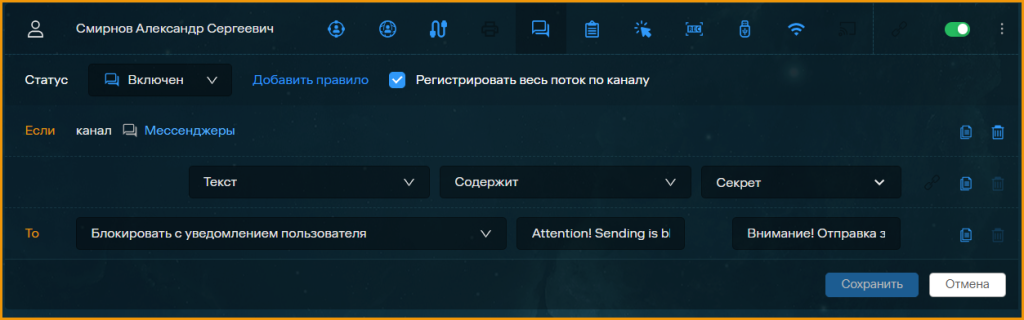
Рис. 8 – Раздел «Агенты»: политика для блокировки передачи информации по каналу «Мессенджеры»
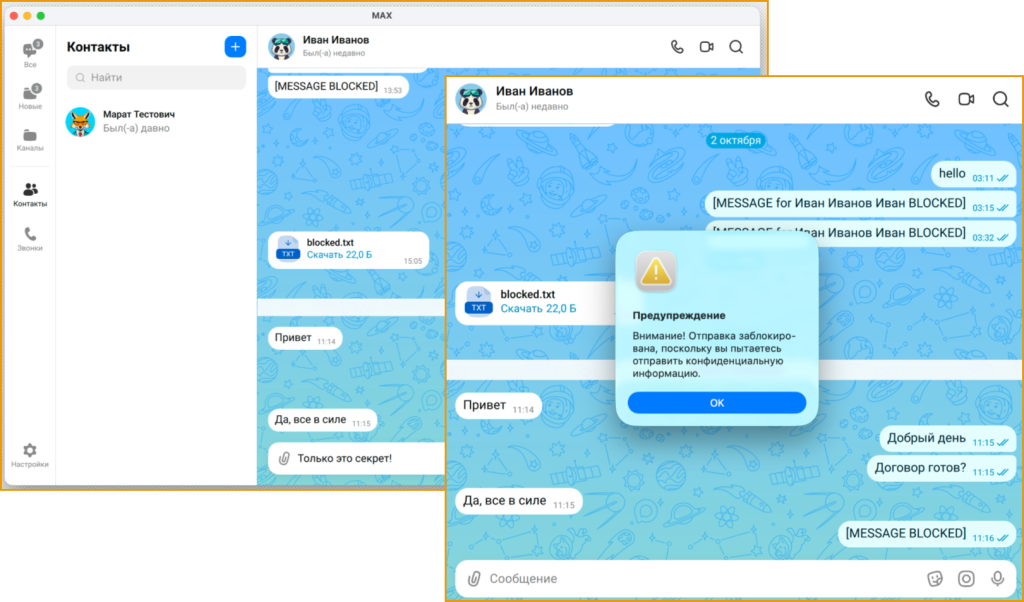
Рис. 9 – Экран рабочей станции сотрудника (macOS): попытка отправить конфиденциальную информацию с помощью мессенджера МАХ
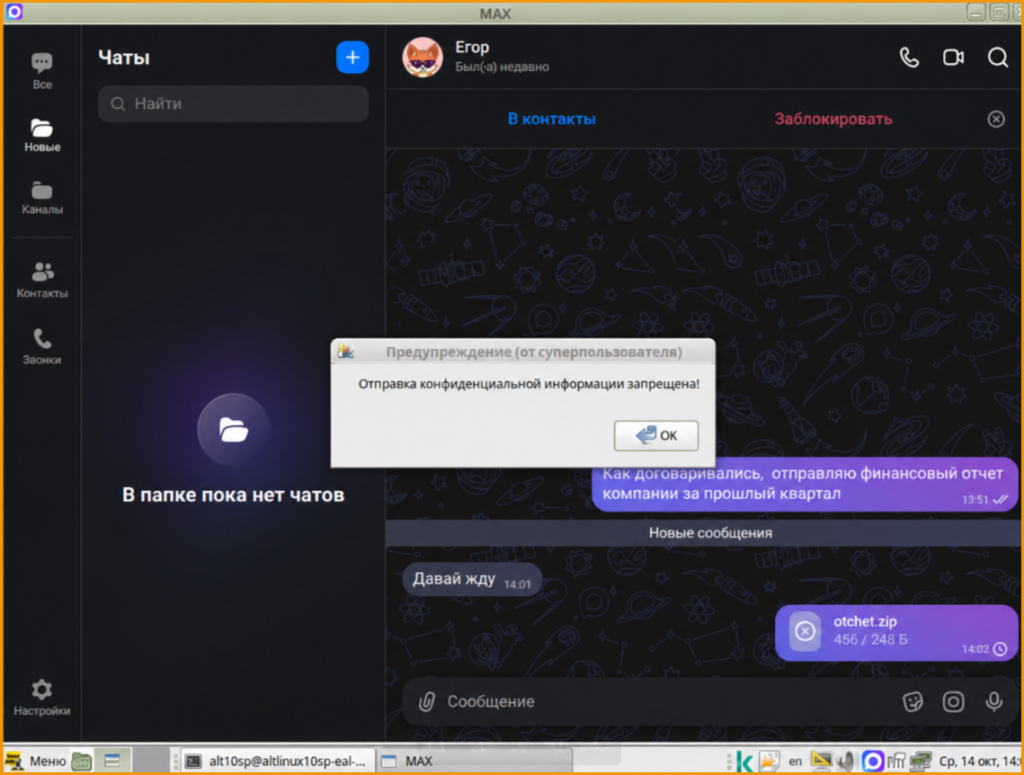
Рис. 10 – Экран рабочей станции сотрудника (Linux): попытка отправить конфиденциальную информацию с помощью мессенджера МАХ
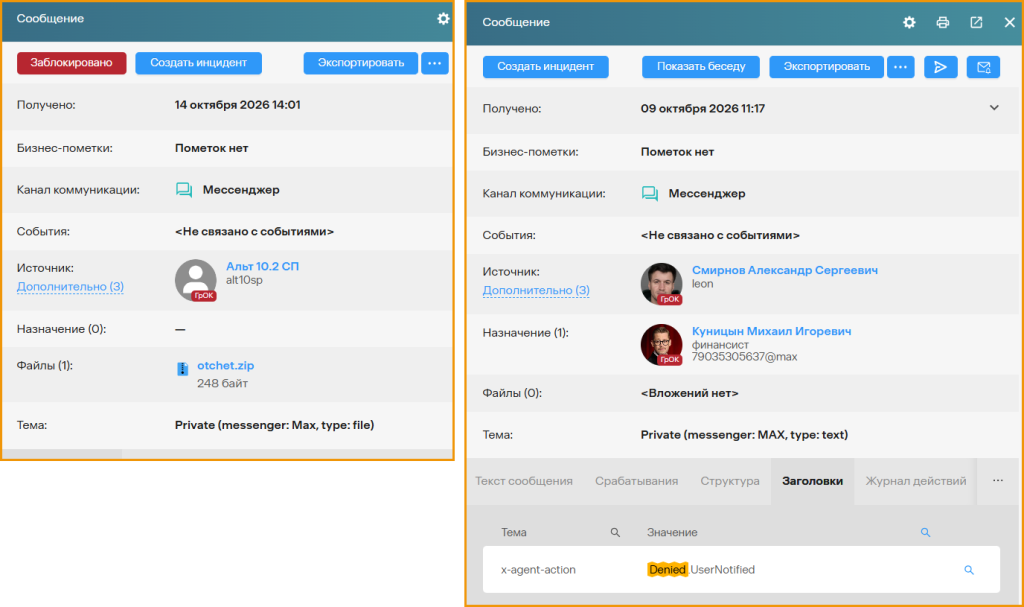
Рис. 11 – Карточки сообщений с данными о заблокированной попытке передачи информации с помощью MAX: увидеть, что передача заблокирована, можно с помощью пометки и/или значения параметра x-agent-action
2.3. Усиленный контроль передачи военных билетов (ВБ): качественное распознавание ВБ
В новой версии системы для наиболее точного распознавания военного билета РФ можно использовать специально обученную нейросеть (наряду с модулем OCR или вместо него).
В систему добавлен графический шаблон, содержащий множество признаков военного билета, который нейросеть применяет для сравнения с передаваемым контентом.
Используя этот шаблон в соответствующем правиле политики безопасности, система может автоматически распознать и заблокировать передачу военных билетов, например, по электронной почте.
Распознается изображение первой страницы военного билета:
- нового (РФ) и старого (СССР) образца;
- офицера запаса вооруженных сил РФ.
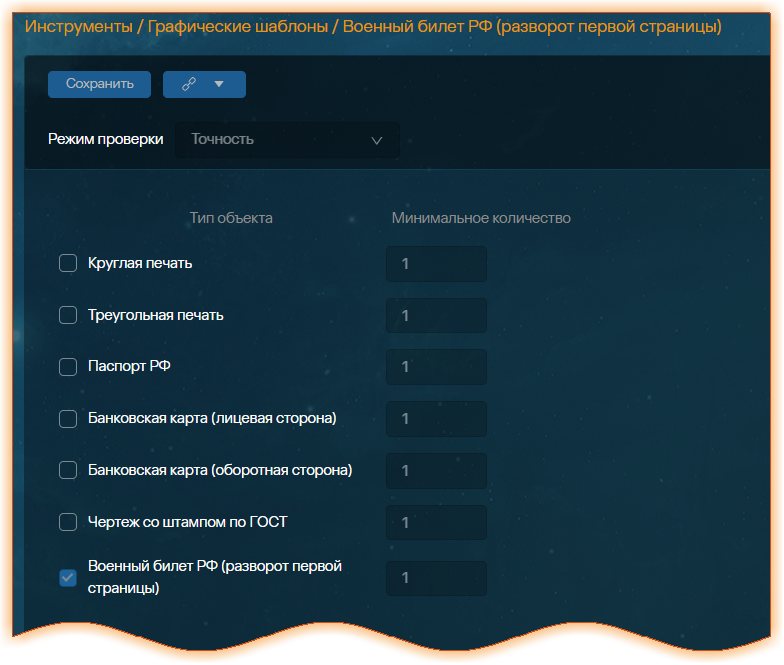
Рис. 12 – Объект системы Графический шаблон «Военный билет РФ»

Рис. 12 – Передача военного билета по электронной почте заблокирована
2.4. Модуль UBA: сужение выборки данных – внимание на важное и актуальное
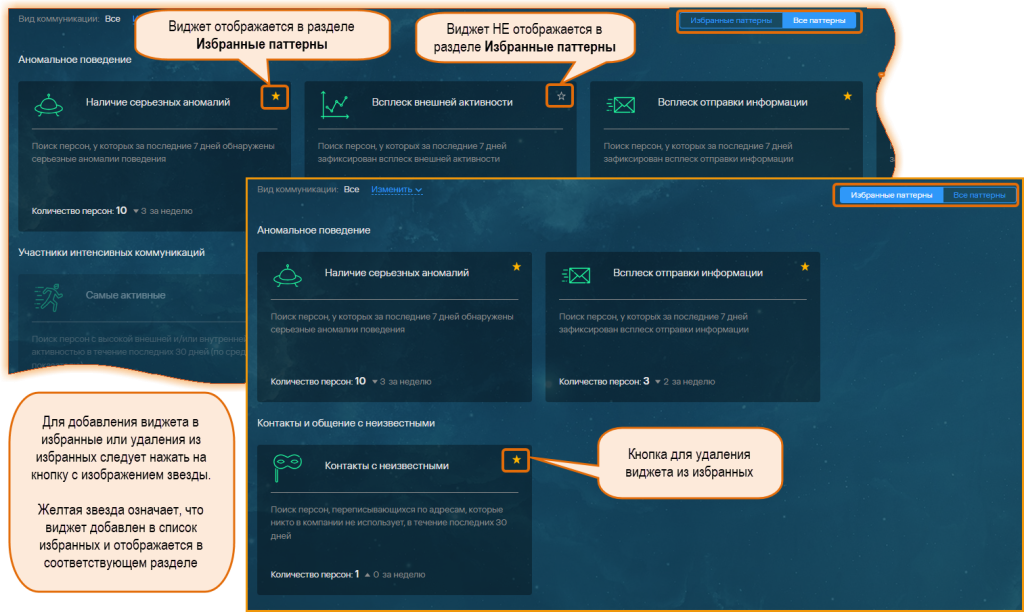
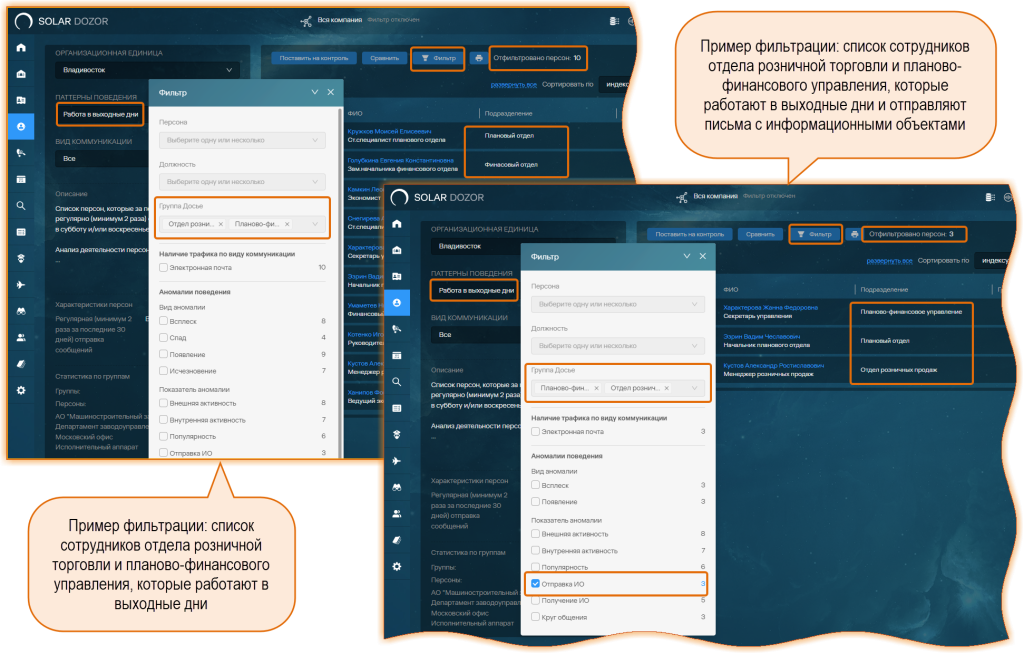
В новой версии Solar Dozor доработан модуль анализа поведения (UBA) в части фильтрации данных и удобства работы – теперь можно:
- добавить виджеты с нужными сведениями о паттернах на отдельную страницу – Избранные паттерны (и убрать,
когда информация перестанет быть актуальной):
- отобразить данные только сотрудников из конкретных отделов, занимающих конкретные должности, и у которых в
поведении присутствуют признаки определенного паттерна:
- отобразить тепловые карты активности и популярности, применив к данным сразу несколько фильтров. Например, в
качестве данных для карт можно использовать сведения о сообщениях, в которых пересылали и файлы, и
информационные объекты:
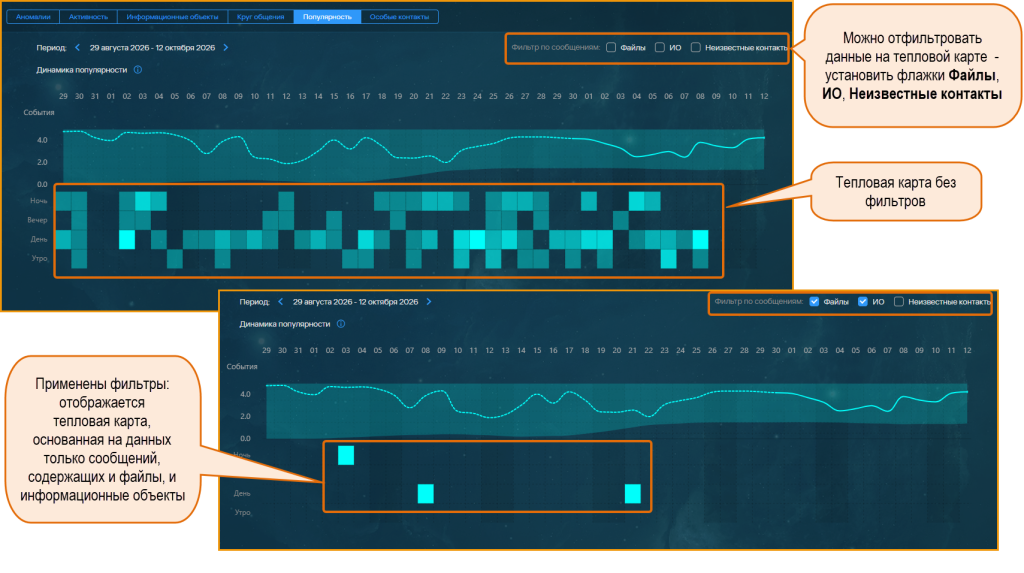
Таким образом, офицер ИБ может сконцентрироваться на узкой группе персон с аномальным поведением.
2.5. Получение информации об авторе последнего изменения статусов событий/инцидентов, фильтр по авторам
В новой версии системы появилась возможность быстро получить информацию о том, какой пользователь (офицер ИБ) последним менял статус события/инцидента ИБ – в карточки события и инцидента добавлено поле Изменивший статус, в котором отображается ФИО этого пользователя.
К информации об изменении статусов относится:
- изменение статуса события: Новое, Просмотрено, Ошибочное;
- изменение статуса инцидента: Открыт, Закрыт, Не инцидент;
- перевод события в инцидент;
- комментарий, оставленный при изменении статуса инцидента.
Если статус не был изменен, в поле Изменивший статус отображается прочерк.
Если учетная запись пользователя, изменившего статус последним, была удалена или деактивирована, рядом с полем Изменивший статус отображается специальный значок.
Примеры изменения статуса:
- для события: перевод из статуса Новое в статус Просмотрено.
- для инцидента: перевод из статуса Открыт в Не инцидент.
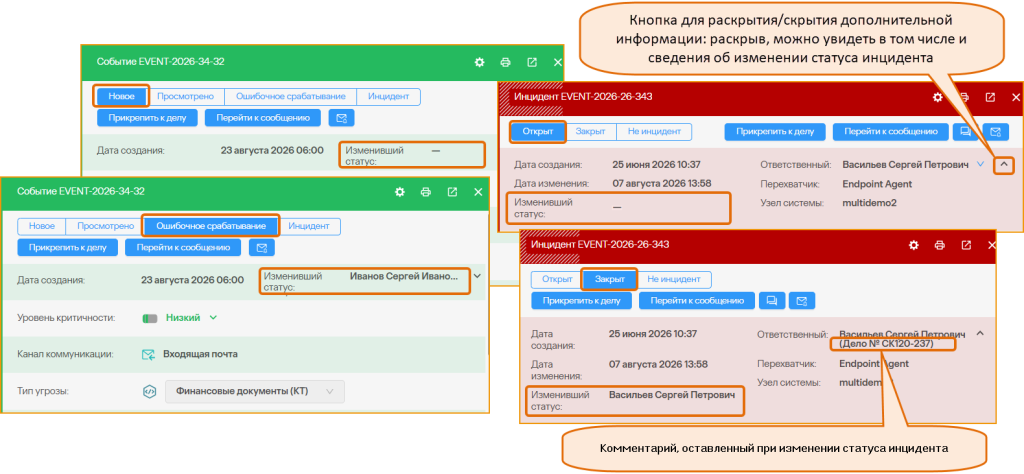
Рис. 13 – Карточка события/инцидента: информация о пользователе, который изменил статус нарушения последним
Кроме того, теперь можно:
- в разделе События и инциденты: отобразить список событий и/или инцидентов, статус которых последним
изменил конкретный офицер ИБ:

- в разделе Поиск: найти соответствующие события и/или инциденты:
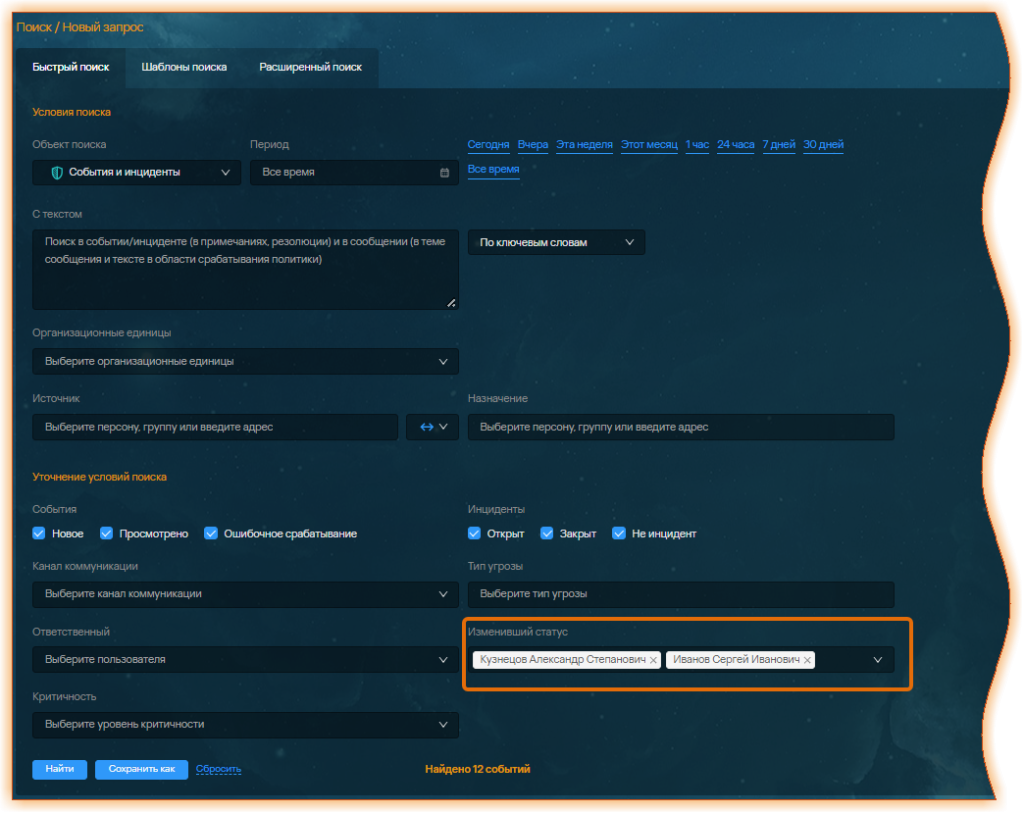
2.6. Сохранение TelegramID в системе: быстрое получение данных о передаче информации в Telegram
Теперь при использовании сотрудниками мессенджера Telegram на рабочих станциях с установленным Агентом, система сохраняет TelegramID – соответствующие идентификаторы учетных записей пользователей мессенджера.
TelegramID – числовой номер, присваиваемый в мессенджере:
- пользователям и ботам (UserID): всегда положительный, не меняется;
- чатам (ChatID): всегда отрицательный, может измениться при преобразовании чата в супергруппу. Идентификатор личного чата – это UserID пользователя, которому отправляется сообщение.
- супергруппам и каналам (ChatID): всегда отрицательный и начинается с -100.
Примеры: 294204522, -2941734628, -1002193615225.
Зная TelegramID сотрудника, офицер безопасности может найти связанные с ним события, сообщения и другие имеющиеся в системе данные.
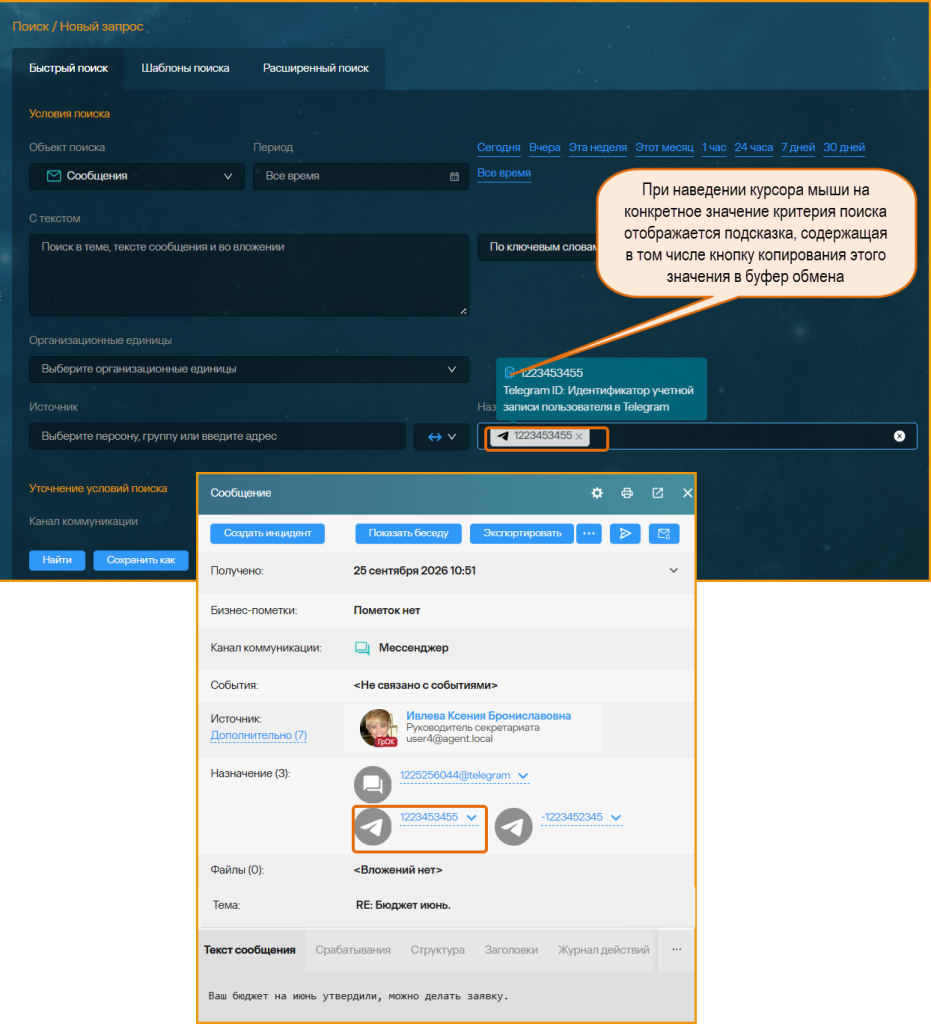
Рис. 14 – Раздел «Поиск – Быстрый поиск»: использование TelegramID – поиск переписки в мессенджере Telegram
2.7. Выбор структурного подразделения (Organizational Unit) в формах веб-интерфейса системы
Веб-интерфейс системы частично оптимизирован для работы в компаниях со сложной организационной структурой (с глубокой разветвленной службой каталогов).
Теперь в соответствующих формах веб-интерфейса перед выбором персоны и/или группы персон можно выбрать подразделение/отдел. Для удобства пользователя подразделения упорядочены по алфавиту, а сам список подразделений представлен в виде дерева.
При выборе подразделений отображается соответствующий список персон/групп персон – так система фильтрует данные, предоставляя только нужную информацию.
Принцип поиска персон внутри выбранного подразделения используется, например, при заполнении полей Источник/Назначение в разделе Поиск – Быстрый поиск.
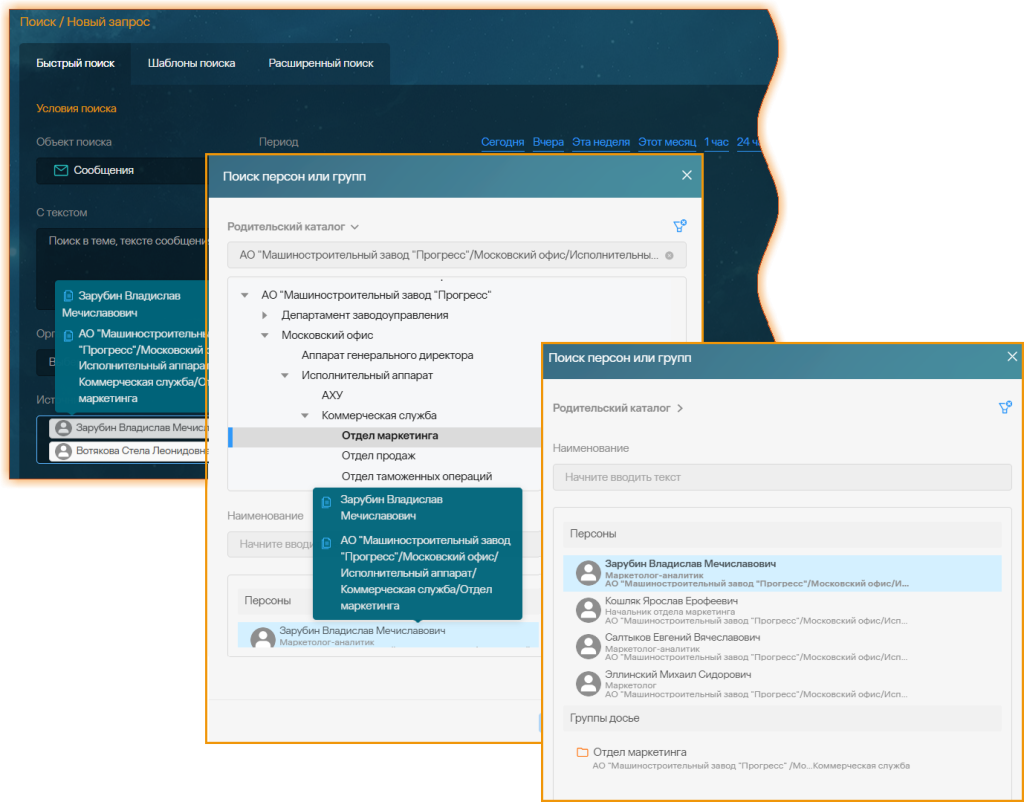
Рис. 15 – Поиск персон внутри выбранного подразделения
Функционал внедрен в разделах интерфейса Поиск, Политика, Отчеты и Пользователи.
2.8. Расширение UI-возможностей модуля подтверждения отправки
В новой версии системы расширены возможности работы с модулем подтверждения отправки (МПО). С помощью этого модуля можно подтвердить или отменить отправку писем, которые в соответствии с политикой безопасности были задержаны на этапе проверки и ждут решения.
Теперь пользователь, получивший соответствующее уведомление, может перейти не только к конкретному письму, но и к перечню всех писем, требующих подтверждения отправки. Для этого достаточно добавить к URL-адресу https://<адрес сервера Solar Dozor> слово /confirm (пример: https://server.local/confirm).
Кроме того, теперь можно подтвердить или отменить отправку сразу нескольких писем. При этом работать с другими письмами можно, не дожидаясь завершения операции.
Также появилась возможность скачивания вложенных в письма файлов для их последующего просмотра.
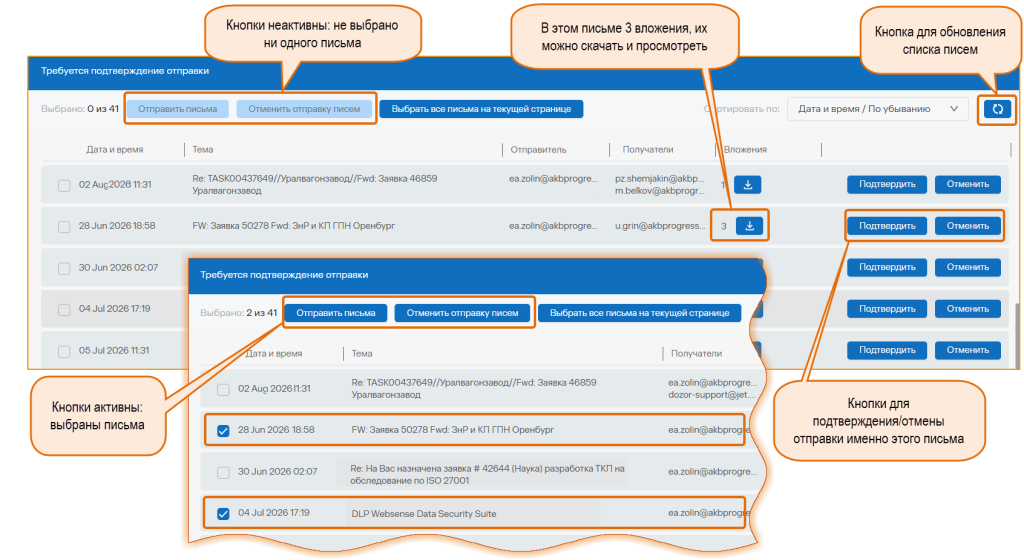
Рис. 16 – Новые возможности модуля подтверждения отправки: групповые операции над письмами, скачивание вложений
2.9. Endpoint Agent для Linux: контроль работы сотрудника в режиме мультисессии
В версии Solar Dozor расширен контроль каналов коммуникаций на рабочей станции под управлением Linux: теперь система отслеживает действия сотрудника не только в локальной сессии Linux, но и в XRDP-сессиях. Все перехваченные при этом данные сохраняются в системе в виде сообщений, которые можно найти и просмотреть в веб-интерфейсе системы в разделе Поиск.
Дополнительно добавлена возможность при наличии нескольких сессий, запущенных от имени одного и того же пользователя, различать эти сессии в случае трансляций экрана и записи звука.
При необходимости запуска трансляции экрана или записи звука с рабочей станции персоны можно выбрать сессию – в карточке персоны отображаются все сессии, доступные для трансляции и записи звука. При этом указывается, какая сессия – открытая на локальной консоли рабочей станции (local) или удалённая с использованием протокола RDP/XRDP (remote).
Особенности и ограничения:
Трансляция экрана доступна только в том случае, если на рабочей станции персоны установлен Агент для ОС Windows/Linux с функцией перехвата данных, который находится в активном состоянии.
В веб-интерфейсе системы может отображаться не более 4-рех одновременных трансляций экранов рабочих станций (как разных персон, так и нескольких активных сессий одной персоны). При попытке запустить 5-ую трансляцию отобразится сообщение о невозможности запуска.
С одной рабочей станции разные офицеры ИБ как разные пользователи системы могут одновременно просматривать не более 10-ти трансляций. При попытке запустить 11-ую трансляцию отобразится сообщение о невозможности запуска.
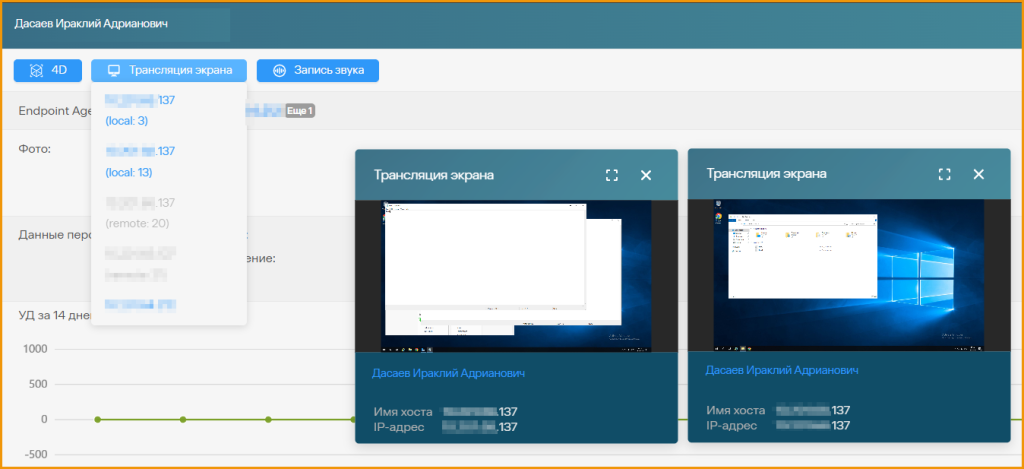
Рис. 17 – Карточка персоны: при наличии нескольких активных сессий от имени одной и той же учётной записи персоны доступна трансляция экрана каждой сессии
2.10. Endpoint Agent для macOS: защита от деструктивных действий администратора рабочей станции
В новой версии системы обеспечена самозащита Агента для macOS от случайных или намеренных деструктивных действий – можно настроить систему так, чтобы даже пользователь с административными правами не мог, к примеру, удалить компоненты Агента без ввода специального пин-кода. Этот пин-код генерируется в веб-интерфейсе системы отдельно для каждой рабочей станции и вводится при запуске на рабочей станции специальной утилиты управления защитой Агента, которая блокирует/разблокирует:
- удаление компонентов Агента с диска рабочей станции: файлов, каталогов, приложений (bundles);
- удаление и принудительное завершение работы модулей и сервисов (демонов) Агента;
- чтение и запись файлов настроек Агента;
- удаление и принудительное завершение работы самой утилиты.
Включение и отключение функции самозащиты для macOS-агента в веб-интерфейсе системы аналогичны тем же операциям для Linux-агента, которые были реализованы в предыдущем релизе системы.
Самозащита активируется для macOS-агентов, начиная с версии 2.7.0.
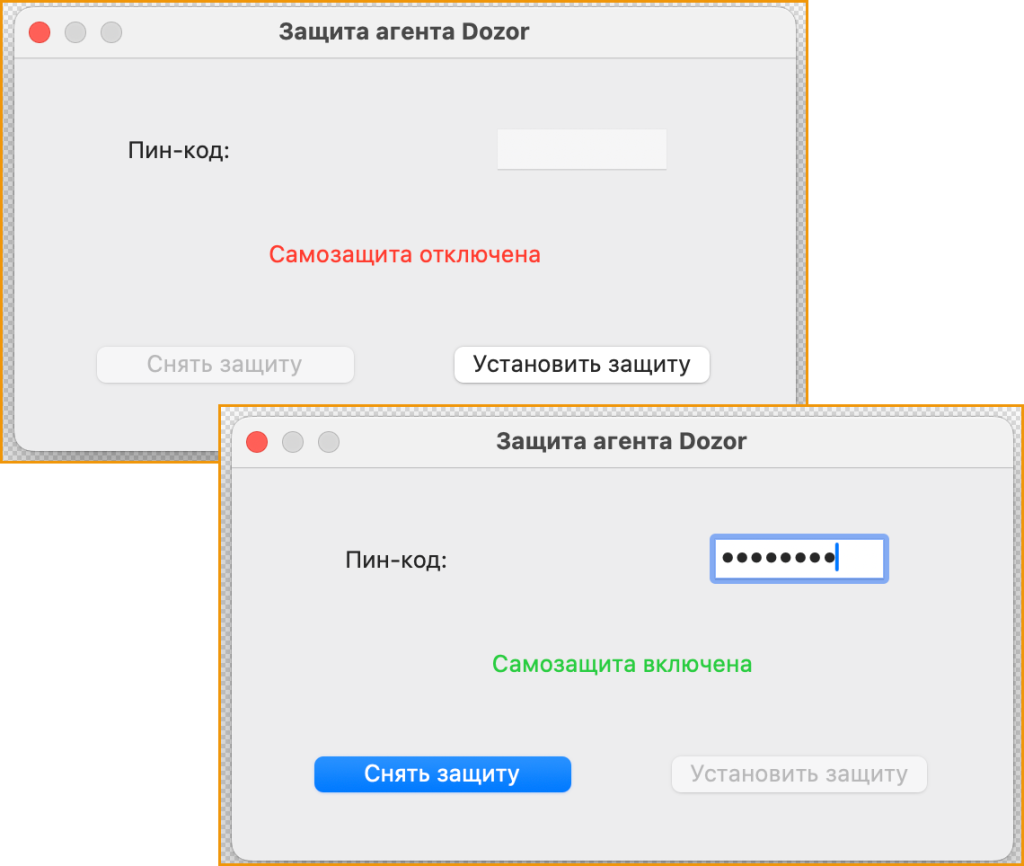
Рис.18 – Интерфейс утилиты управления защитой macOS-агента
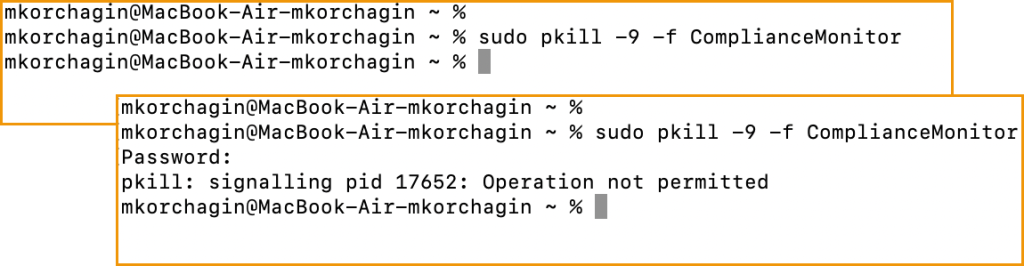
Рис. 19 – Успешная и неуспешная попытки завершения работы macOS-агента при отключенной и включенной самозащите соответственно
Хотите подобрать решение для киберзащиты? Оставьте заявку
Мы обсудим цели, проведем демо продукта, рассчитаем стоимость. Чтобы получить ответ быстрее, укажите ИНН компании.
Самые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Защитите бизнес
от штрафов по 420‑ФЗ
Получите запись вебинара от юриста «Солара» с понятными шагами для снижения риска утечек персональных данных. Все решения можно внедрить всего за неделю.
Что вы узнаете из записи:
- Ключевые требования 420-ФЗ и примеры реальных нарушений
- Алгоритм защиты данных: от политики до технических мер
- Чек-лист для аудита и шаблон уведомления об инциденте
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа