


Утечки данных через ИИ: риски, сценарии и защита от новых угроз
Узнать больше
Получить доступ
Получить консультацию по Solar Dozor
Спасибо, заявка получена
Мы свяжемся с вами в течение двух дней
по вашему запросу.
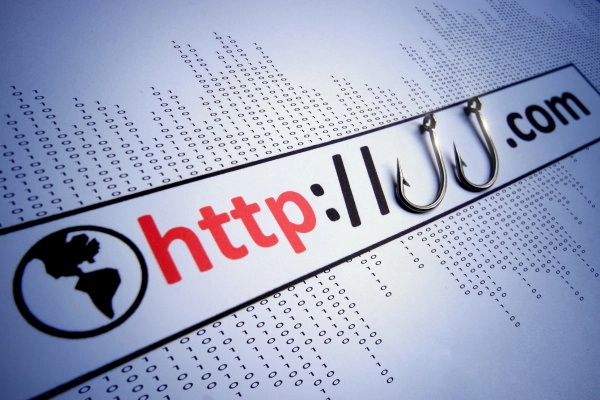
Фишинг относится к числу наиболее распространённых видов интернет-мошенничества. Он связан с похищением конфиденциальной информации у пользователя путем обмана или манипуляции. Наибольший интерес для мошенников представляют сведения для совершения банковских транзакций, оплаты услуг, покупок, коммерческая тайна. Как следствие, пострадавшему наносится финансовый урон или удар по репутации, предсказать масштабы которых сложно.
Цели фишинга и объекты
В число наиболее подверженных фишинговым атакам объектов относятся:
Интернет-магазины
ИТ-компании
Социальные сети
Банки
Финансовые сервисы и платежные системы
Мессенджеры
В качестве цели злоумышленники ставят получение и сбор личных сведений, которые могут быть проданы третьей стороне или использованы для личного обогащения. Осуществляется путем установки вредоносного ПО, предоставляющего удалённый доступ к устройству пользователя, или прямого хищения данных через незащищённый канал связи.
Виды фишинга
Почтовый. Заключается в массовой рассылке писем на электронные ящики с различными привлекательными сообщениями. Типичными примерами выступают выигрыш в лотерее, получение подарка, предоставление бесплатных и прочих услуг. Для этого требуется перейти по ссылке и ввести свои данные, после чего они похищаются.
Целевой (Spear Phishing). Сводится к отправке персонализированных писем конкретным людям, представляющим ценность для мошенника. Предполагает вхождение в глубокое доверие, формирование дружеских и партнерских отношений, после чего жертва добровольно расстается со сведениями. Одним из его подвидов является уэйлинг (Whaling) – это охота на руководителей, директоров крупных корпораций и компаний. Кибер-преступники получают доступ к учётной записи высокопоставленного руководителя организации, после этого от его лица отправляются множественные указания сотрудникам компании на совершение разного рода действий: перевод средств на счет, оплата услуг, передачу личных данных.
Смишинг (Smishing). Подразумевает отправку текстовых сообщений на телефон жертвы. Мошенники представляются известной организацией, предлагают получить подарок, купон, скидку, которые маскируют вредоносную ссылку. После совершения перехода по ссылке пользователь теряет свои личные данные.
Вишинг (Vishing). Способ голосового мошенничества, основанный на социальной инженерии и реализуемый звонком на телефон жертвы. Зачастую злоумышленники частично располагают персональными данными человека, поэтому могут обратиться по ФИО, назвать номер банковской карты. Представляются сотрудниками банка или службы безопасности, просят сообщить пароль или код из смс, после чего человек теряет деньги на карте или счете.
Фарминг (Pharming). Атаке хакеров подвергаются DNS-серверы: пользователь получает ссылку не настоящий интернет-ресурс, а на мошеннический сайт, где вводит личную информацию, открывая тем самым доступ к конфиденциальным данным.
Клон-фишинг (Clone Phishing). Заключается в отправке на электронную почту жертвы скопированного и воспроизведенного письма, которое было получено до этого от легитимного отправителя. Во втором письме происходит подмена контактов и ссылок, что чревато при переходе по ним потерей конфиденциальной личной информации.
Социальный. Реализуется на базе популярных социальных сетей. Типичным примером выступает знакомство с мошенником под поддельным аккаунтом, который выманивает у жертвы определенные сведения и манипулирует ими против владельца.
«Злой двойник» (Evil Twin Phishing). Фишинговая атака сводится к созданию поддельной копии WiFi-сети, куда заманивают жертв бесплатным интернетом и доступом к сетевым ресурсам, после чего происходит кража данных учетных записей пользователей. Реализуется чаще всего на базе государственных учреждений: университет, министерство, ведомство.
Поисковой фишинг. Злоумышленники создают сайты-однодневки, копирующие продукцию известных брендов. Запускается распродажа, в ходе которой покупатель оплачивает несуществующий товар, остается без него и денег.
Как защититься от фишинга данных?
Быть внимательным. Смотреть и изучать ссылки, адреса сайтов с которыми ведется работа. Никогда не открывать и не переходить по незнакомым ссылкам.
Никому не передавать личную информацию ни под каким предлогом.
Использовать многоуровневую аутентификацию везде, где это возможно.
Пользоваться специальным ПО. Антивирусы, межсетевые экраны, VPN-сервисы.
Угроза фишинга остро стоит как перед обычными пользователями сети, так и компаниями, занимающимися обработкой информации. Методы мошенников становятся все более разнообразными и изощренными. Чтобы противостоять им, рекомендуется использовать комплексную защиту. В случае корпоративного использования таким решением может стать Solar Dozor.
Скачать материал
Спасибо!
Если файл не скачался, перейдите по ссылке
Файл не найден
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Утечки данных через ИИ: риски, сценарии и защита от новых угроз
Узнать больше
Основы информационной безопасности: с чего начать защиту организации
Узнать больше
Защита от утечки данных в IT-компании: стратегии, инструменты и лучшие практики
Узнать больше
Информационная безопасность в банках: защита данных и операций
Узнать больше
Информационная безопасность в финансовых системах: угрозы, требования и защита
Узнать больше
Купить российскую DLP-систему: импортозамещение без компромиссов
Узнать больше
Приказ ФСТЭК 117: требования и способы выполнить их с помощью DLP-системы
Узнать больше
Обеспечение защиты данных в организации: пошаговое руководство для бизнеса
Узнать больше
Коррупция сотрудников: признаки, риски и методы защиты
Узнать больше
Комплаенс без бюрократии: как бизнес снижает риски до инцидента
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Защитите бизнес
от штрафов по 420‑ФЗ
Получите запись вебинара от юриста «Солара» с понятными шагами для снижения риска утечек персональных данных. Все решения можно внедрить всего за неделю.
Что вы узнаете из записи:
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа