

«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать большеПолучить доступ
29.09.2017
Компания Solar Security, разработчик продуктов и сервисов для целевого мониторинга и оперативного управления информационной безопасностью, опубликовала сводный отчет Solar JSOC Security flash report за первое полугодие 2017 г.
Отчет содержит обезличенную информацию о инцидентах информационной безопасности, выявленных центром мониторинга и реагирования на кибератаки Solar JSOC. На базе этой информации формируется аналитика, отвечающая на вопросы о том, кто, как, в какое время и с использованием каких векторов и каналов атакует крупнейшие российские компании.
В первой половине 2017 года средний поток событий ИБ составлял 6,156 миллиардов в сутки, из них около 950 в сутки – события с подозрением на инцидент (172 477 за полгода). Это примерно на 28% больше, чем в первом полугодии 2016 года. Доля критичных инцидентов составила 17,2%. Таким образом, если в 2016 году критичным был каждый 9 инцидент, то теперь – уже каждый 6. Предполагается, что такая динамика связана с общим повышением интенсивности массовых и нацеленных атак на организации.
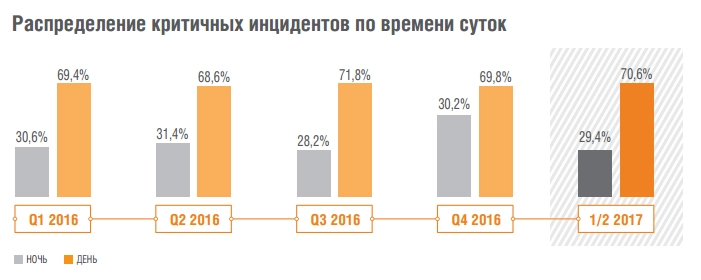
Если рассматривать общее количество инцидентов, то лишь в 12,5% случаев они происходили в ночное время. Однако если из общей массы инцидентов выделить критичные, этот показатель возрастает до 29,4%, то есть почти трети всех случаев.
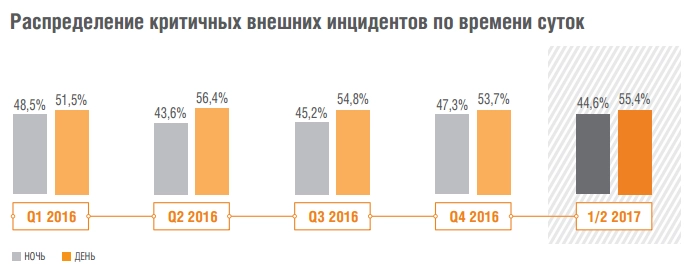
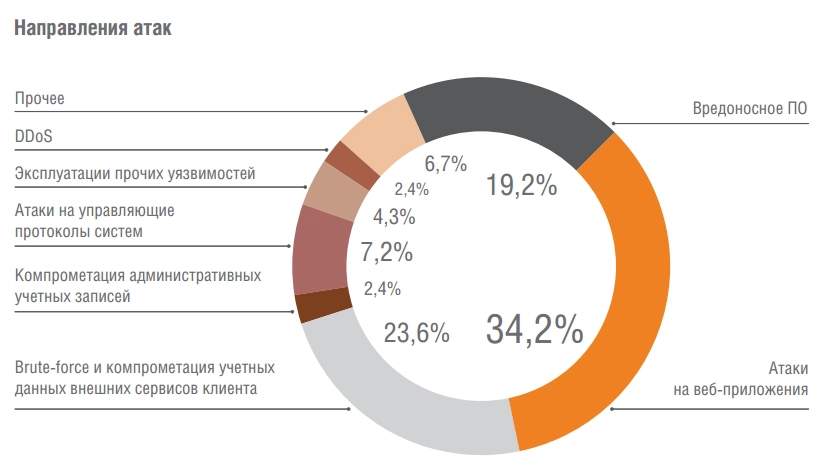
Если критичные инциденты были вызваны действиями внешнего злоумышленника, то уже в половине случаев (44,6%) они приходились на ночное время. Основными инструментами киберпреступников оставались атаки на веб-приложения (34,2%), компрометация учетных данных внешних сервисов клиента (23,6%) и вредоносное ПО (19,2%).
Отдельно в отчете отмечается возрастающее число инцидентов, являющихся частью Kill Chain – цепи последовательных действий киберпреступника, направленных на взлом инфраструктуры и компрометацию ключевых ресурсов компании. В 13% случаев первым шагом Kill Chain служила атака на веб-приложение (например, онлайн-банк), в 25% – на управляющие протоколы систем (в том числе использование уязвимости Shellshock, известной с сентября 2014 года), в 62% – внедрение в организацию вредоносного программного обеспечения через email-вложения или фишинговые ссылки.
«Несмотря на Wannacry и Petya, цифры по внешним инцидентам демонстрируют высокий, но не драматический рост. Дело в том, что массовые атаки на российские компании происходят регулярно, но, как правило, остаются вне поля зрения СМИ. В то же время о таком явлении, как KillChain, пока говорят только специалисты по информационной безопасности. Таких атак еще относительно мало, но мы видим, что они перестали быть «страшилками» из презентаций западных вендоров и являются реальной угрозой. При этом большинство российских компаний не готово к их отражению», – комментирует исследование Константин Черезов, менеджер по развитию бизнеса Solar JSOC компании Solar Security.
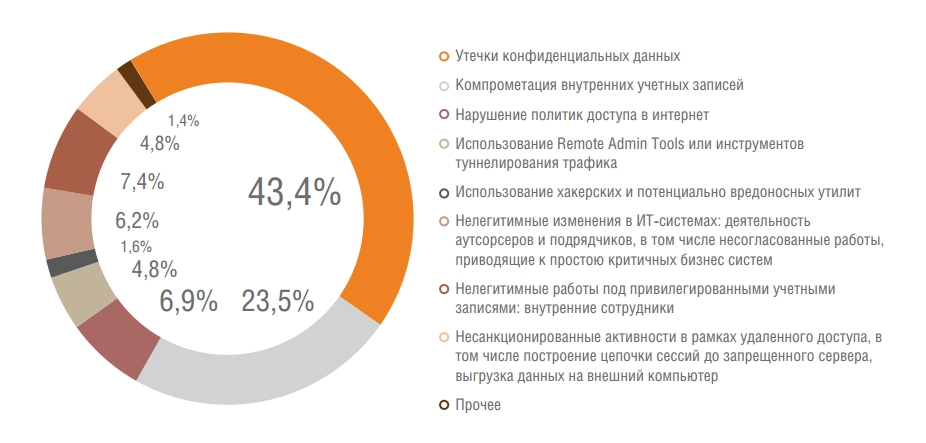
Основными виновниками внутренних инцидентов (в 63% случаев) оставались рядовые сотрудники компаний, хотя их доля стабильно снижается. Инциденты, связанные с действиями внутренних злоумышленников, не претерпели существенных изменений. В 43,4% случаев это утечки информации, еще в 23,5% – компрометация внутренних учетных записей, и менее 10% приходится на использование хакерских утилит, средств удаленного администрирования и т.п.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать больше
Платформа Solar SIEM получила сертификат ФСТЭК и стала доступна госсектору и субъектам КИИ
Узнать больше
Игра по правилам ИБ: как Astrum Entertainment перевела мониторинг инфраструктуры и управление доступом на технологии «Солара»
Узнать больше
«Солар» запустил первую в РФ платформу для непрерывной инвентаризации и управления защищенностью инфраструктуры – Solar LightHouse
Узнать больше
Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать больше
Данные не на распродажу: Solar Dozor 8.4 помогает безопасно работать с ИИ, мессенджерами и кадровыми документами
Узнать больше
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа