
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Получить доступ
24.09.2026
Количество фишинговых ресурсов в I полугодии 2026 года выросло на 10%. Таковы данные исследования вредоносных ресурсов, выявленных сервисом центра мониторинга внешних цифровых угроз Solar AURA (ГК «Солар», ведущий провайдер комплексной кибербезопасности в России). Вместе с тем ускорились их блокировки – с суток до нескольких часов. В ходе анализа тактик мошенников специалисты выявили тренд на возвращение к старым схемам. Например, злоумышленники стали использовать фейковые сайты авторизации в банках, которые почти не встречались экспертам с 2020 года.
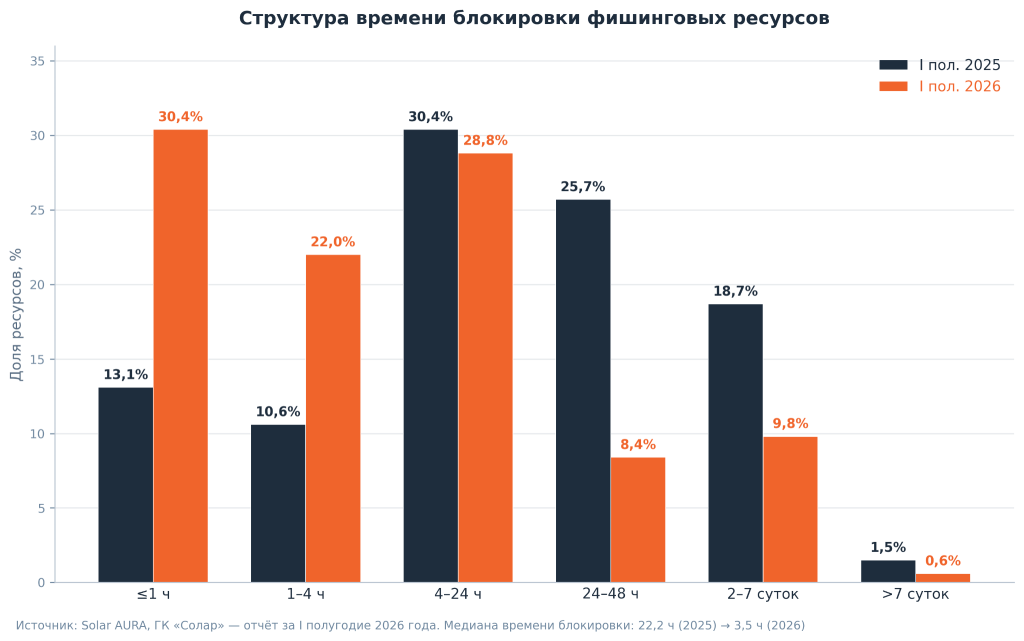
В I полугодии 2026 года сервис Solar AURA выявил и заблокировал фишинговых ресурсов на 10% больше, чем годом ранее. Вместе с тем выросла скорость реагирования на вредоносные ресурсы: медиана времени блокировки сократилась с 22 до 3,5 часа (на 84%), а доля ресурсов, заблокированных в течение суток, выросла с 54% до 81%. Доля блокировок не позднее 4 часов увеличилась с 24% до 52%, а длинный хвост ресурсов, живущих свыше 48 часов, сократился с 20% до 10%.
Наблюдая за фишинговыми схемами, эксперты Solar AURA обнаружили тренд на возвращение банковского мошенничества. Злоумышленники создают страницу, полностью имитирующую вход в онлайн-кабинет конкретного банка: с тем же логотипом, оформлением и фирменными цветами, что и у оригинала. Жертве предлагают ввести номер телефона, чтобы «получить код», – это классическая схема кражи одноразового пароля: введенный номер и полученный по SMS код позволяют злоумышленникам авторизоваться в настоящем личном кабинете жертвы от ее имени. Кроме того, появились мультибрендовые фишинговые страницы, которые предлагают выбрать один из нескольких популярных банков и авторизоваться через него.
Александр Вураско
директор по развитию центра мониторинга внешних цифровых угроз Solar AURA
«Если в 2019-2020 годах подобное встречалось сплошь и рядом, то последние 6-7 лет фишинговые страницы банков даже из списка топ-20 почти не попадались. Но именно в 2026 году наметился тренд на возвращение в обиход таких сайтов, нацеленных непосредственно на клиентов кредитных организаций. Причина довольно проста: мошенники возвращаются к старым схемам в надежде, что про них забыли. И главное – если они возвращаются, значит, работают. Неэффективные схемы не становятся трендами у злоумышленников».
Из других наблюдений – злоумышленники продолжают эксплуатировать общественно значимую повестку. Под видом петиции или коллективного обращения к органам власти жертву пытаются заставить нажать на кнопку вида «подписать обращение» и авторизоваться для этого под аккаунтом популярного мессенджера. Как только человек соглашается, он теряет доступ к учетной записи.
Александр Вураско
директор по развитию центра мониторинга внешних цифровых угроз Solar AURA
«Современные фишинговые сайты, нацеленные на кражу учетных данных мессенджеров, спокойно обходят и двухфакторную аутентификацию. Ее использовать, конечно, стоит, но это не панацея: методы социальной инженерии, которые применяются на подобных ресурсах, легко провоцируют человека ввести и первый фактор, и второй».
Мониторинг внешних угроз обеспечит сервис Solar AURA, который оперативно выявляет фишинг, потенциальные утечки, признаки подготовки атак в даркнете, незаконное использование бренда, подозрения на нелегальное применение эквайринга, махинации с контрагентами и другие факторы цифровых рисков. До 30 ноября 2026 года на весь пакет перечисленных услуг Solar AURA можно подписаться со скидкой 60%, то есть за 1 млн рублей в год.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать больше
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа