
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Получить доступ
28.09.2026
Число заявленных утечек данных у российских компаний в I полугодии 2026 года сократилось почти вдвое (на 47%). Однако объем скомпрометированных данных, напротив, заметно вырос – на 31%. Лидерами по количеству утекшей информации стали сферы финансов и услуг, хотя в аналогичном периоде прошлого года на первом месте с большим отрывом располагался госсектор. Смещение произошло за счет инцидентов у микрофинансовых организаций и представителей СМБ. Такие данные приводятся в отчете центра мониторинга внешних цифровых угроз Solar AURA группы компаний «Солар», ведущего провайдера комплексной кибербезопасности в России.
Утечки данных
В I полугодии 2026 года было зарегистрировано 214 событий, связанных с утечками данных, что на 47% меньше, чем годом ранее (406 событий). При этом объем утечек относительно аналогичного периода прошлого года вырос на 31%: с 288 млн до 378 млн строк.
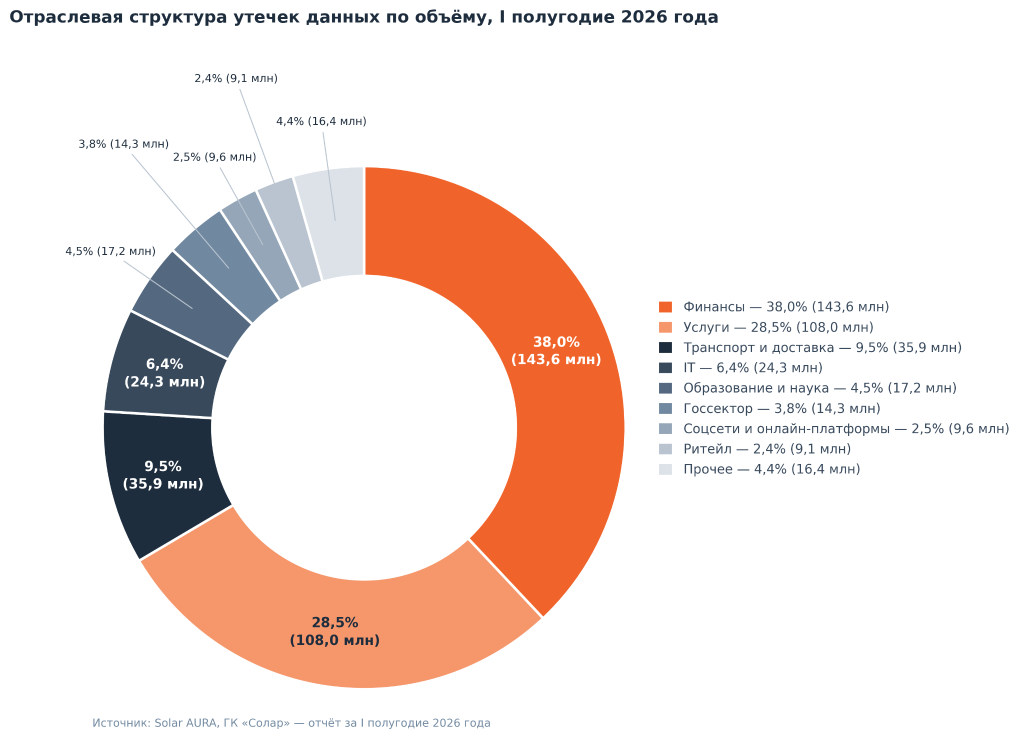
Сильно изменилась отраслевая структура утечек. Если в 2025 году безоговорочным лидером по объему был госсектор (52% заявленного объема), то в 2026 году его доля сократилась до 4%. “Центр тяжести” сместился в финансовую отрасль: рост с 2,5 до 143,6 млн строк, что по итогу дало долю в 38%. Также всплеск был замечен в сфере услуг: рост с 19 до 108 млн строк (доля 28%). Вместе они сформировали почти две трети полугодового объема.
Александр Вураско
директор по развитию центра мониторинга внешних цифровых угроз Solar AURA
«Резкий взлет госсектора годом ранее во многом объяснялся составом публикаций того периода: несколько крупных баз данных злоумышленники атрибутировали как имеющие отношение к госорганам, хотя при проверке эти базы оказались не связаны с названными структурами. Рост утечек у финансового сектора в 2026 году, в свою очередь, связан с большим количеством происшествий у микрофинансовых организаций».
Отдельного внимания, по его словам, заслуживает малый и средний бизнес (СМБ), в который в том числе входят услуги и ритейл. Данный кластер предприятий часто воспринимается как «слишком маленький, чтобы быть мишенью», но на деле именно он в I полугодии 2026 года стал основной жертвой утечек – с долей 83%. Причин тому несколько: ограниченный бюджет на информационную безопасность, невысокая зрелость процессов, а также то, что СМБ нередко становится «точкой входа» в цепочки поставок для атак на более крупных партнеров.
Александр Вураско
директор по развитию центра мониторинга внешних цифровых угроз Solar AURA
«Наша аналитика показывает, что утечкам подвергаются не только крупные организации, но и небольшие компании – например, из сфер ритейла и услуг. Именно поэтому мы рекомендуем всем организациям вне зависимости от размера бизнеса обеспечивать комплексный подход к информационной безопасности, включающий не только внедрение специализированных решений для защиты от кибератак и внутренний мониторинг инфраструктуры, но и обучение сотрудников правилам цифровой гигиены и постоянный поиск внешних цифровых угроз».
Мониторинг внешних угроз обеспечит сервис Solar AURA, который оперативно выявляет фишинг, потенциальные утечки, признаки подготовки атак в даркнете, незаконное использование бренда, подозрения на нелегальное применение эквайринга, махинации с контрагентами и другие факторы цифровых рисков. До 30 ноября 2026 года на весь пакет перечисленных услуг Solar AURA можно подписаться со скидкой 60%, то есть за 1 млн рублей в год.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать больше
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше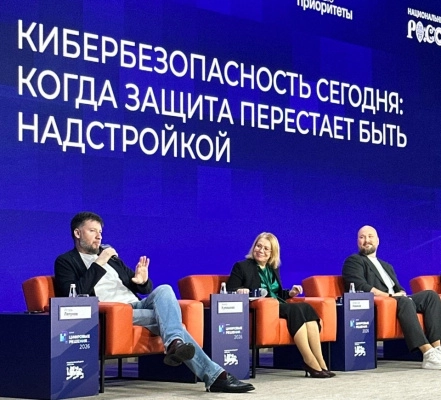
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа