

«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
Получить доступ
08.05.2026
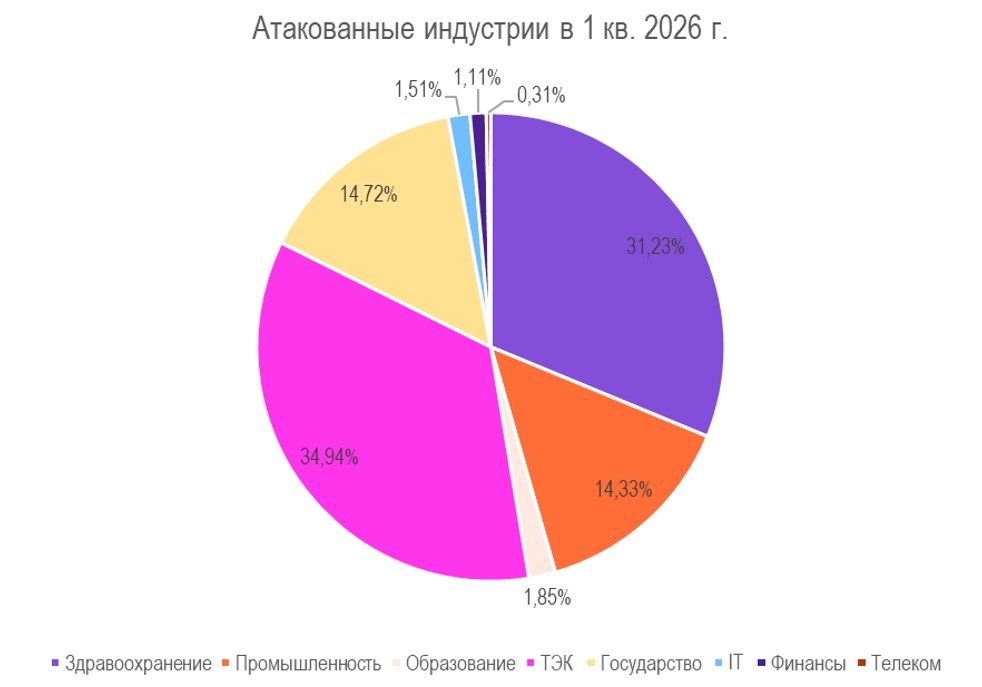
По данным центра исследования киберугроз Solar 4RAYS ГК «Солар», в 1-м квартале 2026 года доля заражений различными видами вредоносного ПО в отрасли ТЭК выросла в 3 раза в сравнении с аналогичным периодом прошлого года — до 35%. На фоне геополитической повестки ТЭК стал самым зараженным сектором экономики: на одну компанию здесь пришлось более 1 200 заражений, а главной угрозой для отрасли стали атаки профессиональных хакерских группировок. Такие выводы следуют из отчета Solar 4RAYS о ландшафте вредоносных атак в первом квартале 2026 года.
Аналитический отчет сформирован специалистами Solar 4RAYS на основе данных с сети сенсоров на территории России, которые отслеживают активность вредоносных программ из зараженных сетей различных организаций. В частности, сенсоры фиксируют вредоносное ПО (ВПО) для майнинга, для удаленного доступа (RAT), а также вирусы-шифровальщики, ботнеты, признаки потенциальных атак профессиональных APT-группировок и др.
В целом интенсивность заражений вредоносами в российских организациях продолжает расти. Так, в 1-м квартале 2026 года в среднем одна компания была заражена 284 раза — это в 2 раза больше, чем в 1-м же квартале прошлого года и в 1,8 раза больше того же показателя 4-го квартала 2025 года.
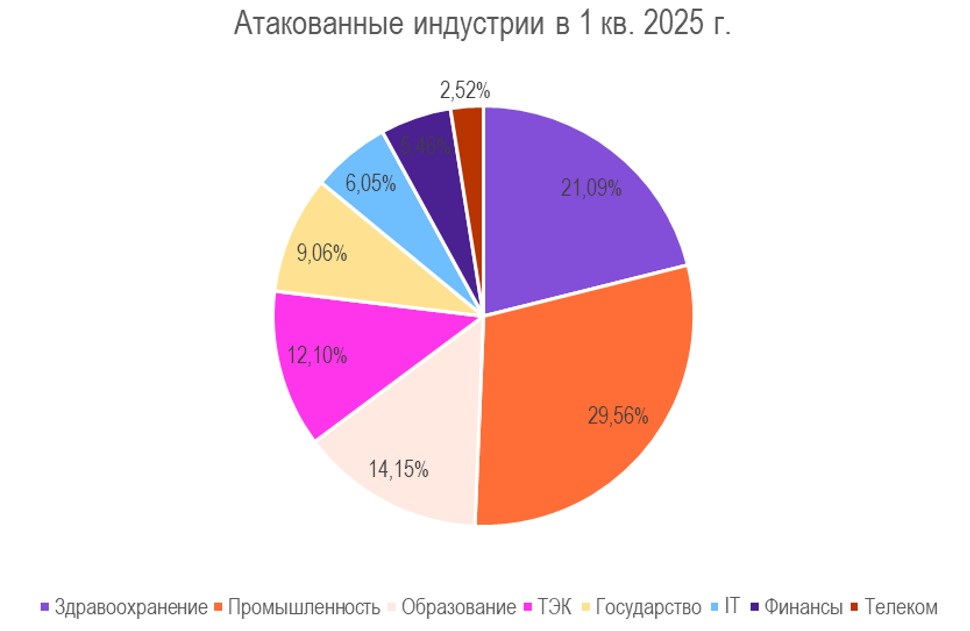
Впервые за последний год самой уязвимой к заражениям отраслью стал ТЭК (35%). Второе место заняло здравоохранение (31%), затем идут госсектор (15%) и промышленность (14%). Для сравнения, весь 2025 год большая доля заражений приходилась на здравоохранение и промышленность, а уже в этом квартале доля заражений в промышленности сократилась на 15 п.п. год к году. При этом среднее число подобных атак в госсекторе выросло в 3,4 раза год к году — до 221 атаки на одну организацию из отрасли, а на ТЭК — почти в 4 раза. По словам экспертов Solar 4RAYS, главная причина — нестабильная ситуация на мировом рынке энергоносителей в 1-м квартале, что и подстегнуло интерес хакеров к отрасли ТЭК, влияющей на экономику не только России, но и других стран.
Также впервые основной угрозой для всех российских организаций стали атаки профессиональных хакеров — большая часть заражений (39%) пришлась на следы присутствия APT-группировок, при этом их доля выросла год к году на 12 п.п. Стоит отметить, что такие следы в большом количестве удалось обнаружить не только в предприятиях ТЭК, но и в промышленности и здравоохранении, что свидетельствует о стабильном присутствии профессиональных хакеров в данных секторах. В госсекторе же, напротив, в семи из восьми категорий угроз фиксируется значительное снижение год к году — это может свидетельствовать о повышении уровня защиты от популярных киберугроз.
На втором месте среди наиболее распространенных киберугроз оказались программы-стилеры для кражи конфиденциальной информации, а на третьем — средства удаленного доступа (RAT), с помощью которых хакеры управляют устройствами жертв или перепродают доступы к ним на черном рынке. Гораздо реже злоумышленники используют ботнеты (3%), фишинг (2%), программы-загрузчики вредоносов (2%), майнеры (2%) и программы-вымогатели (меньше 1%).
Станислав Пыжов
руководитель группы анализа вредоносного программного обеспечения (ВПО) центра исследования киберугроз Solar 4RAYS ГК «Солар»
«Взрывной рост атак на предприятия ТЭК фиксируется одновременно в шести из восьми категорий угроз: APT, стилеры, RAT, фишинг, вымогатели и загрузчики. Данная отрасль перетянула на себя внимание профессиональных хакеров, однако целями вредоносных атак по-прежнему остаются и другие сектора, такие как здравоохранение, промышленность и госсектор. Мы в Solar 4RAYS не ожидаем ослабления этого давления в ближайшие месяцы».
С советами для надежной защиты инфраструктуры организации от кибератак с использованием вредоносного ПО можно ознакомиться в отчете Solar 4RAYS.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Солар»: инфраструктура выборов выдержала тысячи DDoS-атак и более 170 млн кибернападений с ИИ на web-сервисы
Узнать больше
«Солар» и F6 оптимизировали проверку подозрительных файлов в веб-трафике
Узнать больше
Solar 4RAYS: вредонос для кражи аккаунтов научился скрываться с помощью блокчейна Telegram
Узнать больше
Мошенники взялись за старое, а блокировка вредоносных сайтов ускорилась: отчет Solar AURA о трансформации фишинга в 2026 году
Узнать больше
«Солар» на ZeroNights 2026 – 12‑й международной конференции по практической кибербезопасности
Узнать больше
Проект построения киберустойчивости Почты России получил премию «Инженерное искусство»
Узнать больше
Мошенники с ИИ сбегают из .ru в доменные зоны .com и .cfd: отчет Solar AURA об инфраструктурных изменениях фишинга в 2026 году
Узнать больше
«Солар» открыл регистрацию на первый CTF-турнир компании для студентов
Узнать больше
«Солар»: хакеры атаковали российские компании под видом DeepSeeek, ChatGPT и Perplexity
Узнать больше
«Игроник» и «Солар» завершили проект по защите данных за три месяца
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа