

От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Получить доступ
24.04.2026
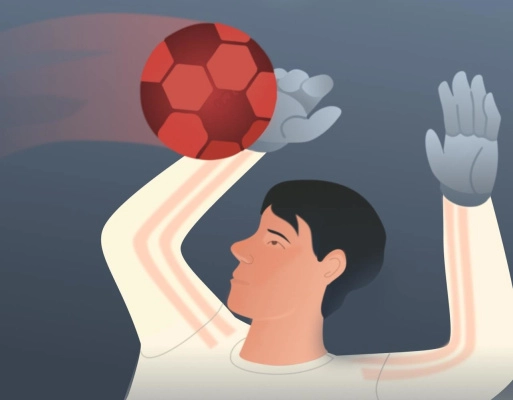
Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» расследовали кибератаку на спортивную организацию. Группировка NGC8211 атаковала компанию через крупного интегратора ПО — от ее имени она внедрила в инфраструктуру жертвы бэкдор для получения доступа к серверам под видом обновления одной из лицензионных программ. В итоге хакеры смогли полностью зашифровать инфраструктуру и потребовали выкуп.
По результатам расследования эксперты Solar 4RAYS выяснили, что хакеры проникли в инфраструктуру за две недели до шифрования всех данных, используя информацию из старой утечки у крупного подрядчика — интегратора ПО — ее услугами и пользовалась спортивная организация.
Воспользовавшись утекшими данными, NGC8211 получили доступ к инфраструктуре спортивной организации и разместили в ней вредоносное ПО, которое мимикрировало под легитимную программу — так они получили доступ к серверам компании.
Неделю злоумышленники не совершали никаких действий — а затем начали активно сканировать инфраструктуру и подбирать пароли к учетным записям в ИТ-системах компании-жертвы. За 12 часов до уничтожения ИТ-систем хакеры смогли войти в сервисную учетную запись с нетипичного IP-адреса — а после этого зашифровали данные и потребовали выкуп.
Организация смогла восстановить систему из бэкапов — однако на тот момент и они уже были заражены. Solar 4RAYS расследовали кибератаку и очистили инфраструктуру от следов заражений и возможного присутствия хакеров.
Денис Чернов
эксперт Solar 4RAYS ГК «Солар»
«Маскировка вредоносного ПО под легитимное часто вводит в заблуждение системных администраторов — мы регулярно наблюдаем случаи, когда у них возникают вопросы о том, можно ли удалять подобные файлы, не навредив рабочим процессам. Данный кейс также отражает тренд на кибератаки даже небольших компаний с целью вымогательства. Поэтому мы активно призываем не только крупные, но и небольшие компании всерьез заниматься выстраиванием информационной безопасности, а в случае атаки — не вестись на предложения выкупа. Злоумышленники либо попросту не отдадут дешифратор после перевода необходимой суммы, либо оставят «закладку» в системах, чтобы повторно зашифровать данные спустя время и потребовать выкуп снова».
Для защиты от подобных атак через подрядчиков эксперты Solar 4RAYS рекомендуют организациям:
Также специалисты Solar 4RAYS опубликовали индикаторы компрометации по этой атаке. С полным расследованием кибератаки можно ознакомиться по ссылке.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать больше
Luntry, актив «Солара», запустил на рынок первое сертифицированное ФСТЭК России решение для защиты контейнерных приложений и Kubernetes
Узнать больше
«Кибербез-ликбез» и True Кибер Crime сериал – какой будет Российская неделя кибербезопасности 2026
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа