
Luntry, актив «Солара», запустил на рынок первое сертифицированное ФСТЭК России решение для защиты контейнерных приложений и Kubernetes
Узнать больше
Получить доступ
02.02.2026
Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар», архитектора комплексной кибербезопасности, изучили 1046 уязвимостей в почти 700 российских и зарубежных веб-приложениях. Из них почти 40% обнаружены в 4-м квартале. При этом впервые за год был зафиксирован растущий тренд на уязвимости в AI-сервисах — обнаружено 24 подобных недостатка за год. В топе наиболее «уязвимых» решений — платформа для создания сайтов WordPress и ее плагинах, роутерах, сетевом оборудовании и других ИТ-продуктах.
В обзор уязвимостей веб-приложений вошла статистика по новым уязвимостям и proof-of-concept (PoC, пример кода или программа, показывающие, как работает уязвимость) в 680 продуктах — популярных приложениях, сайтах и сетевом оборудовании. Информация получена из открытых источников: Telegram-каналов об информационной безопасности, статей исследователей безопасности и т.д.
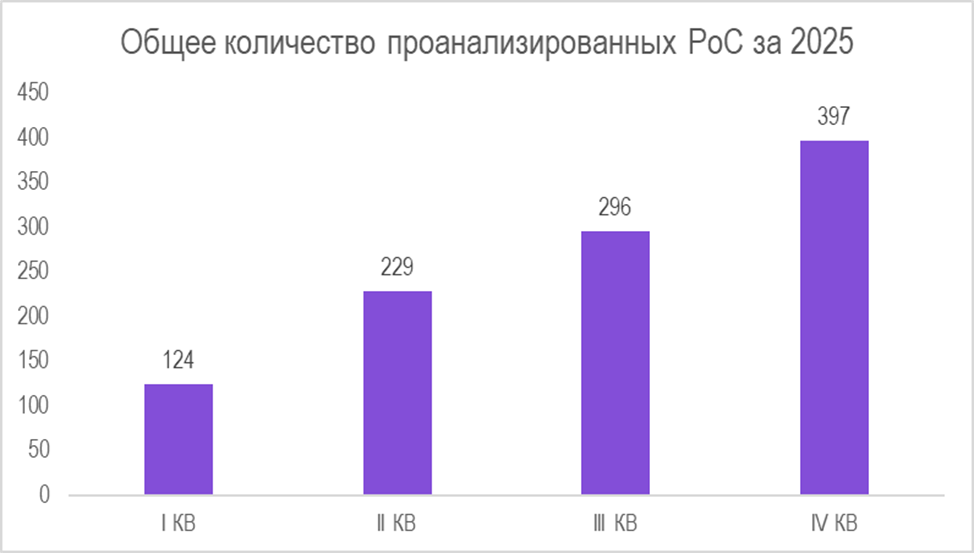
Так, в 4-м квартале 2025 года было обнаружено 397 уязвимостей — это 38% от всех найденных за год, а прирост в сравнении с 1-м кварталом составил 220%.
Количество «уязвимых» продуктов тоже увеличилось в 4,2 раза — всего в 4-м квартале было найдено 229 веб-приложений против 70 — в 1-м. По мнению экспертов, такая тенденция говорит о необходимости компаниям закладывать больше ресурсов на установку обновлений и другие меры по предотвращению кибератак через уязвимости во второй половине года.
Большая часть уязвимостей в 4-м квартале (82%) имела сетевой вектор — это значит, что их эксплуатация проходила через сетевые протоколы (HTTP, SSH, SMB и т.д.). Почти 15% приходились на локальные сети, остальные еще находятся в процессе изучения.
По данным Solar 4RAYS, в конце года начали появляться и уязвимости типа «смежный вектор атаки». Это уязвимость, эксплуатация которой требует, чтобы жертва и злоумышленник находились в одной локальной среде передачи данных — например, в общем LAN‑сегменте, Wi‑Fi‑сети или ином логически или физически общем канале. Такой средой может быть корпоративная сеть, где устройства соединены кабелем или Wi‑Fi и могут напрямую обмениваться информацией. В отличие от локального вектора (Local), злоумышленнику не требуется прямого доступа к хосту, достаточно нахождения в той же сети, где доступен уязвимый компонент. Примером такой уязвимости является CVE-2025-67780 — брешь в системе спутникового интернета StarLink, обнаруженная в 4-м квартале.
Отдельно отметим, что 4% всех найденных уязвимостей за год имели максимальный уровень критичности (10/10) — это означает, что их легко эксплуатировать и они дают хакерам практически неограниченные возможности для развития атаки. Что касается 4-го квартала, то большая часть сетевых уязвимостей (69%) имела наиболее высокий или критичный уровень опасности, еще 25% имели средний уровень.
По традиции, платформой с наибольшим числом найденных уязвимостей в 4-м квартале (11% от других найденных) стала WordPress, при этом пять из них имели максимальный балл критичности. Всего за год в платформе и ее плагинах было обнаружено более 140 недостатков информационной безопасности. Такой тренд говорит о том, что компаниям необходимо особенно внимательно следить за обновлением компонентов в популярных open source-продуктах. 5% уязвимостей в 4-м квартале пришлись на роутеры и другое телеком-оборудование.
Эксперты Solar 4RAYS зафиксировали продолжение тренда на уязвимости в AI-сервисах — всего за 4-й квартал были обнаружены 10 брешей в подобных веб-приложениях. Среди них — Flowise (платформа/инструмент с открытым исходным кодом для создания ИИ-агентов), Ray (открытый программный фреймворк для масштабирования задач машинного обучения, обучения ИИ-моделей и распределённых вычислений) и OpenAI — Codex CLI (инструмент для программирования от OpenAI).
Сергей Беляев
эксперт центра исследования киберугроз Solar 4RAYS
«Интерес к теме ИИ не угасает, новые стартапы в данной области появляются чуть ли не каждый день. Вокруг AI-моделей строят полноценные веб-приложения с API-интерфейсами, например, для взаимодействия с ними со сторонних ресурсов или через AI-агентов. К сожалению, в стремлении быстрее вывести на рынок новый продукт разработчики не всегда уделяют должное внимание безопасности: валидации входных данных, разграничению доступа к критичным API, проверке авторизации и т. д. Поэтому в 2026 году в фокусе внимания злоумышленников могут оказаться именно такие сервисы».
В связи с этим специалисты Solar 4RAYS рекомендуют пристально следить за информацией о новых уязвимостях и своевременно устанавливайте обновления безопасности. О самых опасных уязвимостях можно узнать в блоге, а также в Telegram-канале центра исследования киберугроз.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Luntry, актив «Солара», запустил на рынок первое сертифицированное ФСТЭК России решение для защиты контейнерных приложений и Kubernetes
Узнать больше
«Кибербез-ликбез» и True Кибер Crime сериал – какой будет Российская неделя кибербезопасности 2026
Узнать больше
AI & Cybersecurity стал самым востребованным треком SOC Forum 2026 по числу заявок
Узнать больше
«Солар» и AppSec Solutions объединили контроль цепочки поставок ПО и управление уязвимостями
Узнать больше
«Солар» представил новую версию «ЗАСТАВА 9» для организаций любого масштаба – от небольшого офиса до ЦОД
Узнать больше
ГК «Солар»: из-за ИИ хакеры стали чаще и сложнее атаковать российские компании
Узнать больше
«Солар» запустил сервисы флагманского SOC для среднего бизнеса с гарантией до 30 млн рублей
Узнать больше
ИИ уже рядом: как «Галс-Девелопмент» защищает данные и сетевой трафик на базе решений «Солара»
Узнать больше
Solar AURA: в 2026 году лидерами по утечкам стали финансы и услуги вместо госсектора
Узнать больше
175 вредоносов и 10 000 атак: как «Солар» защищал Международный форум молодежи в Екатеринбурге
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа