

«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеПолучить доступ
08.04.2025
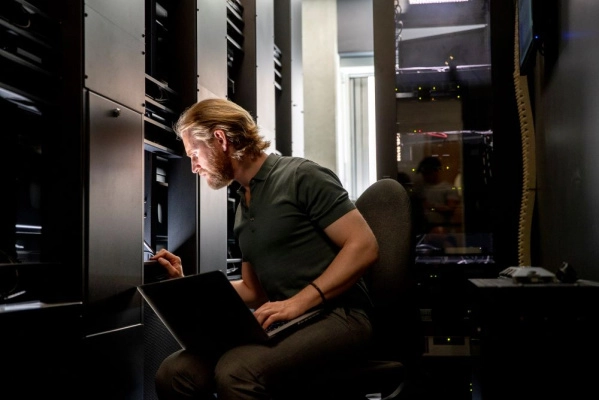
Эксперты центра исследования киберугроз Solar 4RAYS группы компаний «Солар» изучили образец популярного вредоноса Mamont для Android, с помощью которого до недавнего времени хакеры в течение несколько месяцев крали деньги жертв с банковских карт. В ходе исследования выяснилось, что часть сетевой инфраструктуры все еще активна и может представлять угрозу как для компаний, так и для рядовых граждан.
Последние несколько месяцев схема распространения вредоноса выглядела следующим образом: пользователям приходили сообщения с приложением Mamont под видом видео с интригующим сообщением «Это ты на видео?». При скачивании файла жертву автоматически перенаправляли на ссылку, указанную злоумышленниками – со статической фотографией или анимацией бесконечной загрузки сайта. В это время Mamont уже запускался на смартфоне в скрытом режиме.
Вредонос может собирать информацию о приложениях и устройстве, мониторить историю вызовов, без ведома жертвы совершать звонки, отправлять или перехватывать SMS, копируя их содержимое и отправляя на сервер злоумышленников. Все это позволяет им, например, незаконно получать контроль над мессенджерами, сбрасывать пароли и получать коды подтверждения для совершения банковских операций без ведома жертвы, а также соглашаться на платные подписки.
Вредонос может нанести ущерб и бизнесу – если устройства сотрудников заражены Mamont, а в компании для подключения к внутренним системам используется двухфакторная аутентификация на базе SMS, злоумышленники могут получить доступ к кодам авторизации и проникнуть в инфраструктуру организации.
В процессе изучения образца вредоноса специалисты Solar 4RAYS обнаружили четыре сервера, связанных с Mamont – все они на момент публикации находились в рабочем состоянии. Также эксперты исследовали один из управляющих серверов, с которого преступники управляли приложениями на устройствах жертв. Там же был обнаружен и билдер – функциональность, позволяющая автоматически создавать новые сборки вредоносного приложения и отправлять их пользователям.
Эксперты Solar 4RAYS в своем блоге выложили адреса серверов в формате IOC (индикаторов компрометации) – это поможет российским компаниям обнаруживать и блокировать вредоносную активность злоумышленников в своих корпоративных сетях.
Чтобы защититься от Mamont и других вредоносных приложений, эксперты 4RAYS настоятельно рекомендуют пользователям:
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать больше
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа