

«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеПолучить доступ
18.12.2024
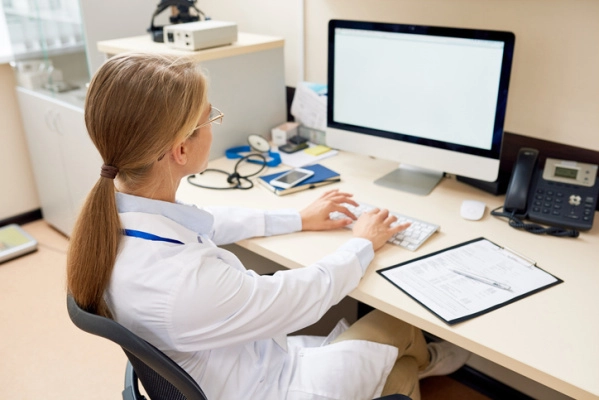
Четверть (25%) всех организаций, зараженных вредоносным ПО, относится к сфере здравоохранения, отмечают эксперты центра исследования киберугроз Solar 4RAYS ГК «Солар». Таковы данные за 3 квартал 2024 года, собранные на сети сенсоров и ханипотов. Еще 18% сработок, указывающих на присутствие в сети вредоносов, пришлось на госсектор. В инфраструктурах обеих отраслей хранится множество персональных данных россиян, но в то же время на ИТ-периметрах организаций остается достаточно незакрытых уязвимостей.
Данные с сети сенсоров позволяют выделить индикаторы компрометации, указывающие на деятельность вредоносного ПО конкретного типа. В частности, сенсоры могут зафиксировать ВПО для майнинга криптовалют, для удаленного доступа (RAT), а также вирусы-шифровальщики, ботнеты и др.
Всего в отчетном периоде эксперты зафиксировали 1,6 млн обращений ВПО к управляющим серверам из инфраструктур предприятий в более чем 60 субъектах РФ. Топ-3 самых зараженных отраслей замыкает пищевая промышленность. А меньше всего сработок, указывающих на активность вируса в сети, в отчетном периоде было выявлено в финансовом секторе, телекоме и ИТ-индустрии — эти отрасли традиционно имеют более качественную киберзащиту.
Самой распространенной угрозой для всех сфер являются средств удаленного доступа (RAT) — они составили 26% всего выявленного ВПО. В зависимости от функциональности такие вредоносы позволяют злоумышленнику дистанционно управлять атакованной системой (менять и выгружать данные, делать скриншоты, менять настройки оборудования и т.п.).
Еще 20% — срабатывания индикаторов известных АРТ-группировок, что говорит о том, что инфраструктура подверглась целевой кибератаке профессиональных хакеров. Практически равные доли в общем объеме выявленного ВПО занимают ботнеты и стилеры (19% и 18% соответственно).
«Из года в год вредоносное ПО остается одной из ключевых угроз для компаний. И картина заражений в различных индустриях, полученная с помощью сети сенсоров в 3 квартале, в очередной раз это доказывает. Инфраструктуры организаций заражены весьма популярным вредоносным ПО, которое обычно успешно детектируется стандартными средствами защиты информационных систем. А это значит, что многим компания не хватает даже базовой защиты от кибератак, не говоря уже о сложных ИБ-решениях», — сказал аналитик центра исследования киберугроз Solar 4RAYS ГК «Солар» Илья Аюпов.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать больше
«Ростелеком» и «Солар» усилили защиту персональных данных жертвователей и благополучателей Российского Красного Креста
Узнать больше
Опубликована программа SOC Forum 2026: Чэнь Цюфань и два дня об ИИ в бизнесе и кибербезопасности
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа