

«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать большеПолучить доступ
03.06.2021
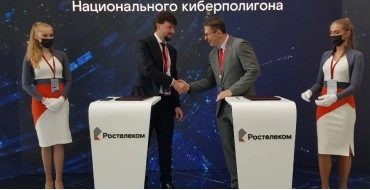
В ходе Петербургского международного экономического форума - 2021 «Ростелеком» объявил об открытии на базе Национального киберполигона масштабной программы по поиску уязвимостей в программном и аппаратном обеспечении (bug bounty). Ее целью является проверка и повышение уровня защищенности решений, используемых в организациях государственного сектора, крупнейших коммерческих компаниях и на объектах критической информационной инфраструктуры России. Программа запущена в рамках реализации Федерального проекта «Информационная безопасность» Национальной программы «Цифровая экономика Российской Федерации».
Первым участником программы стал один из ключевых российских производителей средств криптографической защиты информации – компания «Код Безопасности». Исследования уязвимостей программных и аппаратных решений на Национальном киберполигоне будут проводиться на регулярной основе в сотрудничестве с крупнейшими российскими и зарубежными разработчиками. До конца 2021 года «Ростелеком» планирует заключить не менее 6 партнерств в этой сфере.
В рамках bug bounty исследователи будут тестировать предложенные решения на предмет устойчивости к различным типам кибератак. Вся информация, собранная по итогам программ, будет передаваться вендорам для устранения ошибок. Таким образом крупнейшие российские разработчики смогут проверить безопасность своих продуктов в условиях, максимально приближенных к ситуации реальных кибератак, а эксперты в сфере кибербезопасности – получить вознаграждение за нахождение ошибок и уязвимостей. Эта программа поможет на практике верифицировать безопасность решений, которые широко применяются в ключевых отраслях экономики и тем самым повысить киберустойчивость страны в цифровом пространстве.
Вице-президент «Ростелекома» по информационной безопасности Игорь Ляпунов:
«В рамках данной инициативы мы выступаем как партнер государства в сфере кибербезопасности, помогая на практике проверить уровень защищенности тех решений, которые используются в наиболее значимых для страны организациях. Данная программа является логичным продолжением курса на импортозамещение: отечественные решения завоевывают все большую долю присутствия в государственном секторе, промышленности, на объектах КИИ, и мы должны быть уверены в их безопасности. При этом мы рады приветствовать среди участников программы и зарубежных вендоров, со стороны которых уже поступают запросы на участие».
Первое исследование стартует в июне 2021 года. Его объектом станет решение «Континент АП» компании «Код Безопасности» – средство криптографической защиты информации, которое обеспечивает защищенный доступ в корпоративную сеть с удаленных персональных компьютеров и смартфонов сотрудников. «Континент АП» широко применяется для защиты государственных информационных систем и объектов критической информационной структуры России.
Генеральный директор компании «Код Безопасности» Андрей Голов:
«Системы, обеспечивающие защиту критической информационной инфраструктуры страны, должны в полной мере охватывать все возможные риски уязвимостей, и лучший способ обеспечить такую полную защиту – постоянное тестирование систем информационной безопасности. Мы приветствуем проект Ростелекома, направленный на выявление возможных рисков, и рады предоставить для соответствующего тестирования наши решения. Защита информационной безопасности страны – это большая ответственность, и мы это очень хорошо понимаем».
В ходе первой программы bug bounty на Национальном киберполигоне исследователям необходимо будет получить удаленный доступ к аппаратно-программному комплексу шифрования «Континент» и в течение трех недель искать уязвимости в реализации функциональности продукта. Верифицировать их будет экспертная группа «Ростелеком-Солар», дочерней структуры «Ростелекома». Вся информация будет передана вендору для повышения защищенности решения. Для участия в программе необходимо подать заявку на адрес bugbounty@rt-solar.ru.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать больше
Платформа Solar SIEM получила сертификат ФСТЭК и стала доступна госсектору и субъектам КИИ
Узнать больше
Игра по правилам ИБ: как Astrum Entertainment перевела мониторинг инфраструктуры и управление доступом на технологии «Солара»
Узнать больше
«Солар» запустил первую в РФ платформу для непрерывной инвентаризации и управления защищенностью инфраструктуры – Solar LightHouse
Узнать больше
Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать больше
Данные не на распродажу: Solar Dozor 8.4 помогает безопасно работать с ИИ, мессенджерами и кадровыми документами
Узнать больше
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа