
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать большеПолучить доступ
06.10.2020
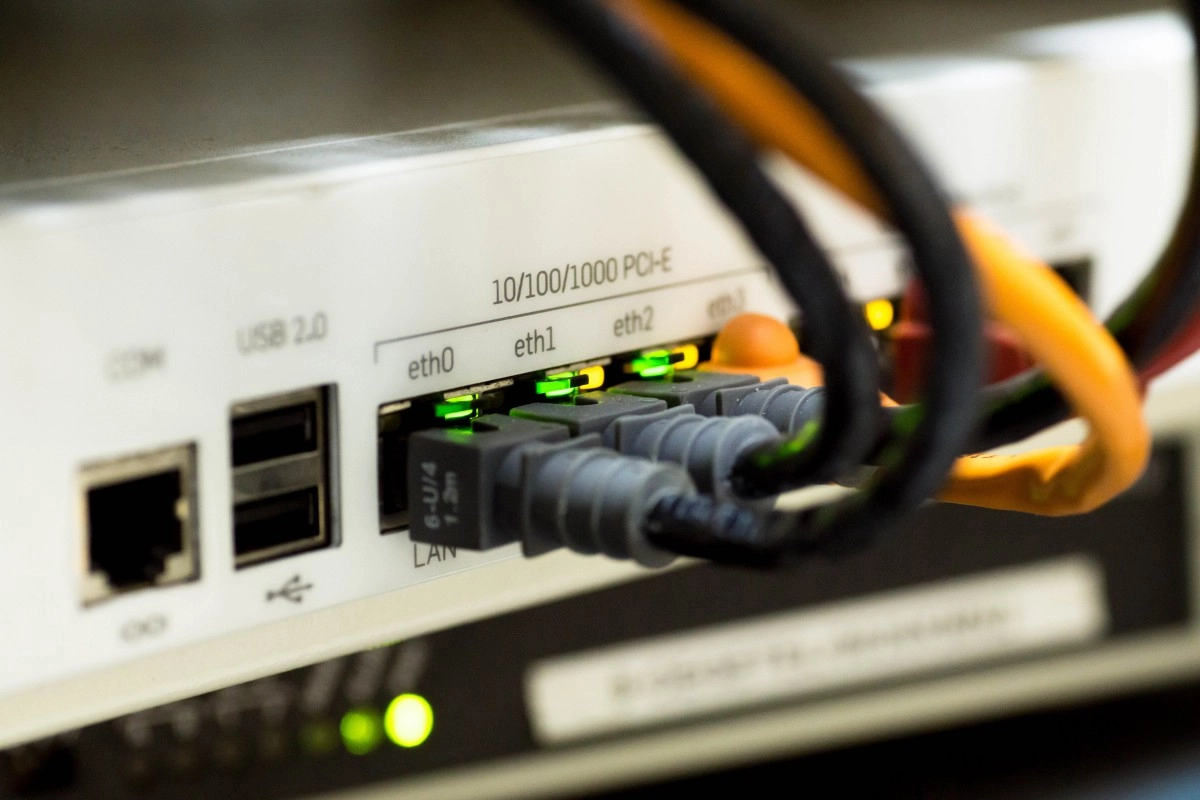
Международный вендор промышленного оборудования МОХА выпустил обновления безопасности для Ethernet-оборудования с целью устранения уязвимостей, обнаруженных Евгением Дружининым и Ильей Карповым, исследователями Лаборатории кибербезопасности АСУ ТП «Ростелеком-Солар». Среди прочего, было обнаружено, что устройства передавали в открытом, незашифрованном виде чувствительную информацию, в том числе логины и пароли пользователей.
Всего в ходе исследования оборудования класса NPort IAW5000A-I/O было обнаружено 6 различных типов уязвимостей, в том числе высококритичных. Помимо проблем с шифрованием, они связаны со слабой реализацией процессов аутентификации (слабые пароли, отсутствие защиты от перебора), возможностью «кражи» сессий и некорректной реализацией распределения прав учетных записей, в результате которой обычный пользователь мог получить доступ к управлению настройками устройства в качестве администратора. Данные об уязвимостях были направлены вендору, который выпустил соответствующие обновления безопасности. Информация о выявленных уязвимостях размещены на сайте Банка данных с постоянными идентификаторами BDU:2020-04049 - BDU:2020-04054
MOXA Inc. — мировой лидер в производстве и разработке оборудования связи для систем промышленной автоматики с представительствами в 70 странах мира, в том числе в России. Корпорация занимает 3 место в мире в сегменте Industrial Ethernet – оборудования, которое позволяет объединить системы управления технологическими процессами в единую сеть и централизованно управлять ими с помощью MES-/SCADA-систем. Промышленные Ethernet-устройства МОХА широко распространены в нефтегазовом и электроэнергетическом комплексах, применяются в ряде транспортных инфраструктур, в том числе в России.
«Лаборатория кибербезопасности АСУ ТП "Ростелеком-Солар" сотрудничает с рядом вендоров промышленного оборудования в части выявления и устранения уязвимостей в их решениях. Эта стратегическая деятельность направлена на повышение общего уровня защищенности российских предприятий, широко применяющих данное оборудование при построении промышленных сегментов инфраструктуры, и мы рады отметить ту оперативность в устранении уязвимостей, которую демонстрирует как MOXA, так и другие вендоры», – подчеркнул Ян Сухих, руководитель отдела кибербезопасности АСУ ТП компании «Ростелеком-Солар».
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа