
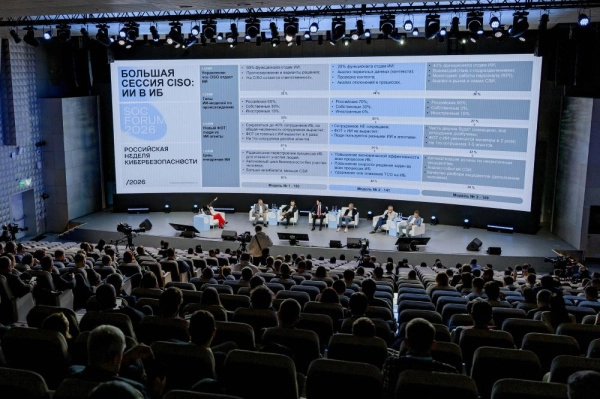
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать большеПолучить доступ
16.01.2020
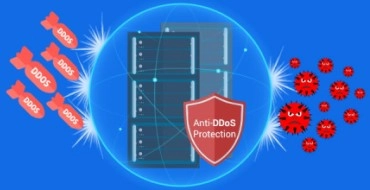
«Ростелеком» обновил программно-аппаратный комплекс «Периметр» производства компании «Гарда Технологии» (входит в «ИКС Холдинг»), который интегрирован в многослойную инфраструктуру защиты от DDoS. Благодаря более совершенным технологиям и методам подавления атак, их обнаружение и включение защиты сократилось до нескольких секунд. При этом функционал описания атак на основе сигнатур помогает адаптировать процесс выявления вредоносной активности индивидуально под каждого заказчика услуги Anti-DDoS ПАО «Ростелеком».
Среди других значимых обновлений «Периметра» — механизм консолидации векторов DDoS, направленных на один ресурс, что дает полную картину происходящего в реальном времени. Теперь для каждого вектора атаки автоматически инициируются только наиболее эффективные методы подавления. Такой подход позволяет точечно активировать защиту атакуемого ресурса, сводя к минимуму возможные влияния на легитимный трафик.
Автоматизация фильтрации по протоколу BGP FlowSpec на периметре сети «Ростелеком» позволила сократить время реакции на объемные атаки. Такие атаки теперь подавляются на границе сети «Ростелеком» без вмешательства службы эксплуатации сервиса.
«Периметр» в комплексе с другими системами фильтрации DDoS уже несколько лет используется в “Ростелеком” как для защиты собственных сетевых ресурсов, так и для организации клиентских сервисов. Обновление позволило нам поднять эшелонированную систему защиты от DDoS-атак на новый уровень с точки зрения качества и функциональности», — Алексей Сапунов, старший вице-президент по технической инфраструктуре «Ростелеком».
«Технологическое развитие программно-аппаратного комплекса “Периметр” всегда опиралось на потребности ключевых операторов связи России. Это позволяет нам поддерживать высокий уровень функциональности наших продуктов», — Роман Жуков, директор центра компетенций «Гарда Технологии», российского разработчика систем информационной безопасности.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать больше
Нейросети под контролем: «Солар» представил на SOC Forum 2026 решение для безопасной работы с ИИ - Solar AI Firewall
Узнать больше
Solar JSOC: в 2026 году из-за ИИ хакеры побили рекорд 2022-го по количеству атак
Узнать больше
«Солар»: из-за ИИ число высококритичных веб-атак в РФ выросло на 108% в 2026 году
Узнать больше
«Солар»: фанатеющие от Doom хакеры вернулись в Россию и заговорили на испанском
Узнать больше
«Солар»: главными жертвами утечек в 2026 году стали транспорт, доставка и туризм
Узнать больше
В Solar 4RAYS выявили опасное для большинства компаний в России шпионское ПО
Узнать больше
Стратегические партнеры SOC Forum 2026 покажут, как ИИ меняет киберзащиту
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа