
ГК «Солар» представляет аналитику по инцидентам, выявленным командой центра противодействия кибератакам Solar JSOC в 1–3 кварталах 2026 года. В фокусе внимания экспертов – около 300 организаций из разных отраслей экономики: госсектор, финансы, нефтегазовая отрасль, энергетика, телекоммуникации, крупный ритейл, добывающая и пищевая промышленность, транспорт и логистика и др. Все компании представляют сегмент Large Enterprise и Enterprise с количеством сотрудников от 500–1000 человек и более, оказывают услуги в разных регионах страны.
В отчет вошли агрегированные данные об атаках на компании, подключенные к сервису мониторинга киберинцидентов Solar JSOC. Аналитика не учитывает информацию о клиентах управляемых сервисов кибербезопасности Solar MSS (включая магистральный Anti-DDoS и WAF), а также результаты услуг по расследованию киберинцидентов, данные с сенсоров и ханипотов и аналитику по утечкам и фишингу центра мониторинга внешних цифровых угроз Solar AURA.
Категории и подкатегории атак, применяемые в отчете
| Категория атаки | Определение | Подкатегории |
|---|---|---|
| Фишинг | События, связанные с рассылкой поддельных писем, переходом пользователей по фишинговым ссылкам и т.п. | - |
| Вредоносное ПО | Детектирование вирусов, троянов, шифровальщиков (Ransomware) и следов их работы в АВПО |
|
| Несанкционированный доступ | Попытки или успешные факты проникновения в системы с целью получения контроля или данных. |
|
| Сетевые атаки и разведка | События, связанные с попытками изучения сетевой инфраструктуры извне или аномальной активностью внутри сети. |
|
| Внутренние угрозы | Действия сотрудников (случайные и умышленные), повлекшие ущерб организации. |
|
| Изменения инфраструктуры | События, фиксирующие значимые изменения в конфигурации ИТ-ландшафта. |
|
| Утечка данных | Фиксирование попыток доступа к конфиденциальной информации и передачи её за пределы защищенного периметра. | - |
| Сценарии, для которых не определена подкатегория, классифицируются как «Остальное» в рамках своей основной категории. Это события, которые описывают типовую активность для данного класса угроз или охватывают сразу несколько векторов, не требуя дополнительной детализации. | Остальное |
Как злоумышленники атаковали компании?
Всего за 1–3 кварталы 2026 года мониторинг Solar JSOC выявил 1,2 млн событий ИБ – подозрений на инцидент после обработки первой линией мониторинга и фильтрации ложных срабатываний (в 1–3 кварталах 2025 г. – 873 тыс. событий).
Динамика событий ИБ с января 2022 по сентябрь 2026 гг., тыс.
Рост количества зафиксированных подозрений на инциденты сопровождался ростом количества подтвержденных заказчиками инцидентов: более 31,7 тыс. – за январь-сентябрь 2026 г. против 22,9 тыс. за аналогичный период 2025 г.
Рост общего числа срабатываний составил около 40%, а подтвержденных инцидентов – 38%. В целом число подтвержденных инцидентов во 2-ом квартале демонстрировало тренд на снижение по сравнению с 1-ым кварталом. При этом в 3-ем квартале 2026 г. наблюдался небывалый всплеск инцидентов, который превысил даже самый пиковый показатель 3-его квартала 2022 года (+28%). Такую диспропорцию можно объяснить тремя основными факторами:
- усложнением тактик атакующих, которые стремятся применять различные типы атак в рамках одной кампании (например, DDoS) специально, чтобы «зашумить» радары сотрудников SOC;
- автоматизацией атак с помощью ИИ-инструментов, что увеличивает общее число атак;
- совершенствованием технологий детектирования: методики обнаружения угроз учитывают все больше отклонений от «корпоративной нормы». В конечном итоге это позволяет обнаруживать более скрытные операции атакующих, но также генерирует немало «шума».
Примечательно, что в целом доля подтвержденных инцидентов в общем количестве срабатываний год к году осталась неизменной – 2,6%, однако в 3-ем квартале она составила уже 3%. Подводя промежуточный итог: атакующие повысили активность, но пока что не выработали эффективных мер противодействия современным технологиям обнаружения.
Подтвержденные инциденты ИБ с января 2022 г. по сентябрь 2026 г.
Категории подтвержденных инцидентов
Категории подтвержденных инцидентов за 1-3 кварталы 2026 г.
Категории подтвержденных инцидентов за 1-3 кварталы 2025 г.
Главный тренд 1–3 кварталов 2026 года – значительный рост сетевых атак и разведки: 19% в 2026 году против 9% – в аналогичном периоде 2025-ого. Эта тенденция проявилась еще во втором полугодии 2025 года, когда на инструменты разведки пришлось 14% подтверждённых инцидентов.
Кроме того, на 6 процентных пунктов (п.п.) выросла доля инцидентов, связанных с заражением вредоносным ПО. Этот показатель тоже рос в течение всего 2025 года – по итогам 1–3 кварталов он достиг уровня 55% и с тех пор оставался примерно на этом уровне. Объяснить это чем-то, кроме фактического увеличения количества вредоносных программ, трудно. Это, в том числе, следствие «демократизации» доступа к инструментам для атак и нарастающего применения ИИ для создания вредоносного кода. Эксперты индустрии, в том числе эксперты компании «Солар», в прошлые годы предрекали кардинальные изменения на вредоносном ландшафте в связи с приходом больших языковых моделей. Вероятно, рост вредоносных атак, который мы наблюдали в первом полугодии, – это как раз свидетельство воплощения прогнозов.
При этом доля инцидентов, связанных с несанкционированным доступом к данным, упала на 15 п.п. В то время как большая доля атак с помощью ВПО – вполне типичная картина для ландшафта угроз корпорациям (таких инцидентов всегда больше, чем прочих), значительный рост «разведывательных» атак – относительно нечастое явление и, скорее всего, является признаком подготовки операций, следы которых мы увидим в конце года. Кроме того, рост атак с целью разведки может быть следствием разумной политики организаций в отношении патч-менеджмента. Закрытие старых, проверенных уязвимостей в инфраструктурах вынуждает атакующих искать новые.
Инциденты с высокой степенью критичности
Инциденты с высокой степенью критичности – это класс событий, которые заказчик Solar JSOC посчитал опасными для собственной инфраструктуры. В этой связи следующий топ выглядит иначе, чем общая картина инцидентов, и он демонстрирует, где организации видят наибольшую угрозу для себя. Выросли на 6 п.п. и заняли первое место атаки с помощью вредоносного ПО. Фактически каждый третий критический инцидент – заражение ВПО. На втором месте (с долей в 28%) – внутренние угрозы. На 3 п.п. (до 20%) выросли изменение инфраструктуры и несанкционированный доступ к данным. В совокупности эти три типа инцидентов (ВПО, изменение инфраструктуры и несанкционированный доступ к данным) дают 70% инцидентов высокой степени критичности, в то время как в прошлом году на них приходилось 58%, и это тревожное изменение. Мы объединяем эти инциденты в одну группу, поскольку наступление каждого из них (по отдельности или вместе) может свидетельствовать о присутствии в инфраструктуре организации профессиональных атакующих и говорит о том, что им уже удалось преодолеть часть оборонного периметра цели.
Категории критичных инцидентов за 1-3 кварталы 2026 г.
И, хотя все эти инциденты удалось вовремя пресечь, рост их доли среди критичных указывает на рост профессионализма атакующих.
Категории критичных инцидентов за 1-3 кварталы 2025 г.
Среди позитивных изменений стоит отметить падение доли инцидентов (и их абсолютного числа), связанных с внутренними угрозами (с 39% в 1–3 кварталах 2025 года до 28% – в таком же периоде 2026-ого). Это изменение может свидетельствовать о действенности мер по обучению персонала киберграмотности.
Ключевые отрасли и киберугрозы
В данном разделе доля атак на ту или иную отрасль рассчитывалась исходя из среднего числа атак на организацию в этой отрасли.
По итогам 1–3 кварталов 2026 года каждая пятая атака (21%) пришлась на предприятия из сферы финансов и страхования, что на 8 п.п. больше, чем годом раньше. Другой отраслью, пережившей столь же значительное изменение, стала добывающая промышленность (кроме нефтегаза) – на нее пришлось еще 15% атак (+5 п.п. год к году).
Фокус атакующих (особенно спонсируемых иностранными государствами) на добывающую промышленность закономерен, поскольку отрасль составляет внушительную часть российской экономики и нарушение её работоспособности может создать негативный экономический эффект. Последнее не раз декларировалось в качестве целей своей деятельности многими геополитическими противниками России.
Атаки на финансовую и страховую систему в данном случае являются тенденцией, связанной с предыдущим трендом: финансы и страхование взаимодействуют со всеми иными отраслями экономики, через такие организации проходит масса данных, которые могут считаться ценными для враждебных разведывательных целей.
Мы не возьмемся утверждать, что значительный рост атак на добычу, финансы и страхование полностью обусловлен геополитической напряжённостью. Есть и другие факторы: организации из этих сфер, как правило, крупные, имеют обширную IT-инфраструктуру и, соответственно, сравнительно большую, чем в иных сферах, физическую поверхность атаки. Однако геополитический фактор определённо играет значительную роль в этом изменении. Наш опыт показывает: группировки атакующих, у которых нет политической мотивации, выбирают иные цели для атак: банки, торговые и логистические организации и т.д. – просто потому, что в таких организациях шанс дотянуться до денег выше, чем в иных.
Сферы пищевой промышленности (12%) и торговли (10%) продолжают удерживать соответственно третье и четвертое места. При этом в отрасли нефтегаза и нефтехимии наблюдается рост атак год к году – на 3 п.п. (до 6%). А между тем доля атак на транспорт и логистику в 1–3 кварталах 2026 года упала на 6 п.п., до 4%.
Атаки на все прочие отрасли в исследуемый период либо не претерпели значительных изменений, либо изменились в масштабах 1–2 п.п. Это свидетельствует о стабильном (хотя и менее явном, чем в случае с «лидерами») интересе атакующих практически ко всем ключевым сферам российской экономики.
Распределение событий ИБ по отраслям в 1-3 кварталах 2026 г. (в расчете на одну организацию, %)
Распределение событий ИБ по отраслям в 1-3 кварталах 2025 г. (в расчете на одну организацию)
Типы инцидентов в наиболее атакуемых отраслях в 1-3 кварталах 2026 г.
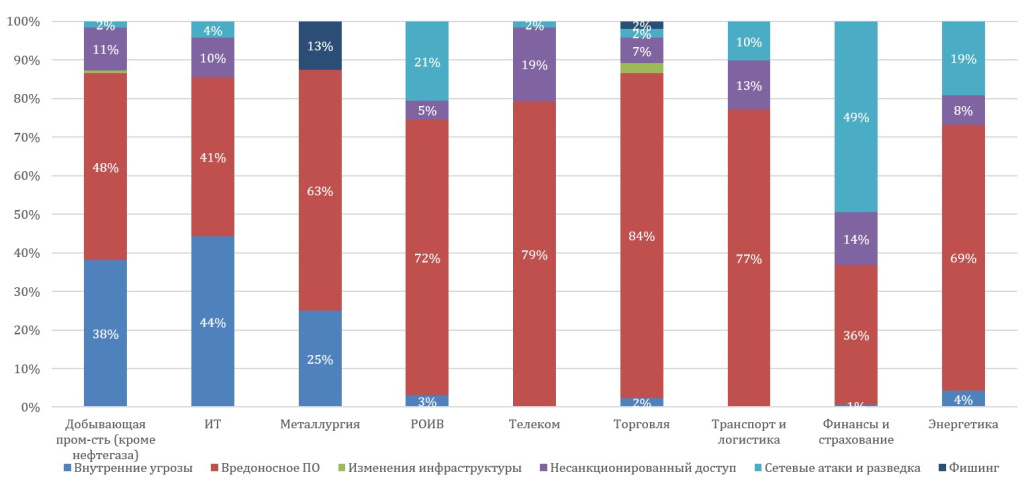
Примечательно, что характеристики наиболее распространенных инцидентов в разных отраслях разные. Например, добывающая промышленность, IT и металлургия заметно чаще других фиксировали инциденты, связанные с внутренними угрозами, а телеком, торговля, транспорт и логистика сравнительно чаще других сталкивались с вредоносным ПО. Для организаций из соответствующих отраслей эти данные могут служить ориентиром на то, от какого типа угроз следует защищаться прежде всего.
Выводы
Анализ ландшафта киберугроз за 1–3 кварталы 2026 года указывает на значительные изменения в стратегиях атакующих. Российский крупный бизнес столкнулся с ростом интенсивности и усложнением кибератак. Фиксируемые изменения позволяют сформировать четыре главных вывода для стратегического планирования ИБ на краткосрочную перспективу:
1. «Затишье перед бурей»: переход от хаотичных набегов к системной разведке
Взрывной рост доли сетевых атак и разведки с 9% до 19% является главным и наиболее тревожным трендом отчетного периода. Закрытие компаниями старых, публично известных уязвимостей (качественный патч-менеджмент), вероятно, вынудило злоумышленников тратить значительные ресурсы на детальное изучение целевых инфраструктур. Кроме того, рост «разведывательных» атак может быть обусловлен применением наступательных ИИ, так как они позволяют масштабировать поиск уязвимостей и подбор эксплойтов. Текущий период характеризуется скрытным накоплением потенциала. Зафиксированная активность может быть подготовкой к масштабным, скоординированным операциям, основные последствия которых российский бизнес ощутит ближе к концу 2026 или в начале 2027 года.
2. Демократизация киберпреступности и ИИ-автоматизация
Устойчивый рост инцидентов с использованием ВПО сразу на 6 п.п. (до 55% всех инцидентов и до 30% критичных) может отражать два фактора: продолжающуюся «демократизацию» доступа к хакерским инструментам (модель Malware-as-a-Service) и массовое внедрение больших языковых моделей (LLM) самими атакующими. Прогнозы ИБ-сообщества прошлых лет оправдались: искусственный интеллект позволил злоумышленникам автоматизировать генерацию вредоносного кода и кратно увеличить число одновременных попыток штурма периметра, что подняло планку общего количества подозрений на инциденты на 40% (до 742 тыс. событий).
3. Фокус на критические деструктивные последствия
Несмотря на то, что доля инцидентов от числа всех событий ИБ невелика (3%), качество целевых атак растет. Сдвиг в структуре критических инцидентов (рост доли ВПО, несанкционированного доступа и опасных изменений инфраструктуры в совокупности до 70%) доказывает: злоумышленники нацелены не на быструю монетизацию или простую кражу (слив) данных, а на глубокое закрепление внутри сети для долгосрочного кибершпионажа или подготовки масштабного саботажа.
4. Геополитически мотивированный выбор целей
Произошло жесткое перераспределение фокуса внимания атакующих в разрезе отраслей. Интерес к финансово-страховому сектору (каждая пятая атака или 21%) и добывающей промышленности (15%) подтверждает доминирование геополитического фактора. Целями выбираются системообразующие предприятия с масштабной цифровой поверхностью атаки, нарушение работы которых может вызвать каскадный экономический эффект.
Позитивный маркер
Единственным стабильно позитивным трендом стало резкое падение доли внутренних угроз — с 39% до 28%. Это может быть косвенным подтверждением эффективности корпоративных программ по обучению сотрудников киберграмотности (Security Awareness) и внедрения строгих внутренних политик безопасности.
Рекомендации на конец 2026-начало 2027 гг.
- Смена парадигмы мониторинга: необходимо усилить фокус на проактивный поиск скрытых угроз внутри сети (Cyber Threat Hunting), предполагая, что этап разведки хакерами уже пройден.
- Оценка компрометации: регулярное проведение глубокой проверки инфраструктуры на наличие «спящих» бэкдоров и скрытого присутствия ВПО, внедренного в первой половине года.
- Контроль цепочек поставок: усиление требований к ИБ-зрелости подрядчиков, вендоров и смежных ИТ-систем, которые могут использоваться для обхода периметра крупных корпораций.
Скачать отчет
Самые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа