


Контроль подключения поставщиков IT-услуг
Узнать больше
Получить доступ
Получить консультацию по Solar SafeInspect
Спасибо, заявка получена
Мы свяжемся с вами в течение двух дней
по вашему запросу.
К корпоративным серверам извне заходят администраторы, сотрудники на дистанционке, интеграторы и поддержка поставщика. Каждое соединение открывает дверь во внутреннюю сеть, и ключ от нее компания контролирует далеко не всегда. Пароль и туннель пускают человека внутрь, но молчат о том, что он делает дальше. Рассказываем про угрозы дистанционной работы, возможности PAM-платформы и требования приказа ФСТЭК № 117.
Что такое защита удаленного подключения
Работа с инфраструктурой на расстоянии стала нормой: администратор чинит сервер из дома, интегратор настраивает приложение из другого города, поставщик заходит на стенд. Ответственность за происходящее внутри контура несет компания.
Защита удаленного подключения — это набор организационных правил и технических средств. Они позволяют выдать внешнему пользователю доступ к нужной системе, ограничить его рамками рабочей задачи, зафиксировать каждое действие в сессии и отозвать полномочия сразу после завершения работ.
Эксперты Solar SafeInspect
Сценарии различаются по риску. Штатный специалист работает под доменной записью с привычным набором систем, поэтому контроль работы удаленных сотрудников включает проверку устройства, разграничение прав и мониторинг сессии с записью команд администратора. Заказчик не всегда контролирует устройство подрядчика и его локальную ИТ-среду. Контроль работы подрядчиков строится иначе: доступ выдают точечно, на время задачи и к одному ресурсу, сессия пишется целиком.
Основные угрозы при удаленном подключении к инфраструктуре
Центр исследования киберугроз Solar 4RAYS подсчитал: в 2024 году 37% результативных атак на российский бизнес стартовали с чужих логинов и паролей, годом ранее доля была 19%. Купить рабочую пару от административной учетки дешевле, чем искать уязвимость, а вход по RDP выглядит как обычная смена.
Часто удаленное подключение настраивают в спешке, под конкретный проект. Порт RDP выставляют наружу «на пару недель», и он остается открытым годами.
Риски копятся из мелких организационных решений. По отдельности каждое безобидно и экономит время администратора, вместе они делают внешний доступ слабым местом инфраструктуры.
Финал похожий: шифровальщик, утечка клиентской базы или тихая правка конфигурации. При разборе вылезает вторая проблема: журнал покажет операцию под административным аккаунтом и промолчит о том, кто сидел за клавиатурой.
Разбор соперника перед матчем. Чек-лист «С чего начать выбор PAM-системы» помогает собрать требования до встречи с вендорами: какие протоколы закрыть, сколько сессий писать одновременно и что спрашивать на пилоте.
Почему VPN недостаточно для защиты удаленного доступа
VPN решает транспортную задачу: шифрует канал и подтверждает, что подключается владелец валидного сертификата. Дальше человек попадает внутрь сегмента сети и действует с полномочиями своей учетной записи.
Заражение ноутбука исполнителя туннель не лечит: вредонос доедет до внутренних серверов по шифрованному каналу. Криптошлюзы вроде АПК «ЗАСТАВА» закрывают требования регуляторов к каналу, а поверх этого слоя выстраивается контроль сессии.
| Задача | VPN-шлюз | PAM-платформа |
|---|---|---|
| Шифрование канала | Закрывает, в том числе по ГОСТ | Работает поверх канала |
| Проверка личности | Сертификат, пароль или MFA | Персональный аккаунт и второй фактор |
| Видимость внутри сеанса | Нет | Запись экрана, команд и файлов |
| Ограничение операций | Нет | Правила на уровне ресурса и команды |
Средства защиты удаленного доступа работают на двух уровнях. Первый не дает перехватить трафик, второй следит за операциями внутри сеанса. VPN сам по себе решает прежде всего задачу защищенного сетевого соединения, а контроль действий внутри привилегированной сессии остается за платформами класса PAM для привилегированного доступа.
Как PAM берет удаленную сессию под контроль
PAM-система (Privileged Access Management) встает между пользователем и сервером и превращает прямое соединение в контролируемый сеанс. Здесь защита удаленного подключения держится на трех механизмах: изоляции трафика, наблюдении за сеансами и принудительном разрыве соединения.
Изолирование удаленных сессий через проксирование
Клиент направляет сессию на адрес шлюза, а тот сам открывает соединение с сервером и работает посредником в обе стороны. Рабочее место и защищаемая система напрямую друг друга не видят. Solar SafeInspect разбирает далеко не только SSH и RDP: в перечне также SCP, Telnet, VNC и веб-протоколы по HTTP и HTTPS. Отдельным сценарием поддерживается работа через PowerShell.
Помимо сеанса, правило регулирует то, что идет рядом: копирование через буфер, отправку файлов, подключение локальных дисков и печать. Разрешения выставляют для каждой группы, и такие операции фиксируются в записи сессии для последующей проверки.
| Режим | Модель OSI | Схема размещения | Подходит, если |
|---|---|---|---|
| Бастион | Седьмой уровень | Коллектор стоит отдельно, его адрес указывают при входе | Авторизация через посредника видима |
| Маршрутизатор | Третий уровень | Коллектор включен в разрыв между подсетями | Посредника пользователю замечать не нужно |
| Сетевой мост | Второй уровень | Коллектор включен в разрыв внутри общей подсети | Рабочие места и серверы в одном сегменте |
Мониторинг удаленных подключений в реальном времени
Архив пригодится при разборе постфактум, однако вмешиваться лучше по ходу событий. Контроль действий привилегированных пользователей ведется на живом трафике: в консоли видно, кто подключен сейчас, и любую сессию можно открыть и смотреть.
Текстовые подключения система складывает строками, картинку с экрана превращает в ролик. Поиск идет по содержимому и помогает быстро найти нужную сессию или фрагмент записи по введенной команде. Отдельно включается сценарий, при котором сессия ждет разрешения дежурного.

Прерывание подозрительной удаленной сессии
Границы допустимого задают политики: система анализирует и блокирует опасные команды, а при обнаружении запрещенного действия сессия прерывается автоматически. Служба безопасности сразу получает сигнал о событии.
Соединение закрывают из интерфейса одним действием, остальные продолжают работать. На случай отказа платформы поведение задают заранее: пропускать подключения ради непрерывности или блокировать ради контроля.
Защита учетных данных: сокрытие и подстановка паролей
Главная добыча взломщика — пароль от административной учетки. Подстановка лишает его цели: сотрудник авторизуется рядовым доменным логином, а привилегированные данные шлюз вводит за него внутри соединения. Увидеть или вытащить этот пароль из сеанса нельзя. Хранилище держит его в зашифрованном виде и обновляет по графику, поэтому защита информации при удаленном доступе опирается на процедуру, а личная аккуратность специалиста уже не решает.
Второй фактор добавляет еще барьер. Платформа читает локальные и доменные записи через LDAP и LDAPS, проверяет одноразовые коды сама и стыкуется со сторонними МФА-серверами по RADIUS и TACACS+. Средства защиты удаленного доступа выполняют требование строгой аутентификации, оставляя каталоги на месте.
Изучите платформу до разговора с вендором. Брошюра «Solar SafeInspect. Полнофункциональная PAM-платформа» собрала в одном файле схемы внедрения, поддерживаемые протоколы, режимы встраивания в сеть и варианты лицензирования.
Доступ подрядчиков без установки агентов
Требование поставить агент на ноутбук внешней команды упирается в организационную стену: исполнитель отвечает за свою технику и редко ставит чужое ПО. Система защиты удаленного доступа закрывает задачу со своей стороны, и Solar SafeInspect агентов не требует.
Вторую сложность снимает модуль веб-портала. Контроль подключения поставщиков IT-услуг разворачивается в браузере: подрядчик авторизуется на портале и видит только открытые ему системы, работая по RDP, SSH или HTTPS без VPN-клиента. Solar SafeConnect включен в сертифицированную версию Solar SafeInspect и работает в составе доверенного контура продукта. Каждое подключение оформляется отдельной заявкой с ограниченным сроком действия, и по истечении этого срока доступ закрывается. Защита удаленного подключения к рабочему столу в такой схеме обходится без единой настройки на технике подрядчика.
Приказ ФСТЭК № 117: новые правила для удаленного доступа
С 1 марта 2026 года государственные информационные системы живут по приказу ФСТЭК России № 117, подписанному 11 апреля 2025 года взамен семнадцатого. Под его действие подпали органы власти, унитарные предприятия и учреждения. Регулятор описал, как настраивать инструменты дистанционной работы и что делать с записями расширенных прав.
Ранее выданные аттестаты никуда не делись, проходить процедуру заново из-за смены документа не нужно. После серьезной переделки системы аттестовываться придется по обновленным правилам. В случаях, когда требования регулятора предусматривают применение сертифицированных средств защиты информации, необходимо учитывать наличие и область действия сертификата ФСТЭК.
| Требование | Как это выглядит в системе | Инструмент PAM |
|---|---|---|
| Усиленная проверка входящих извне | Каждый заходит под своим именем | Связка с LDAP, TOTP, RADIUS, TACACS+ |
| Порядок с расширенными правами | Общие логины выводят из обращения | Сопоставление аккаунтов, скрытые пароли |
| Журналирование | Действия попадают в архив и хранятся | Текстовые и видеозаписи сеансов |
| Проверенные решения | У средства защиты есть живой сертификат | Четвертый уровень доверия ФСТЭК |
Подрядчики на государственных системах подпадают под тот же режим. Ответственность за организацию защиты перед регулятором несет оператор системы, поэтому технологии защиты удаленного доступа ценны и как источник доказательств: по журналу видно, кто подключался, по какой заявке и сколько пробыл в системе.
Solar SafeInspect: сертифицированная защита удаленных подключений
Solar SafeInspect в «Соларе» развивают как инструмент для привилегированных записей и рабочих сессий. У продукта есть запись в реестре российского ПО под номером 3341 и сертификат ФСТЭК России четвертого уровня доверия. Ставится он на железо или в виртуальную среду.
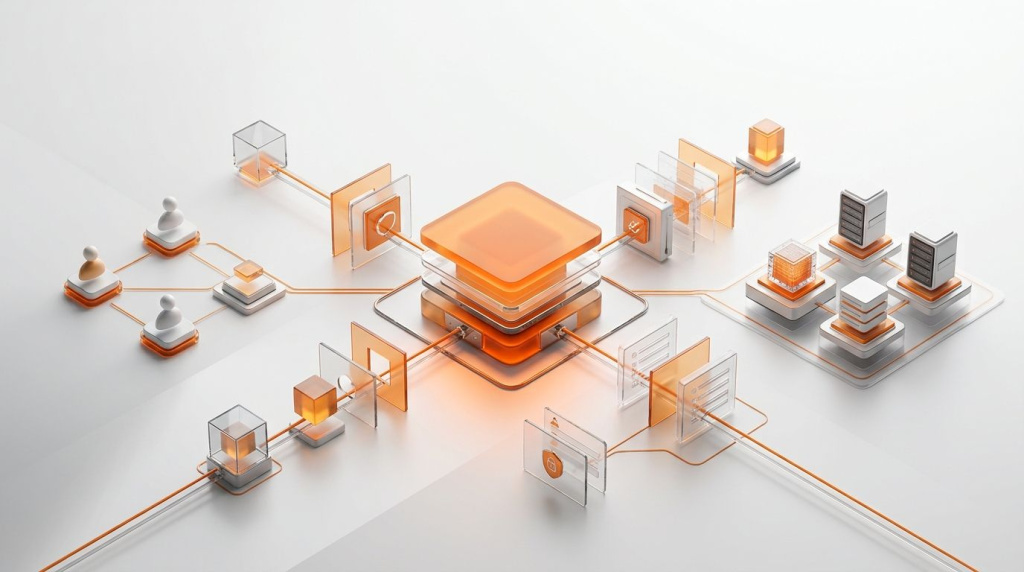
Внутри два типа компонентов. Менеджер держит политики, индексирует архив и показывает веб-консоль офицеру безопасности, а коллекторы ловят трафик в нужных точках сети. В стандартной установке менеджер один, а коллекторов можно развернуть несколько, поэтому система защиты удаленного доступа перестает быть узким местом. Внедрение начинают с одного болезненного участка — подключений внешних команд или группы критичных серверов, а не сразу со всей инфраструктуры. Разворачивание системы держится на пяти шагах:
Внешний доступ останется с компаниями надолго: распределенные команды, аутсорсинг и облака стали нормой. Вопрос сместился к тому, насколько подробно организация видит чужой сеанс. Защита удаленного подключения к рабочему столу и к серверам через PAM-платформу дает эту видимость и помогает выполнить требования регулятора.
Товарищеский матч перед сезоном
Проведите пилот Solar SafeInspect на своем контуре: развернем тестовый стенд, запишем реальную сессию подрядчика и покажем, как она выглядит в интерфейсе офицера безопасности.
Частые вопросы и ответы
VPN шифрует канал и пускает пользователя в сеть. PAM разрывает прямое соединение до сервера, пишет весь сеанс, ограничивает список команд и позволяет прервать работу в любой момент.
Нет. Защита удаленного подключения к рабочему столу работает без агентов на устройствах пользователей: подключиться можно стандартным клиентом или через браузер по ссылке на портал.
Прямого пути к серверу у зараженной машины нет, трафик идет через шлюз. Буфер обмена и передачу файлов отключают правилом, поэтому защита информации при удаленном доступе сохраняется.
Нет. Пароль подставляет шлюз доступа внутри соединения, пользователю он не показывается. Хранятся такие пароли в зашифрованном виде и меняются автоматически по расписанию.
Перечень широкий: SSH и RDP, веб по HTTP и HTTPS, Telnet, Rlogin, VNC, TCP, а также сессии к базам Oracle. Работу через PowerShell поддерживают отдельным сценарием, а экзотику заводят через промежуточный jump-сервер с записью.
Он требует строгой аутентификации, контроля привилегированных аккаунтов, регистрации событий безопасности и применения сертифицированных средств в государственных системах.
Скачать материал
Спасибо!
Если файл не скачался, перейдите по ссылке
Файл не найден
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
Контроль подключения поставщиков IT-услуг
Узнать больше
Режим работы «Бастион»: полный контроль привилегированного доступа
Узнать больше
Контроль работы подрядчиков: как PAM помогает управлять доступом без слепых зон
Узнать больше
Удаленное подключение: новые требования ФСТЭК и безопасный доступ привилегированных пользователей
Узнать больше
Незаметный PAM: контроль привилегированных сессий на канальном и сетевом уровне
Узнать больше
Реальное время под контролем: мониторинг и прерывание сессий в PAM
Узнать больше
Запись метаданных в PAM: как ускорить расследования
Узнать больше
Защита информации от несанкционированного доступа
Узнать больше
Как работают анализ и блокировка опасных команд
Узнать больше
Пример аудита безопасности информационных систем
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа