

«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать большеПолучить доступ
23.09.2024
Более трети (34%) входящих электронных писем в российских организациях содержат спам, фишинговые ссылки и вредоносное ПО. К такому выводу пришли эксперты сервиса управления навыками кибербезопасности Security Awareness (SA) ГК «Солар» на основе анализа данных клиентов сервисов защиты электронной почты Secure e-mail gateway (SEG) и защиты от продвинутых угроз Sandbox. При этом хакеры чаще маскируют вредоносы под офисные документы в форматах docx, xls и pdf.
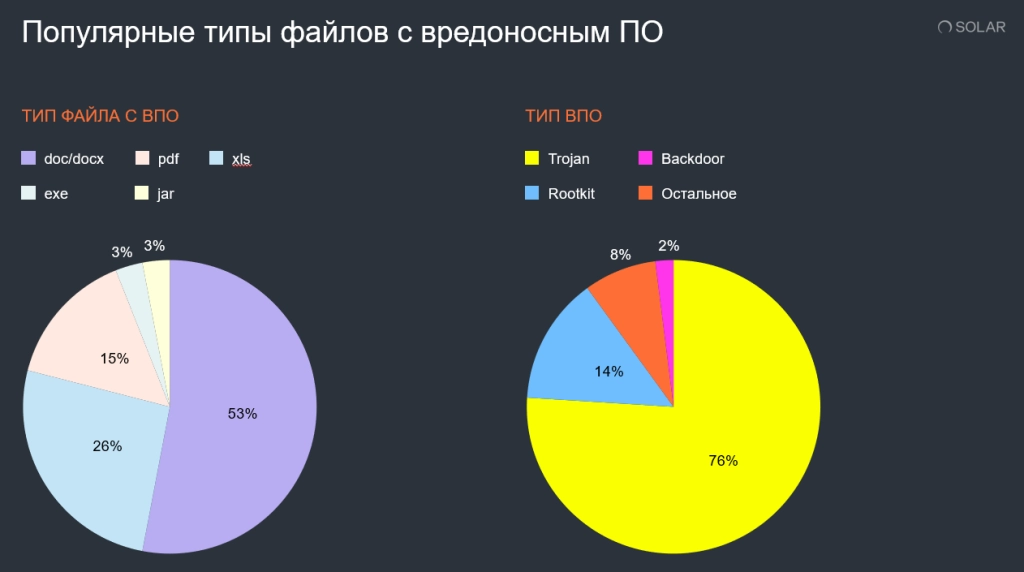
По данным экспертов SA, больше всего вредоносов прячется в файлах с расширением doc/docx (53%), xls (26%) и pdf (15%). Реже вирусы можно встретить в файлах exe (3%) и jar (3%). Маскировка под офисные файлы показывает широкий ландшафт угрозы, так как офисные приложения присутствуют почти на всех компьютерах пользователей, что ставит под угрозу безопасность практически каждого сотрудника.
 Q
Что касается наиболее популярных типов вирусов, пересылаемых по почте, в 76% случаев сотрудники российских компаний сталкиваются с троянами (вирусы маскируются под легальное ПО для получения доступа к системе пользователя), в 14% — с руткитами (ПО для получения контроля над компьютером или сетью), в 8% — с другими типами вирусов, и еще в 2% — с бэкдорами (софт для скрытого удаленного управления зараженным ПК).
При этом вирусы могут прятаться в письмах с самыми разными темами — вот несколько достаточно распространенных примеров:
«В условиях постоянно усложняющихся киберугроз недостаточно внедрять только технические средства защиты от кибератак. По нашим данным, 71% сложных кибератак начинаются с фишинга посредством электронной почты. Даже один переход по фишинговой ссылке или открытый офисный файл с вредоносом может подставить под угрозу инфраструктуру всей компании. Именно поэтому важно формировать комплексный подход к ИБ, который включает в себя не только технические средства защиты информации, но и повышение киберграмотности сотрудников для минимизации риска пресловутого «человеческого фактора», так как безопасность — едина и неделима», — подчеркнул Александр Соколов, руководитель направления Security Awareness ГК «Солар».
Сервис управления навыками кибербезопасности Security Awareness (SA) обеспечивает комплексное повышение киберграмотности у сотрудников российских организаций, включая формирование навыков обнаружения фишинговых атак и правильного реагирования на них. Обучение проводится с помощью непрерывного цикла теоретических курсов с практической отработкой полученных знаний, что позволяет сократить переходы по фишинговым ссылкам в шесть раз.
Тема повышения киберграмотности сотрудников компаний будет рассмотрена на 10-м SOC Forum, который пройдет в рамках
Недели кибербезопасности с 6 по 8 ноября.
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
«Киберболоид. Аналитика»: каждый четвертый инцидент в октябре произошел в финансовой и страховой отраслях
Узнать больше
Платформа Solar SIEM получила сертификат ФСТЭК и стала доступна госсектору и субъектам КИИ
Узнать больше
Игра по правилам ИБ: как Astrum Entertainment перевела мониторинг инфраструктуры и управление доступом на технологии «Солара»
Узнать больше
«Солар» запустил первую в РФ платформу для непрерывной инвентаризации и управления защищенностью инфраструктуры – Solar LightHouse
Узнать больше
Выручка «Солара» выросла на 10,2% год к году за 9 месяцев 2026 года − до 14,17 млрд рублей
Узнать больше
Данные не на распродажу: Solar Dozor 8.4 помогает безопасно работать с ИИ, мессенджерами и кадровыми документами
Узнать больше
От питча к заказчику: CyberStage второй раз подвела итоги «КиберСтарта» на SOC Forum 2026
Узнать больше
Как ИИ снижает порог для атакующих и меняет архитектуру SOC: итоги второго дня SOC Forum 2026
Узнать больше
SOC Forum: как бизнес переходит от запретов ИИ к управлению рисками
Узнать больше
«Бриллиантовый век ИБ»: итоги первого дня SOC Forum 2026
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа