

От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Получить доступ
31.07.2023
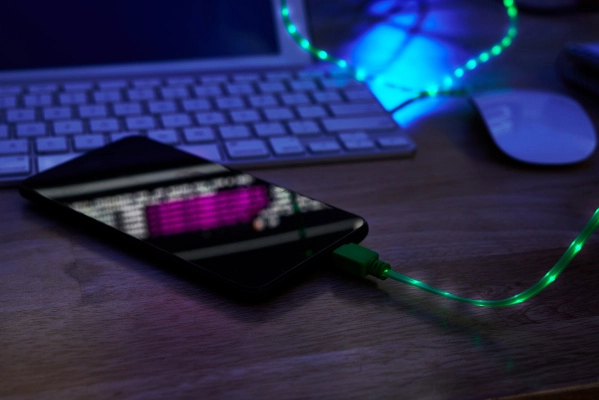
За первое полугодие 2023 года количество фейковых приложений, маскирующихся под популярные сервисы, увеличилось на 34%. Чаще других от противоправных действий злоумышленников страдают банковские и криптовалютные приложения, а для установки на гаджеты вредоносного кода используются разнообразные игровые приложения.
Активный переход пользователей на модель потребления цифрового контента в разнообразных девайсах сделал рынок мобильных приложений новым инструментом в руках киберпреступников. Чаще всего целью злоумышленников является хищение учетных или платежных данных пользователей, а также распространение вредоносного ПО.
«Мошенники активно совершенствуют способы проникновения в периметр организаций, и сегодня уже существуют разные способы продвижения фейковых приложений, в том числе с применением инструментов социальной инженерии. Например, через форумы или Телеграм-каналы, где очень активно продвигается «экспертиза» злоумышленнников под видом помощи пользователям в установке удаленных приложений. Чтобы обезопасить себя, нужно обращать внимание на ряд параметров – имя разработчика, количество скачиваний, отзывы и история приложения с момента его выпуска. В среднем фейковое приложение живет в сторе 62 дня», - говорит директор Центра Solar appScreener компании «РТК-Солар» Даниил Чернов.
Основная задача поддельного приложения - полностью воспроизвести внешний вид и функции оригинала, чтобы заставить пользователя его скачать. Как правило, в названиях фейковых приложений незаметно заменяется одна или две буквы, поэтому необходимо внимательно проверять правильность написания.
Кроме того, топовые приложения имеют сопоставимое количество скачиваний. Если приложение опубликовано недавно, но у него при этом большое количество скачиваний, это может свидетельствовать о подделке. Еще одним полезным инструментом может стать изучение тональности отзывов. Например, по негативным отзывам можно понять, с какими проблемами в работе приложения можно столкнуться. А избыточное количество положительных - может сигнализировать о том, что они тоже фейковые, поскольку злоумышленники знают, что рейтинг и отзывы играют большую роль при выборе продукта или услуги.
«Вводя логин и пароль в фейковом приложении, пользователь автоматически разрешает доступ ко всей личной информации, хранящейся на его устройстве. Поэтому перед согласованием доступов необходимо внимательно проверить весь список выдаваемых разрешений. В целом правила кибергигиены сводятся к активации на девайсах двухфакторной аутентификации, которая создает дополнительный уровень защиты данных. Также важно поддерживать приложения в обновленном состоянии, при этом установка и последующие обновления должны быть разрешены строго из официальных сторов. Дополнительную защиту обеспечивает использование антивирусного ПО, которое помогает детектировать и устранить вирусы в режиме реального времени», - объясняет Даниил Чернов.
Чтобы наверняка удостовериться в подлинности приложения, можно зайти на официальный сайт разработчика и скачать его по прямой ссылке на магазин приложений. Если же стоит задача удостовериться именно в безопасности подлинного приложения, то можно провести проверку кода приложения, например, с помощью Solar appScreener.
Solar appScreener - комплексное решение для контроля безопасности приложений, сочетающее статический, динамический анализ и анализ состава ПО (SAST, DAST, SCA). Продукт сертифицирована ФСТЭК России и внесена в Единый реестр отечественного ПО.
https://rt-solar.ru/products/solar_appscreener/
ДРУГИЕ СТАТЬИ ПРОДУКТА
Еще больше о наших возможностях
От первого заказчика до инвестиций: «КиберСтарт» соберет 17 ИБ-стартапов на SOC Forum 2026
Узнать больше
Solar SIEM 2026.3 упрощает работу SOC-команд при расследовании инцидентов
Узнать больше
Кибервойна: почему защита периметра больше не работает
Узнать больше
«Инфосистемы Джет» провела независимую оценку Solar SIEM: решение рекомендовано для использования в клиентских проектах
Узнать больше
Цифровой мандат: как «Солар» решает, где атаку можно отражать автоматически
Узнать больше
Вассунов: эра разрозненных ИБ-решений закончилась — рынку нужны платформы
Узнать больше
Ляпунов: госсектор защищен, СМБ — зона рисков, но это не его вина
Узнать больше
«Солар» и «ВИЛИКС» помогут компаниям защищать корпоративные данные в мессенджерах
Узнать больше
Luntry, актив «Солара», запустил на рынок первое сертифицированное ФСТЭК России решение для защиты контейнерных приложений и Kubernetes
Узнать больше
«Кибербез-ликбез» и True Кибер Crime сериал – какой будет Российская неделя кибербезопасности 2026
Узнать большеСамые важные новости кибербезопасности у вас в почте
Выберите темы, на которые бы вам было интересно получать новости.
Запросить консультацию
Получите материалы вебинара
Получите контент бесплатно. Укажите e‑mail, и мы пришлем код доступа