Современные вредоносные программы часто создаются под конкретную задачу. Стилер крадет данные, загрузчик устанавливает следующий модуль, майнер добывает криптовалюту, а программа удаленного доступа передает оператору управление зараженным компьютером.
Если возможностей требуется больше, их обычно разделяют между несколькими компонентами. Так проще обновлять инструменты, заменять ненужные части и не переносить в каждое заражение весь арсенал сразу.
HypeAgent устроен иначе.
Он больше напоминает трояны «старой школы», авторы которых стремились получить полный контроль над компьютером. Такой вредонос должен был уметь все: украсть файлы, показать экран, открыть консоль, включить веб-камеру, управлять мышью, запустить программу — и при необходимости развлечь оператора какой-нибудь бессмысленной выходкой.
Как HypeAgent попадает в систему
HypeAgent распространялся преимущественно через вредоносные почтовые вложения. Первую стадию маскировали под обычные деловые документы: среди найденных файлов встречаются названия RFQ 8498.js, RFQ-2026-00826.js, PI_93842_Remitance.js и SalesPO MP261197_26.js. Чаще всего письма про оплату и заказы на поставку. Расчет, судя по всему, делался прежде всего на сотрудников компаний, где получатель видит знакомую рабочую тему и запускает приложенный JavaScript-файл, принимая его за документ.
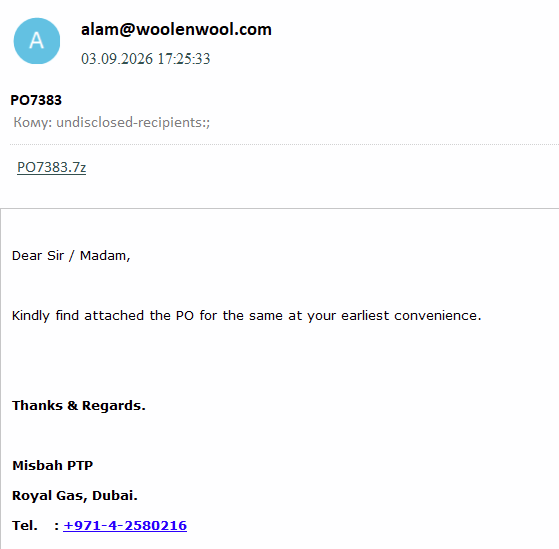
Прикрепленный к письму JavaScript является первым звеном цепочки. Скрипт скрыто запускает PowerShell, после чего несколько промежуточных загрузчиков последовательно расшифровывают и передают друг другу следующие стадии. Значительная часть этого процесса проходит в памяти — .NET-сборки загружаются без сохранения в виде обычных исполняемых файлов на диске. Конкретная реализация цепочки может немного различаться, но ее конечная задача по незаметной доставке HypeAgent остается прежней.

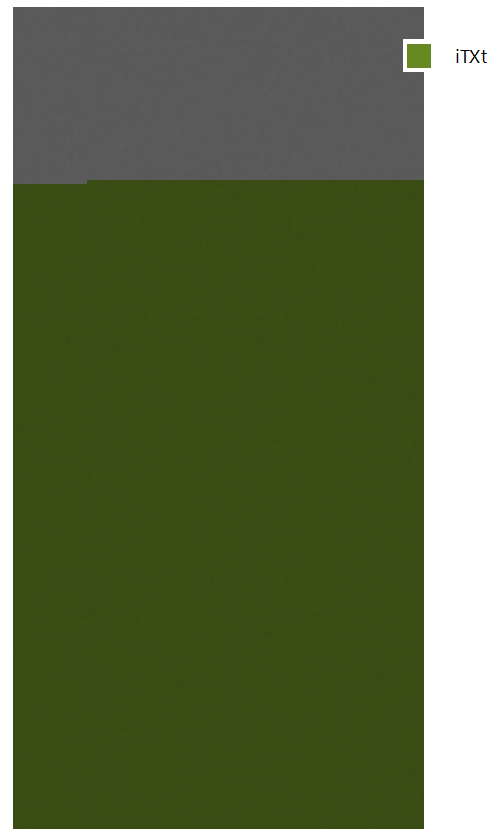
Одна из последних стадий маскируется под PNG-изображение. Файл имеет корректную структуру и нормально открывается в просмотрщиках, однако внутри текстового блока iTXt с названием Description скрывается зашифрованная полезная нагрузка. В рассмотренном образце этот блок занимает около 2,44 МБ (почти 79% всего файла). Загрузчик извлекает данные из метаданных PNG, расшифровывает их и запускает полученный HypeAgent внутри процесса svchost.exe.
Команда почти для любого случая
В исследованном семпле HypeAgent обнаружено 195 реализованных команд верхнего уровня. Код команды занимает один байт, поэтому диспетчер охватывает все 256, хотя далеко не каждое из них ведет к полноценному обработчику. Некоторые команды содержат собственные меню с дополнительными операциями, поэтому общее количество доступных действий превышает две сотни.
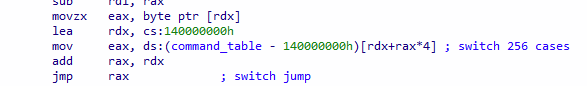

Среди возможностей HypeAgent встречаются функции, которые сложно ожидать от современного вредоноса.
Например, он умеет открыть и закрыть лоток CD/DVD-привода, если такой привод вообще установлен. Для этого HypeAgent загружает старую мультимедийную библиотеку Windows и отправляет ей команды открытия и закрытия дверцы.
В том же обработчике находятся выключение монитора, блокировка рабочей станции и очистка корзины. Последняя выполняется без подтверждения, звука и окна прогресса.
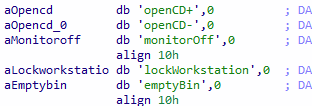
Рядом расположен еще один набор функций в духе классических RAT. HypeAgent может заставить компьютер произнести заданный текст, запустить аудио или видео, поставить воспроизведение на паузу, продолжить или остановить его. Он также умеет менять обои и заголовки окон.
Есть даже небольшое противоречие: отдельная команда не дает компьютеру переходить в спящий режим и отключать экран, но оператор все равно может в любой момент отправить команду monitorOff.
Обычный вредоносный арсенал тоже присутствует: работа с файлами, процессами, службами и реестром, командная строка, веб-камера, запись звука, буфер обмена, криптоклипер, DLL-инъекция, автозапуск и планировщик задач. Все это занимает десятки команд, однако наиболее интересные решения начинаются дальше.
Три способа управлять рабочим столом
У HypeAgent сразу несколько вариантов удаленного управления компьютером.
Первый — обычная трансляция экрана с передачей движений мыши и нажатий клавиш. Это классическая возможность практически любого RAT.
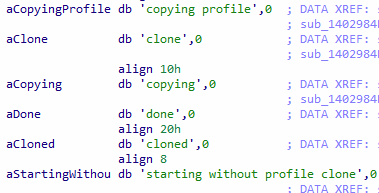
Второй — HVNC, то есть отдельный скрытый рабочий стол, которого не видит пользователь. Оператор может запустить в невидимой сессии браузер и попытаться открыть его с копией существующего профиля. Пользователь продолжает работать за компьютером, пока на другом рабочем столе кто-то использует его сохраненные данные и активные сеансы.
В строках HypeAgent предусмотрены состояния copying profile, cloned и starting without profile clone. Это показывает, что разработчик подумал и о запасном сценарии и, если профиль скопировать не удалось, браузер все равно запускается без него.
Третий вариант — Hidden RDP. Его реализация интересна тем, что HypeAgent не влияет на системные termsrv.dll и umrdp.dll через свои обертки. Вредонос извлекает в каталог %ProgramData%\Hype\hrdp собственные обертки TermWrap.dll и UmWrap.dll, после чего перенаправляет на них параметр системной службы ServiceDll.
После перезапуска службы Windows загружает обертку, та подключает оригинальную системную DLL и изменяет необходимые проверки уже в памяти. Внутри TermWrap.dll встречаются названия патчей LocalOnlyPatch, SingleUserPatch, DefPolicyPatch и NonRDPPatch.
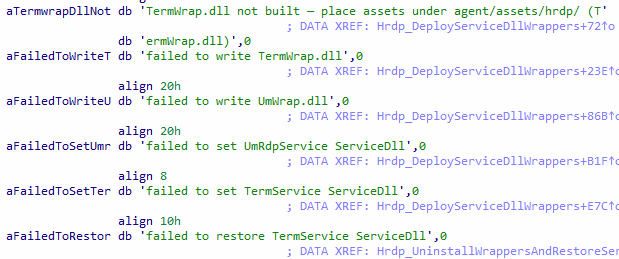
Для удаления Hidden RDP предусмотрена обратная операция: HypeAgent останавливает службу, восстанавливает прежнее значение ServiceDll, удаляет созданные обертки и запускает службу снова.
Целый набор сетевых инструментов
Необычно реализована и работа с сетью. HypeAgent может поднять TCP-туннель, изменить файл hosts, очистить DNS-кеш и показать таблицу маршрутов. Кроме того, он способен разорвать конкретное TCP-соединение по адресам и портам, не завершая использующий его процесс.
Фактически оператор может оборвать одно выбранное подключение, оставив само приложение работающим.
Еще интереснее выглядит встроенный HTTPS-прокси с собственным локальным центром сертификации. Это не просто средство перенаправления трафика: в нем предусмотрены правила изменения запросов и ответов, JavaScript-инъекции, обработка HTTP/2 и WebSocket, а также отдельный режим только для браузеров.
Локальный центр сертификации получает правдоподобное имя Microsoft Network Services Root. Вредонос отдельно отслеживает изменения некоторых настроек WinINet, HKCU и HKLM, количество перезаписанных запросов и WebSocket-каналов. Там же указывается отключение QUIC — вероятно, чтобы браузер не обходил контролируемый прокси через протокол, работающий поверх UDP.
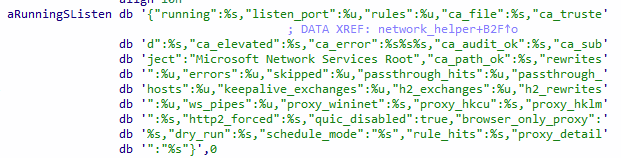
Для обычного RAT такая функциональность выглядит уже довольно экзотично. Она превращает HypeAgent из инструмента удаленного управления в средство вмешательства в веб-трафик зараженного компьютера.
Украсть cookies недостаточно
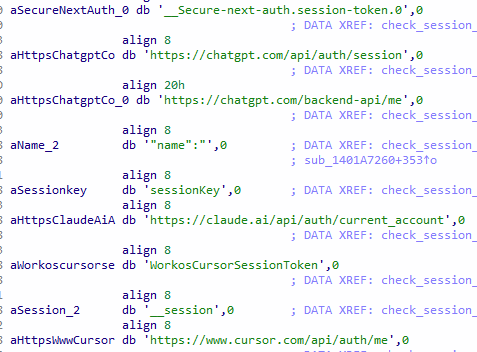
Интересно устроена работа с украденными cookies. HypeAgent не просто собирает их из браузеров, а пытается проверить сессии через настоящие сайты и API, отделяя рабочие аккаунты от уже недействительных.
Поддерживаются десятки сервисов: Discord, Steam, GitHub, Instagram, Telegram, Binance, ChatGPT, Claude, Cursor и многие другие. В строках присутствуют, например, запросы к chatgpt.com/api/auth/session, claude.ai/api/auth/current_account и cursor.com/api/auth/me.
Внедрение в Exodus
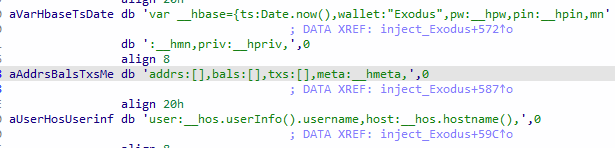
Отдельная функция предназначена для electron-кошельков. HypeAgent находит ASAR-архив приложения, создает резервную копию, изменяет содержимое, проверяет результат и при необходимости восстанавливает оригинальный файл. В сообщениях программы напрямую упоминается Exodus.
Внедряемый JavaScript не ограничивается общим сбором информации. Он формирует запись с полями pw, pin, mn и priv — для пароля, PIN-кода, мнемонической фразы и приватного ключа. Код также ищет функции getSeedFile, createFromMnemonicRecoveryPhrase и recoverWalletFromMnemonic, то есть точки, связанные с разблокировкой, импортом и восстановлением кошелька.
Встроенный майнер
Майнер внутри HypeAgent тоже больше похож на самостоятельный продукт. Его можно поставить на паузу, перенастроить или повторно внедрить в другой процесс. В конфигурации есть выбор устройства, интенсивность, температурные ограничения и чередование периодов нагрузки и паузы.
Кроме того, «умный» режим учитывает питание от батареи, блокировку сеанса, заставку и полноэкранную активность браузера. Получается, что зараженный компьютер можно использовать для майнинга преимущественно в подходящее время — вероятно, чтобы лишний шум, падение производительности или перегрев не привлекли внимание владельца.
Почти административная панель
Есть у HypeAgent и функции, больше похожие на инструменты системного администратора. Он умеет сохранять состояние системных политик и Windows Firewall, а позднее сравнивать его с текущим. Так оператор может узнать, не изменил ли пользователь правила брандмауэра и не вернул ли себе доступ к диспетчеру задач или редактору реестра.
Записями автозапуска вредонос тоже управляет достаточно аккуратно. При отключении записи он сначала сохраняет исходную команду, затем удаляет ее, а позднее может восстановить. Это уже не обычное «добавить себя в Run», а небольшой менеджер системной конфигурации.
Даже закрытие окон реализовано с запасным сценарием. HypeAgent сначала отправляет приложению обычный запрос на закрытие и ждет 400 миллисекунд. Если окно все еще существует, вредонос находит связанный с ним процесс и завершает его принудительно.
Оператор также может получить снимок не всего экрана, а отдельного окна. Изображение преобразуется в JPEG и отправляется на сервер.
Вредонос старой закалки
Более двухсот действий выглядят не случайно раздутым списком. Они отражают сам подход разработчика.
HypeAgent создавался не как маленький одноразовый инструмент, который должен выполнить одну задачу и исчезнуть. Это попытка поселить на компьютере целую панель управления и заранее подготовить команду почти для любой ситуации.
В этом смысле HypeAgent действительно напоминает вредоносы старой закалки: не украсть что-нибудь конкретное, а получить компьютер целиком — и уже потом решить, что с ним делать.
Даже если для этого понадобится открыть дисковод, выключить монитор и заставить Windows заговорить.
IOC
Files
SHA256
3308e4387c5f40d2d09cf91e9f9c1951589ff2af81aa56910b9a4d709738d3e0

79d0c8eee862072c97569c4a5d5760f1b6723b615485230ca56cb378415ed6ee

840532ba6a0d3d023b377c7f6d77ee498925111e923b7bd37bd4f45c32552558

fc7c1ba6ca67bcf8dfd6149fe6b02e6b4b262a07db16cb2ba2880ef61522cc31

c69a238bf7aaf370abc4df95b024be1f146a2cbb297111ff7d15cc838ae34a08

2620851e7e33d65d448e36c5970ccf74ef0ca9f980e2b02c40d3b75ba0a16176
Domains
C2:
Ixcube[.]ddns[.]net:7080

ixcube[.]ddns[.]net:7443

hype[.]activeworkshops[.]com:9245

207[.]56[.]137[.]45:9245

31[.]77[.]138[.]156:7443

195[.]177[.]94[.]217:7443

31[.]77[.]220[.]21:62020

155[.]117[.]183[.]31:7443